CHALLENGE
脆弱性対策を取り巻く課題
フロンティアAIの登場で攻撃のスピード・頻度・複雑性が増し、従来の手法では速度・精度とも不十分。守り側もAIを用いた対策が必須です。
前回の診断から最大1年間、脆弱性が放置されるリスク
DAST/SASTツール
ロジックの脆弱性や認証・認可の不備は検出できない
ロジックの脆弱性や認証・認可の不備まで高精度に検出
1年に何度も、繰り返し実施できる
TAKUMI'S APPROACH
AIで「速く」「高精度」な脆弱性診断を実現
シニアセキュリティエンジニアレベルの診断を、低コストで何度も実施することが可能になります。
精度
シニアセキュリティ
エンジニアレベル
ロジックの脆弱性や認証・認可の不備まで、
専門家と同水準で検出します。
Takumi の検出実績
- ロジックの脆弱性40.8%
- 認可の不備21.9%
- 認証の不備9.1%
- CSRF8.3%
- クリックジャッキング7.5%
- オープンリダイレクト
- 設定の不備
- その他
集計期間:2026年5月29日〜8月4日/ブラックボックス診断の検出実績
診断手法
グレーボックス診断
AI-SAST※
ホワイトボックス診断。
ソースコードを読み、脆弱性の候補を網羅的に洗い出す
AI-DAST※
ブラックボックス診断。
稼働中のアプリへ実際に攻撃し、再現するかを検証する
再現が確認できた脆弱性だけを報告。
網羅的かつ誤検知の少ない診断に。
※ AI-SAST・AI-DAST の詳細は、それぞれホワイトボックス診断・ブラックボックス診断のユーザーガイドをご覧ください。
※ AI-DAST / AI-SAST は単体でも利用可能です。ソースコードがない場合など、幅広いユースケースに対応します。
速度
数時間〜1日程度 / 回
1年に何度でも、開発サイクルに合わせて実施できる
費用
7万円〜 / 月
シニアセキュリティエンジニアレベルの診断を、低コストで
COVERAGE
診断できる対象と観点
ツール診断では見落とされがちなロジック・認可の領域まで、動的な攻撃検証とソースコード解析の両輪でカバーします。
診断観点と診断項目
OWASP Top 10やOWASP ASVS等でカバーされる典型的な脆弱性に加え、アプリケーション独自の仕様や操作方法も加味した、ビジネスロジックの脆弱性も診断します。
インジェクション
| 診断項目 | 診断方法 |
|---|---|
| SQLインジェクション | 外部から与えられたパラメータを利用してSQL文を組み立てる場合に、組み立て方の不備によりデータベース内の非公開の情報が閲覧されてしまったり、情報が改ざんされてしまう脆弱性がないか検査します。 |
| NoSQLインジェクション | 外部から与えられたパラメータをNoSQLデータベースへのクエリに利用する場合に、組み立て方の不備によりクエリ演算子が注入され、認証の回避や非公開の情報の閲覧、情報の改ざんが行われてしまう脆弱性がないか検査します。 |
| OSコマンドインジェクション | Webアプリケーションからシェルを呼び出せる機能で、OSコマンドの組み立て方の不備により、外部から指定した任意のOSコマンドを実行できるような脆弱性がないか検査します。 |
| HTTPヘッダインジェクション | 外部から与えられたパラメータを利用してHTTPレスポンスヘッダを生成する際に、生成方法の不備によりHTTPレスポンスヘッダに意図しない要素が追加されてしまう脆弱性がないか検査します。 |
| ファイルインクルージョン | Webアプリケーションで読み込むファイルを外部から指定できる機能において、指定できるファイルの検証不備により意図しないファイルが読み込まれ情報漏洩が起きてしまう脆弱性がないか検査します。 |
| コードインジェクション | 外部から受け取ったパラメータをeval関数などで実行する際に、意図せず悪意あるコードが実行されてしまう脆弱性がないか検査します。 |
| XXEインジェクション | 外部から与えられたXMLを処理する機能において、外部実体参照を悪用してサーバ内のファイル情報の漏洩などにつながる脆弱性がないか検査します。 |
| メールヘッダインジェクション | 外部から与えられたパラメータを利用してメールを送信する機能において、メールヘッダの生成方法の不備により不正にメールヘッダにフィールドを追加できるような脆弱性がないか検査します。 |
| テンプレートインジェクション | 外部から与えられたパラメータをテンプレートエンジンで処理する際に、テンプレート構文が評価されてしまうことで、サーバ内の情報漏洩や任意コードの実行につながる脆弱性がないか検査します。 |
| クロスサイトスクリプティング | 外部から受け取ったパラメータを利用してHTMLやJavaScriptを出力するWebページで、出力方法の不備により悪意あるJavaScriptを埋め込まれてしまうような脆弱性がないか検査します。 |
認証
| 診断項目 | 診断方法 |
|---|---|
| ログインフォームの不備 | ログインフォームで、パスワード入力欄がマスクされているかどうか検査します。 |
| ログイン試行のエラーメッセージ | ログイン失敗時に外部に表示されるメッセージに攻撃者にとって有益な情報が含まれていないか検査します。 |
| アカウントロック機能の不備 | ログイン機能において、アカウントロックの仕組みにロックを回避できる問題などがないか検査します。 |
| ログアウト機能の不備 | ログイン機能を提供するサービスにおいて、ログアウト時に適切にセッションが破棄されるかどうか検査します。 |
| 認証の回避 | パスワードの認証を回避してログインできるような脆弱性がないか検査します。 |
| 強制ブラウジング | ログインしたアカウントでしか使用できない機能において、URLを直接指定してアクセスすることで認証をせずに使用できるような脆弱性がないか検査します。 |
| ユーザ登録フローの不備 | ユーザ登録フローに不備があり、アカウントの乗っ取りや個人情報の漏洩がないか検査します。 |
| パスワード変更機能やパスワードリセット機能の不備 | パスワード変更時に変更前のパスワード情報が入力が必要となっていることや、パスワードリセット時に再発行するまでの流れに問題がないか検査します。 |
| 脆弱なパスワードポリシー | 第三者が容易に特定できるようなパスワードを設定できる問題がないか検査します。 |
認可
| 診断項目 | 診断方法 |
|---|---|
| 権限昇格 | 管理者用機能のような権限を所有していないと操作できない機能において、一般ユーザの権限で実行できるような脆弱性がないか検査します。 |
| 認可制御の不備 | 情報の所有者のみアクセスできることを想定しているような機能において、権限を持たないユーザが情報にアクセスできるような脆弱性がないか検査します。 |
セッション管理
| 診断項目 | 診断方法 |
|---|---|
| セッションCookie属性の不備 | セッション管理をするCookieにおいて、Secure属性等が適切に設定されているか検査します。 |
| セッションの有効期限 | セッションの有効期限が非常に長く設定されているような問題がないか検査します。 |
| セッションIDのランダム性確認 | セッションIDの生成方法において推測可能な問題がないか検査します。 |
| セッションフィクセーション | 外部からセッションIDを固定できるような問題がないか検査します。 |
| クロスサイトリクエストフォージェリ | パスワードの変更機能や掲示板への書き込み機能などにおいて、利用者が意図しないリクエストが送信されてしまった場合に通常通り処理してしまう脆弱性がないか検査します。 |
一般的な脆弱性
| 診断項目 | 診断方法 |
|---|---|
| 既知のソフトウェア脆弱性 | 使用しているソフトウェア(OSやライブラリなど)のバージョンが推測可能な場合に、使用しているバージョンに存在する既知の脆弱性の影響を受けないか検査します。 |
| ディレクトリリスティング | ディレクトリ配下のファイル一覧を表示する機能が意図せず公開されていないか検査します。 |
| サーバーエラーメッセージ | サーバのエラーメッセージに攻撃者に有益な情報が含まれていないか検査します。 |
| システム情報の開示 | HTTPのレスポンスヘッダやシステムのエラー情報などから、使用しているシステムやそのバージョンのような情報が取得できないか検査します。 |
仕様や設計の不備や脆弱性
| 診断項目 | 診断方法 |
|---|---|
| ロジックの不備 | 特定の条件を満たさないと実行できない機能で条件を回避できる脆弱性や、システムの想定していないパラメータを処理してしまい攻撃者に有益な結果を与えてしまうような脆弱性がないか検査します。 |
| Mass Assignment | リクエストで受け取ったパラメータをオブジェクトの属性へ一括で反映する機能において、変更を想定していない属性まで更新できてしまうことにより、権限の昇格やデータの改ざんが行われてしまう脆弱性がないか検査します。 |
| レースコンディション | 複数の処理で共有してアクセスする資源がある際に、トランザクション処理の不備などにより意図しない処理が行われてしまわないか検査します。 |
| メール送信機能の悪用 | メールを送信する機能で、不正に送信先や送信内容を指定することで迷惑メールやフィッシングメールを送信できるような脆弱性がないか検査します。 |
| キャッシュ制御の不備 | WebサーバやCDNのキャッシュの設定不備により、第三者に見られてはいけない情報がキャッシュされてしまう問題がないか検査します。 |
| ディレクトリトラバーサル | 外部から与えられたパラメータで指定されたファイルにアクセスする機能において、想定していないファイルが指定されることでファイルの閲覧や改ざんが可能となるような脆弱性がないか検査します。 |
| ファイルアップロードの不備 | ファイルをアップロードできる機能において、想定していない形式のファイルがアップロードされる問題やアップロードしたファイルの公開設定に不備がないかを検査します。 |
| オープンリダイレクト | 外部から与えられたパラメータを利用してリダイレクト先を決める機能において、任意のリダイレクト先を指定できる脆弱性がないか検査します。 |
| SSRF(サーバーサイドリクエストフォージェリ) | サーバの機能を悪用して、本来アクセスすることができない内部リソースの情報を読み取ったり、改ざんできるような脆弱性がないか検査します。 |
| 安全でないデシリアライゼーション | 外部からシリアライズされたデータを受け取ってデシリアライズする機能において、デシリアライズ時に任意コードが実行されてしまうような問題がないか検査します。 |
| 平文による機微情報の送受信 | パスワードや個人情報などの機微な情報が、通信経路上暗号化されず平文で送受信されている問題がないか検査します。 |
| 機微情報のGETパラメータでの受け渡し | パスワードや個人情報などの機微な情報がGETパラメータでやり取りされることにより、意図せずアクセスログに出力されてしまう問題がないか検査します。 |
クライアントサイドのセキュリティチェック
| 診断項目 | 診断方法 |
|---|---|
| HSTSの設定不備 | HTTPSでの接続をブラウザに強制するStrict-Transport-Securityヘッダが適切に設定されているか検査します。 |
| クリックジャッキング | マウスやキーボード操作のみで使用可能な機能において、視覚的な細工をすることで利用者に意図しない操作をさせる攻撃が可能となる問題がないか検査します。 |
| 不適切なCross-Origin Resource Sharingの利用 | 不適切にCross-Origin Resource Sharingのポリシーが設定されてしまっていることにより、アクセス制御に問題がないかを検査します。 |
HOW IT WORKS
利用の流れ
準備はソースコードの連携と対象URLの設定だけ。診断のための特別な環境構築はほとんど必要ありません。
ソースコードを連携
GitHub App を連携するか、zip / tar.gz をアップロードして、診断対象のソースコードを渡します。
対象を設定
診断対象のアプリのURLと、テスト用アカウントの認証情報を登録します。
診断を実行
診断を開始すると、Takumi がソースコード解析と攻撃による再現検証を自動で進めます。
レポートを確認
数時間〜1日程度で、再現手順つきの指摘事項がレポートとして届きます。
REPORT
再現手順まで含む診断レポート
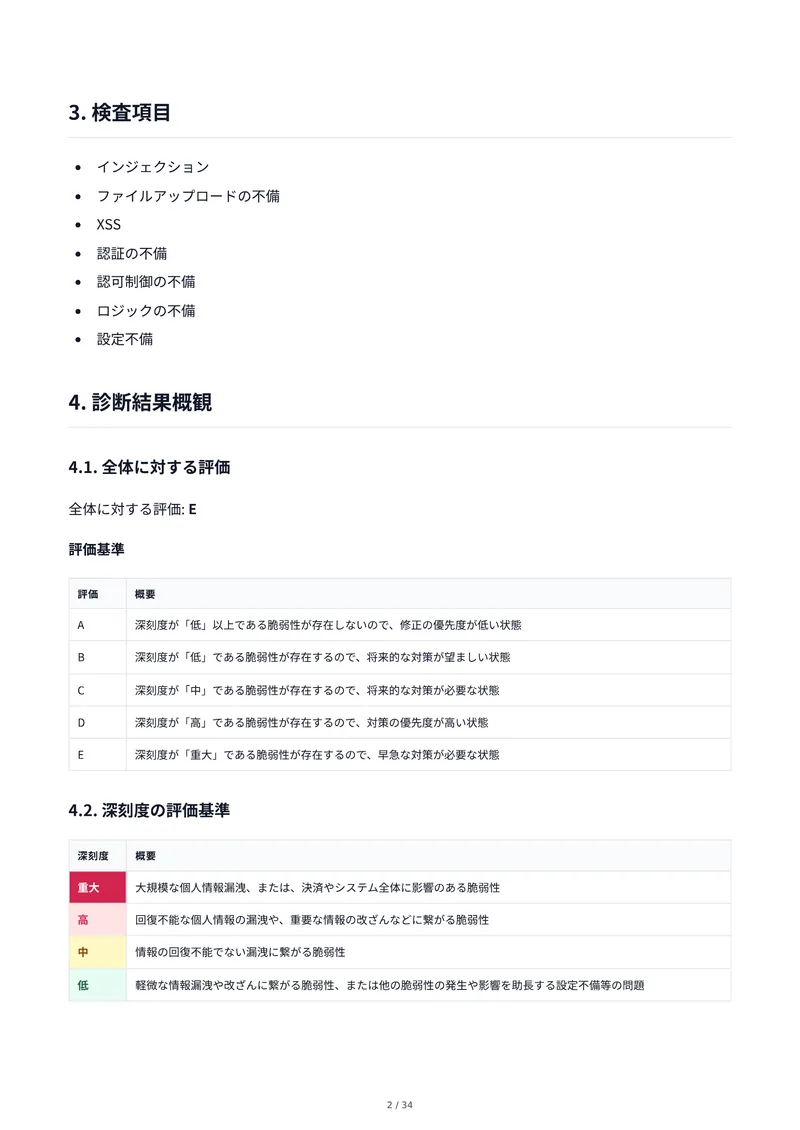
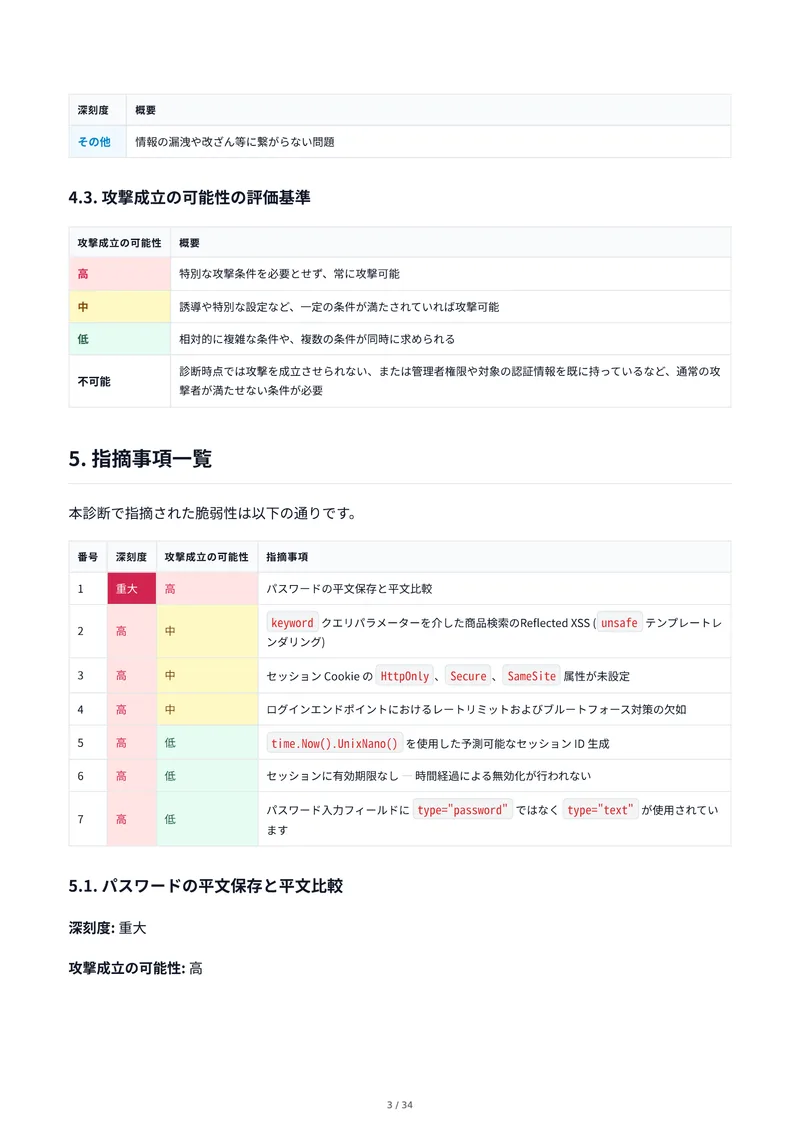
レポートは3部構成。再現が確認できた指摘とそれ以外が明確に区別され、Markdown・PDFの両形式で発行できます。
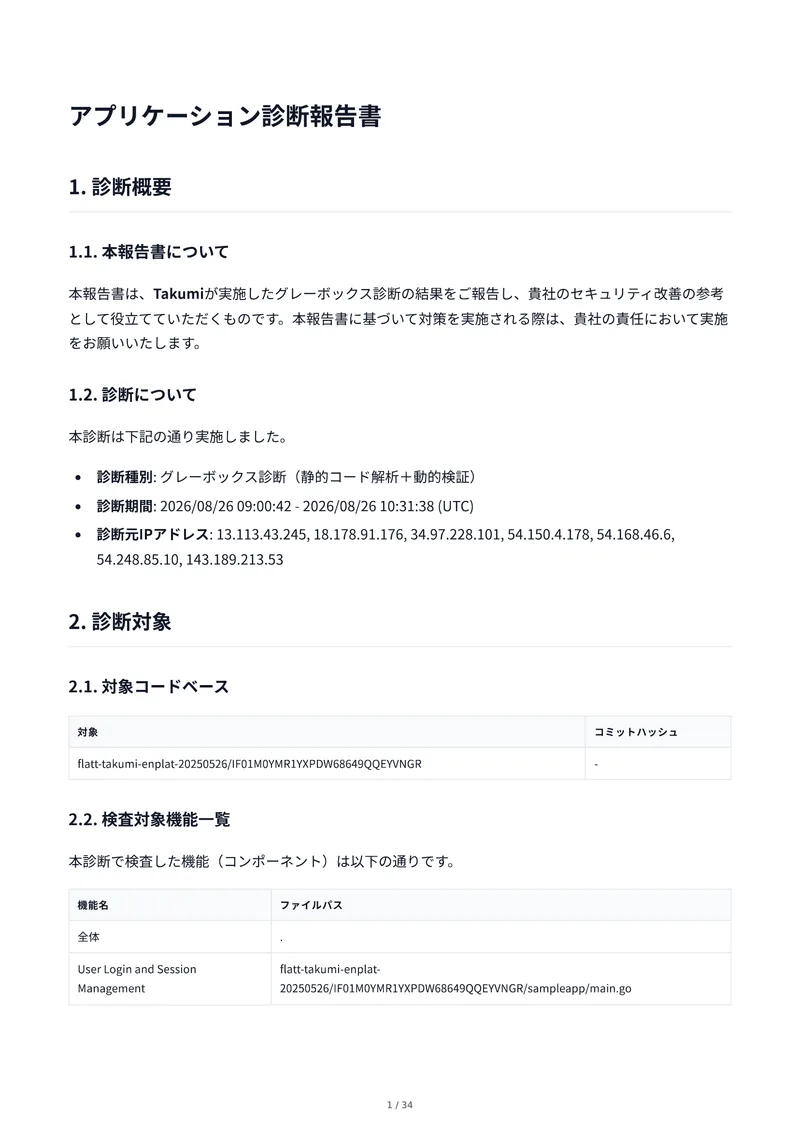
解析対象機能一覧
どの機能まで診断したかを確認できる
指摘事項一覧
実際に再現が確認できた脆弱性を、検証結果・再現手順つきで記載
再現が確認できなかった事項
静的解析のみで検出された事項も参考情報として別掲
AUTO FIX
修正パッチ・Pull Request まで作成
検出した脆弱性は、報告して終わりではありません。Takumiが修正パッチとPull Requestまで用意するため、開発チームはレビューとマージに集中できます。
脆弱性を検知
継続的に稼働するAI診断が、ロジックの脆弱性まで検出します
修正パッチを生成
ユニットテストも同時に生成し、修正の妥当性を担保します
Pull Requestを作成
パッチ・テスト・レポートをまとめてPull Requestで提出します
VOICE
導入企業の声
大規模な開発組織から、内製の診断体制を持つチームまで。それぞれの運用に合わせて Takumi をご活用いただいています。
弊社には膨大な数の GitHub リポジトリが存在し、従来の診断手法では人手やコスト面で限界がありました。特に、従来のツールでは検出が難しかった認証・権限・アクセス制御に関する問題を検出できる点は大きな価値を感じています。
飯沼 翼 様
株式会社日本経済新聞社
CDIO室 セキュリティエンジニア
内製の脆弱性診断エージェントと Takumi を併用しています。常に最新の情報をキャッチアップしてくれる外部のセキュリティ専門家として併用することで、組織のセキュリティ対策に新しい視点を取り入れられることを期待しています。
藤岡 祐 様
フリー株式会社
PSIRT
Takumi を活用することで、定期的に自動検知する仕組みを回せるようになり、開発スピードとセキュリティの安心感の両立につながっています。検知の結果を通じてチーム全体が学習していけることは大きな価値です。
安達 涼 様
ファインディ株式会社
CTO室 SRE
PRICING
料金
AIセキュリティ診断は、Takumi の基本プランでご利用いただけます。
基本プラン
70,000 円/月(税抜)
含まれるもの
AIセキュリティ診断
- グレーボックス診断
- ホワイトボックス診断
- ブラックボックス診断
- 脆弱性の自動修正
ソフトウェアサプライチェーン保護
- Takumi Runner
- Takumi Guard
AIセキュリティ診断の利用枠
診断の利用枠は毎月付与され、利用量は「クレジット」単位で計算されます。診断した分だけクレジットを消費し、不足時は追加購入も可能です。
毎月のクレジット
基本プランに毎月付与
250 クレジット
不足時は1クレジット 280円で追加購入できます(管理画面から1クレジット単位)。
診断範囲と消費クレジットの目安
ログインやユーザー管理といった「アプリの機能」ごとに診断できます。1回の診断で使うクレジットは上限を設定でき、毎月の枠内で計画的に運用できます。
| 診断する範囲 | 消費クレジット |
|---|---|
| 機能×1 | 25〜40 |
※ グレーボックス診断を実施した場合の目安です。診断内容によって変動します。
SECURITY
Takumi と提供元のセキュリティ
私たちのセキュリティはお客様の安全に直結すると捉え、最重要事項として日々強化しています。
ISMS認証取得済み
製品「Takumi」の運用体制を含む事業で外部認証を取得しています
データは日本国内・AI学習利用なし
原則データは日本国内に閉じて処理され、LLMの学習等にも用いられません
※診断AI機能でのLLM推論を除く。別途有償のオプションで推論まで国内で完結させることも可能です。
Takumi自体も定期診断
Takumiと弊社プロフェッショナルが定期的にセキュリティ診断を実施しています
MEDIA
メディア掲載実績
Takumi byGMOのセキュリティAIエージェントの取り組みは多くのメディアで取り上げられています。
日経xTECH:脆弱性の急増で現場が逼迫 Mythos以降は人力に限界、AIで自動化へ
AIの能力向上で急増する脆弱性報告が人間の処理限界を超えつつある現状と、Claude Mythos が持つとされる高度な解析能力について解説しました。
@IT:「ソフトウェア産業は『未曾有の危機』に突入」 GMO Flatt Security米内氏に聞く“axios侵害”の教訓
axiosの侵害事例について掘り下げ、ソフトウェアサプライチェーン攻撃の教訓について見解を述べました。