WHY NOW
パッチ適用の前提が、変わりはじめています
脆弱性対応を急がせるフロンティアAIの圧力と、その対応行為を逆手に取るソフトウェアサプライチェーン攻撃。
2つの変化が同時に進んでいます。
フロンティアAIが攻撃を加速
Mythos等のAIモデルにより、脆弱性の発見から悪用までの期間(Time-to-Exploit)が大幅に短縮。パッチ未適用のソフトウェアがこれまで以上に狙われやすくなっています。
パッチ適用を、もっと速く
しかし
パッチ適用行為が攻撃対象に
脆弱性対応のためにソフトウェアを更新する行為自体が、ソフトウェアサプライチェーン攻撃の標的になっています。正規パッケージへのマルウェア混入が多発し、「更新すれば安全」とは言えなくなりました。
でも更新自体にリスクがある
APPROACH
セキュリティリスクを最小化した、コンテナイメージ
シェルやパッケージマネージャを含まない最小構成で脆弱性の発生源を断ち、上流パッチへの継続的な追従で残存もゼロに維持。すべてのイメージは配布前にマルウェア含有検査を経ており、パッチ適用時のサプライチェーン攻撃にも対策済みです。

node:latest(標準イメージ)内の脆弱性情報
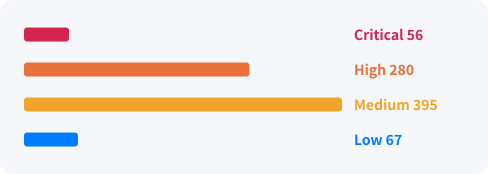
Takumi Images 配布物内の脆弱性情報
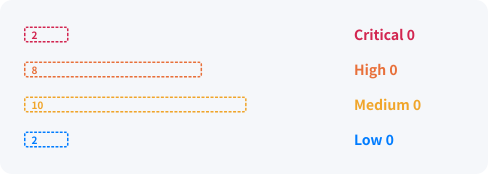
※ 2026年7月6日時点。脆弱性検査は「Grype」による。点線内はスキャナが検知しうるが、悪用不可能と専門家が判定した脆弱性の数量
HOW IT WORKS
パッチ運用は、私たちの仕事です
依存関係の調査・ビルドの再構成・動作確認といったパッチ適用の負担から解放されます。
ベースイメージをTakumi Imagesに変えてリビルドするだけで、常にパッチ済みの状態を維持できます。

採録
Takumi Images
利用

サーバー

開発者端末

CI/CD環境
Takumi Images が担う作業
依存関係の調査
ビルドの再構成
悪性パッケージの検査
更新後の動作確認
脆弱性のトリアージ
etc...
ユーザーが担う作業
ベースイメージの置き換えのみ
01
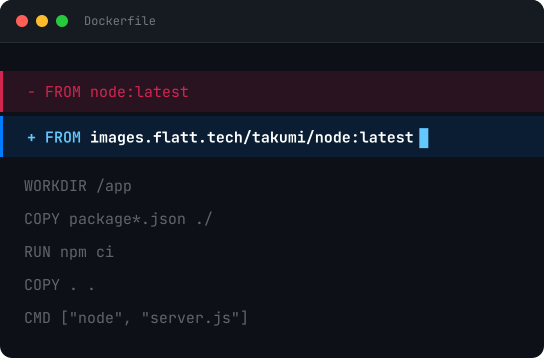
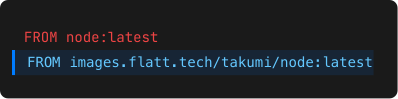
Dockerfileを書き換え
Dockerfileの「FROM」行を1行書き換えるだけ。ビルドパイプラインや開発フローの大きな変更は必要ありません。
02
再ビルドでパッチ適用
新たな脆弱性が公開されても、最新イメージで再ビルドするだけでパッチ適用が完了します。
依存パッケージの調査や修正版の選定は不要です。
03
対処不要なCVEも判定済み
スキャナが検知しても実際には影響のない脆弱性は、専門家が根拠付きで「影響なし」と判定。
判定結果はVEXとして公開されており、対処不要なCVEの自動的な除外に活用いただけます。
30+ イメージ
対応ベースイメージ
Node.js・Python・Go・curlをはじめとする主要な言語ランタイム・ツール群を、amd64/arm64の両アーキテクチャで提供。今後はデータベース・ミドルウェアを中心に拡充予定です。
···
記載されている製品名は、各社・各プロジェクトの商標または登録商標です。
よくある質問
どのくらいの頻度でパッチが適用されますか?
収録パッケージは常に上流(アップストリーム)の最新バージョンへ継続的に追従し、脆弱性パッチを取り込み続けています。新たな脆弱性が公開された場合も、最新のイメージをベースに再ビルドするだけでパッチ適用が完了します。
マルウェアの混入は完全に防げますか?
公開前にすべてのイメージに対して既知パッケージマルウェアの含有検査を実施し、検査を通過したもののみを提供します。イメージの構築工程にも、サプライチェーン攻撃への構造的な防御を施しています。完全な保証を謳うことはできませんが、更新作業に伴う混入リスクを大きく減らせます。
個人でも利用できますか?
はい。個人・法人を問わず、無料で利用を開始できます。
利用にあたり、Takumi byGMOの基本プランの利用が必要ですか?
Takumi byGMOの基本プランの契約の有無に関わらず、無料でお使いいただけます。
WEBINAR
ウェビナーで詳しく知る
ソフトウェアサプライチェーン攻撃の手口と対策を解説するウェビナーを定期開催しています。