Takumiの自動修正機能を先行体験しました。診断結果として「どこが問題で、どう直すべきか」が示されるだけでなく、修正パッチとテストコードが生成され、Pull Requestという具体的なアクションまで落とし込まれる点が非常に有用だと感じています。 修正内容を確認したうえでPRを作成できるため、既存の開発フローにも無理なく組み込めました。長時間稼働するTakumiならではの網羅性によって複数の指摘を一括で修正でき、実際にいくつかの問題をそのまま取り込んで改善につなげることができました。
2025年4月
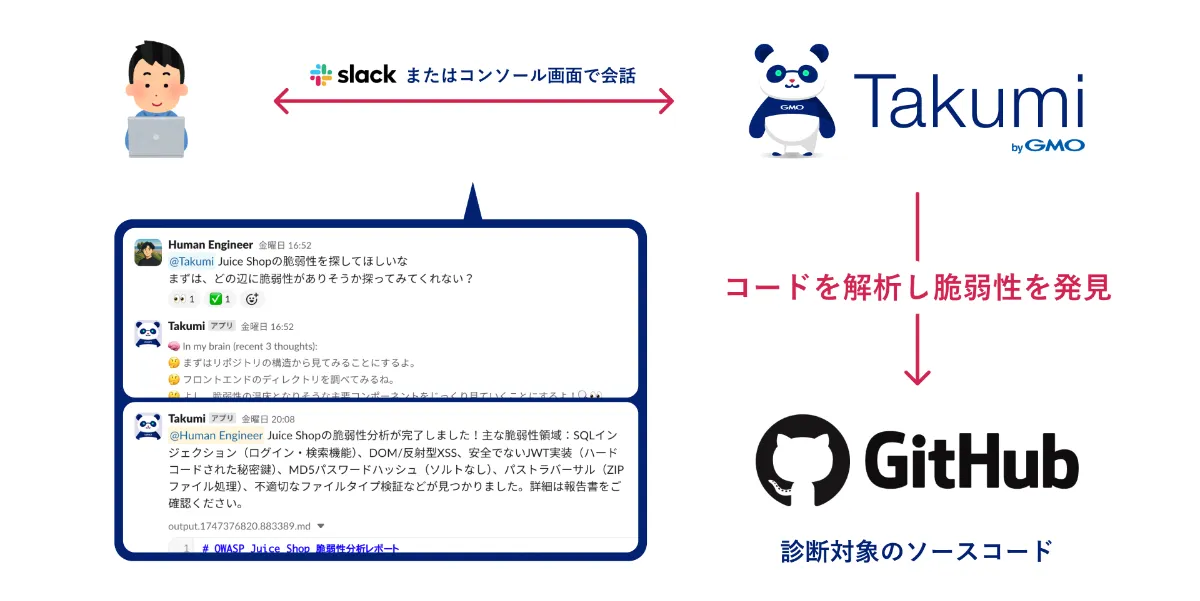
GMO Flatt Security は、脆弱性発見へのプライドと長年の知見をベースに、ソースコードのセキュリティレビューを行う AI エージェントとして、Takumi byGMO を提供開始しました。
2025年11月
AIエージェントとして進化したTakumiがブラウザ等を操作し、実環境でセキュリティエンジニアの手法を再現するブラックボックス診断も提供開始。コード無しでも診断ができるように。
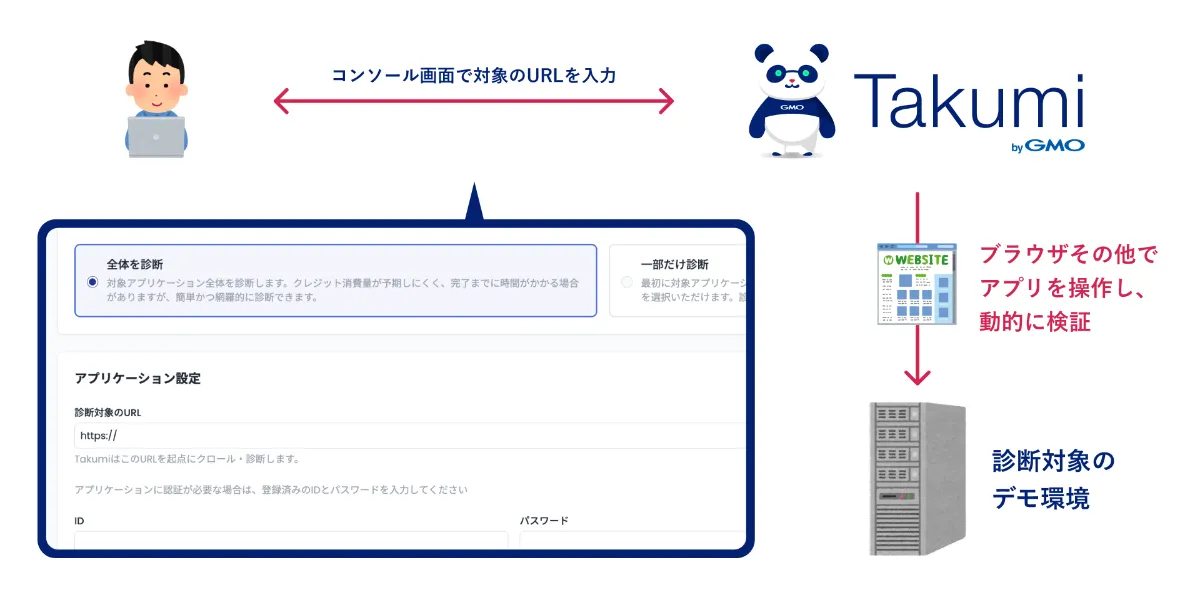
▼ ブラックボックス診断の詳細はこちら

2026年2月 提供開始
「自動修正機能」では、Takumiが自ら発見した脆弱性を修復するためのパッチに加え、そのパッチの正当性を保証するためのユニットテストも実装します。修正を含む脆弱性対応の一連のワークフローをTakumiに委ねることが可能です。
現在開発中の「グレーボックス診断」ではホワイト / ブラックボックス診断の両手法が自動で連携し、高精度に脆弱性を報告します。さらに自動修正機能も加わり、修正提案を人間が承認するだけで一連の脆弱性対応フローが完結します。
ホワイトボックス診断で
脆弱性を検出
ブラックボックス診断で
脆弱性を検証
自動修正機能で
脆弱性を修正

TakumiはGitHub Pull Requestの形で修正提案を行います。Pull Requestは脆弱性を修復するためのパッチだけでなく、ユニットテストや変更内容・修正の根拠を含むレポート文章と共に作成され、レビュアーの人間の負担を最小限にしています。
Takumiの自動修正機能を先行体験しました。診断結果として「どこが問題で、どう直すべきか」が示されるだけでなく、修正パッチとテストコードが生成され、Pull Requestという具体的なアクションまで落とし込まれる点が非常に有用だと感じています。 修正内容を確認したうえでPRを作成できるため、既存の開発フローにも無理なく組み込めました。長時間稼働するTakumiならではの網羅性によって複数の指摘を一括で修正でき、実際にいくつかの問題をそのまま取り込んで改善につなげることができました。
従来のホワイトボックス診断では、検出された脆弱性の影響調査と、修正案を開発サイドに説明するコストが課題でした。しかし、自動修正機能はソースコードを深く解析した上で、コンテキストに沿った修正を自動提案してくれます。 ・工数削減: 修正コードの検討時間がほぼゼロになり、レビューに集中できる。 ・確実性: 人為的な修正ミスを防ぎつつ、セキュアなコーディング規約を浸透させやすい。 「脆弱性を管理する」立場からすれば、トリアージからパッチ適用までのMTTR(平均修復時間)を劇的に短縮できる、極めて実践的なソリューションだと感じました。
脆弱性対応の適切な実装を行ってくれるのは勿論ですが、対応が適切であるかを確認するインテグレーションテストまで同時に実装されるのは驚きでした。テストの整備が行われることで、開発者によるチェックだけでなく、デグレによる脆弱性の再発の防止が可能になります。これはコード品質にもプラスの影響を与えてくれるだろうと感じました。 Takumi によって開発組織自らが脆弱性対応を自走しつつ、より新機能開発に集中可能になることを期待しています。
私たちは今、Takumiを使用した脆弱性診断を週に2回行っています。長期間継続し続けている影響で新規のコードに対する脆弱性はほぼ含まれなくなっていました。一方で既に運用中の機能に対してはどのように実施するのかや、修正作業に関してはどういう風にやるかを迷っていた部分があります。一部分だけの診断が出来たり、全体に対しての診断が出来ることで診断自体の柔軟性も高いなと感じています。 また、自動修正タスクが動くことで、「この脆弱性はどのように直すのが妥当か」「既存コードにどう影響するか」といった修正方針のたたき台が明確になりました。結果として、修正の検討にかかる時間が減り、レビューも「正しいかどうか」ではなく「より良くするにはどうするか」に集中できるようになったと感じています。
MEDIA
Takumi byGMOのセキュリティAIエージェントの取り組みは多くのメディアで取り上げられています。
日経xTECH:脆弱性の急増で現場が逼迫 Mythos以降は人力に限界、AIで自動化へ
AIの能力向上で急増する脆弱性報告が人間の処理限界を超えつつある現状と、Claude Mythos が持つとされる高度な解析能力について解説しました。
@IT:「ソフトウェア産業は『未曾有の危機』に突入」 GMO Flatt Security米内氏に聞く“axios侵害”の教訓
axiosの侵害事例について掘り下げ、ソフトウェアサプライチェーン攻撃の教訓について見解を述べました。