2025年11月12日 提供開始

AIが脆弱性を見つけ、
AIが脆弱性を検証する時代へ

Takumi byGMO が Web アプリ脆弱性の動的な検査に対応します。

  • ソースコードなし、URL一つでも、高品質診断がお手軽に。

  • ソースコードありなら、さらに高検知率・低ノイズを実現。

GMO Flatt Security のプライド

攻撃者よりも先に
重要な脆弱性を見つけ、守る。

「エンジニアの背中を預かる」をミッションに掲げる私たちは、脅威に先んじて脆弱性を見つけ、直し、守ることを、重要なアクションと捉えています。

そのため、創業初期から、社会で広く使われるソフトウェアの脆弱性発見・修正に自発的に資してまいりました。

また、お客様にご提供するサービスでも、重要な脆弱性を見つけ尽くすことに努めてまいりました。セキュリティエンジニアの努力と叡智により、市場の古典的な脆弱性スキャナでの発見が難しい脆弱性も多数ご報告いたしてきました。

脆弱性リサーチプロジェクトによる脆弱性報告

100報告以上

弊社診断サービスでの脆弱性報告
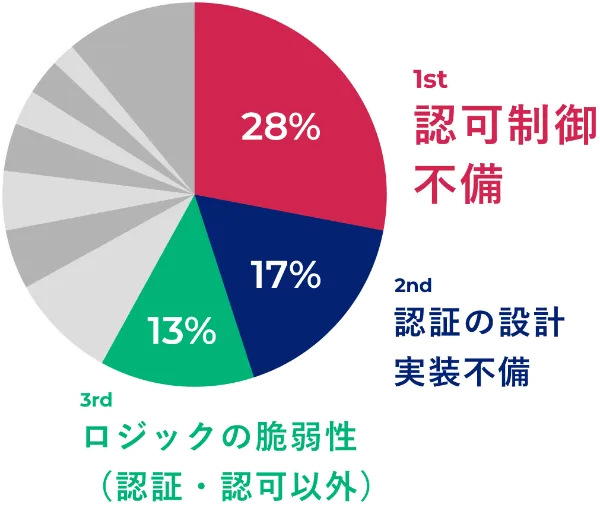
ロジックの脆弱性の割合

58%
脆弱性報告の内訳円グラフ

コードのセキュリティレビューAIとして
Takumi byGMOを提供開始

GMO Flatt Security は、脆弱性発見へのプライドと長年の知見をベースに、ソースコードのセキュリティレビューを行う AI エージェントとして、Takumi byGMO を提供開始しました。

深い診断

Takumi はコーディングエージェントに比べ、コードベースをより深く読み込み、脆弱性を探します。相対的に検査に時間がかかりますが、コードベースの読み飛ばしが少なく、レビュー観点も豊富です。そのため、Pull Request 時の簡易・高速レビュー(Claude Code Action 等)ツールとの併用もおすすめです。

ユーザーガイドを確認する

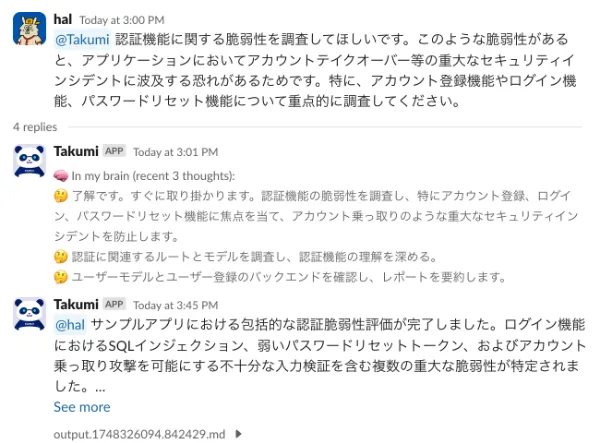
SlackでのTakumiとの診断やりとりの例

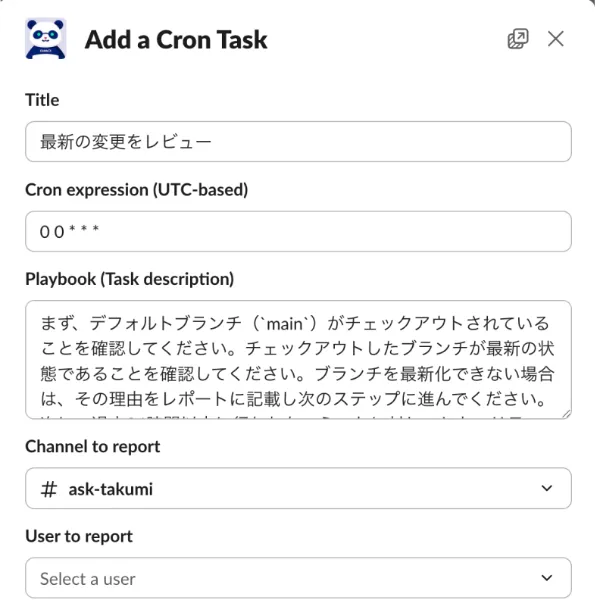
定期的な診断

Takumiはスケジュールに応じて24時間いつでも稼働が可能です。定期的なセキュリティ診断や業務時間外のレビューが必要な場合はスケジュールを設定してみましょう。

ここでは毎日0時に前日変更された分のソースコードをセキュリティ診断する設定を紹介します。

プロンプトを確認

Slackへの定期診断通知の例
No.1

※2025年6月3日時点

Takumi Benchmark Report

ソースコード内の
脆弱性検知率 No.1に

Devin, Cline, Claude Codeといった他のコーディングAIエージェントと比較し、検知率、正確性、ノイズ率等、複数の評価指標で No.1※ を獲得しています。

※ No.1: 2025年6月3日時点、GMO Flatt Security株式会社が行った、数種のコーディングエージェントとの比較に基づく。

性能レポートをダウンロード

2025年11月12日 提供開始

Webアプリ脆弱性の動的な検査が可能に
URLひとつで、ロジックの脆弱性まで発見

ソースコードなしでも
脆弱性診断が可能に

PortSwigger Web Security Academy 75% solved(202/269問)

ソースコードなしで、URLや診断制約を与えることで、一般的観点(OWASP Top  10 等)を含む診断が可能になります。要件に適う場合、従来の定型的・廉価な脆弱性診断、DAST製品を置き換えて利用いただけます。

(1) Takumi ブラックボックスモードの動作模式図

  • ブラウザを操作可能。そのため、DOM-Based XSS 等のブラウザ検証を要する脆弱性も検証可能。

  • 攻撃コードを生成・実行。そのため、Request Smuggling 等、HTTP レベルの通信加工を伴う検証も可能。

  • LLM を一部に伴うことで、自然言語の解釈を要するような脆弱性(ログイン画面での登録状況露出等)も診断可能。

ソースコードありなら
深い診断と低ノイズの両立も今後可能に

更に今後リリース予定のグレーボックス診断機能では、GitHub 等のソースコード連携を伴う場合、Takumi は二種の検査を組み合わせます。これにより、外部から発見しにくい複雑な脆弱性の発見と、コードのみでは判断しにくい「本当に再現するか?リスクがあるか?」の評価を、ともに精度高く実行できます。

(2) Takumi グレーボックスモードの動作模式図

  • 概ね Agentic Workflow としてホワイトボックス・ブラックボックスが統合される。

  • ブラックボックスエンジンを検証器として利用することで、実際の再現可能性の評価が可能に。

ブラックボックス診断機能をお試しいただいた皆様の声

弊社では主要サービスを対象に先行テストを実施しました。致命的な脆弱性は確認されませんでしたが、今後の開発で注意すべき観点を具体的に得られた点が大きな成果でした。従来の診断では準備や設定に一定の工数を要しましたが、本サービスでは起点となるURLを渡すだけで、AIが自律的に300項目以上を効率的かつ網羅的に検査できる手軽さが非常に魅力的です。Takumiのホワイトボックス診断と併用することで、開発初期から運用まで一貫したセキュリティ品質向上を実感しています。外部のセキュリティ専門家として常に最新の知見を反映してくれる点も、社内だけでは得られない大きな価値だと感じています。
伊林 義博

株式会社ゲームエイト

CTO

診断する範囲を柔軟に設定できる点や、自由に追加できるカスタム指示など、非常に使いやすい印象を受けました。特に診断結果レポートの内容が素晴らしく、指摘事項についてはわかりやすくシンプルに、検証内容については詳細にまとまっていました。 LLM にブラックボックス診断を任せる場合、検証品質を確認するために自社のログから作業内容を確認する必要があると思っていましたが、このレポートだけでも検証内容を確認できたのはとても嬉しい誤算でした。

藤岡 祐

フリー株式会社

PSIRT

手動・脆弱性診断では、環境調整や結果待ちなど多くの工数が発生しますが、Takumiのブラックボックス診断はUI/UXが洗練されており、誰でも簡単に診断を実施できます。ログイン画面と認証情報を渡すだけで診断範囲を自動で特定し、広くカバーしてくれる点が特に印象的でした。 診断スピードも速く、SREでも継続的にセキュリティチェックを回せる点が魅力で、DASTとSASTを組み合わせることで、外部からの攻撃視点と内部コード品質の両面をカバーできることを期待しています。結果として、開発チーム内でセキュリティを日常的に実践する文化を自然に醸成できる未来を感じました。

安達 涼

ファインディ株式会社

CTO室 SRE

ログイン画面とID/Passwordの情報を渡すだけで自動的にクロールが始まり、診断対象を網羅してくれるため、手軽に導入できました。IDORやBOLAなどの検出は人間にはつまらない作業ですが、脆弱性の判定にサービス特性の理解が必要なため自動化が難しいという背景がありました。 Takumiでは自動的にこれらの脆弱性をかなり見つけられていると感じています。専門的な脆弱性の検出やレポート、細かい実施内容の相談などは人間に分があるので、人間によるペネトレーションテストとTakumiのような自動診断ツールの併用で理想的な診断ができそうです。

kurenaif

セキュリティVTuber

プロフェッショナルサービスもより進化

Takumi にプロの知見を実装しながら、私たち自身も進化を続けています。

  • 2025年、「LLMアプリケーション診断」「Passkey認証診断」を提供開始。 一般に、プラクティスが未確立の領域の診断・ご支援実績多数。

  • 同年、より攻撃者目線での評価を実施するサービスとして、「Webペネトレーションテスト」「クラウドペネトレーションテスト」を提供開始。

サービス一覧を見る

MEDIA

メディア掲載実績

Takumi byGMOのセキュリティAIエージェントの取り組みは多くのメディアで取り上げられています。

2026.08.31

テレビ

TBS系列:Nスタ

AIがシステムを攻撃するデモについて、取締役副社長 Co-CTO 米内が出演しました。

2026.07.14

テレビ

NHK総合:クローズアップ現代

「クローズアップ現代 ミュトスの衝撃〜人間の限界を超える能力とは〜」にて、取材協力しました。

2026.05.30

テレビ

NHK総合:サタデーウォッチ9

AIとセキュリティに関して取材協力、取締役副社長 Co-CTO 米内のコメントが紹介されました。

2026.05.26

Web

日経xTECH:脆弱性の急増で現場が逼迫 Mythos以降は人力に限界、AIで自動化へ

AIの能力向上で急増する脆弱性報告が人間の処理限界を超えつつある現状と、Claude Mythos が持つとされる高度な解析能力について解説しました。

2026.04.14

Web

@IT:「ソフトウェア産業は『未曾有の危機』に突入」 GMO Flatt Security米内氏に聞く“axios侵害”の教訓

axiosの侵害事例について掘り下げ、ソフトウェアサプライチェーン攻撃の教訓について見解を述べました。

AIで開発するなら、Takumiでセキュリティを自動化