CHALLENGE
開発端末に入ってくるものに、
悪性は紛れ込んでいる
開発者の端末には、パッケージやエディタ拡張、コンテナイメージを通じて日々ソフトウェアが入ってきます。広く使われているパッケージでも侵害は起きており、インストールしただけで認証情報の窃取や遠隔操作につながった事例が相次いでいます。
※ Takumi Agent for Endpoint が現在提供しているのは、パッケージとコンテナイメージを対象とした Guard 保護です。エディタ拡張や AI ツールにも順次対応予定です。
HOW IT WORKS
Mac にインストールするだけで、
開発端末を守るエンドポイントエージェント
Takumi Agent は Mac 上で、ツールが送るリクエストの経路を制御します。
例:Guard 保護の場合のリクエストの経路
- ※ Takumi Guard を通らずに公開レジストリへ直接つなぐ通信は、ブロックされます。
- ※ プライベートレジストリや、対象レジストリと関係のないホストへの通信は、Takumi Guard を経由せずにそのまま通信できます。
レジストリ設定は不要
レジストリを設定しなくても、AI エージェントを含むどのツールからのインストールも Takumi Guard を経由します。
コンテナを使う開発にも
コンテナイメージの取得や、コンテナ・仮想マシンの中からのインストールも、Takumi Guard を経由させられます。
迂回も素通りもさせない
Takumi Guard を迂回する直接の接続は遮断し、検査できないダウンロードは失敗させます。
COVERAGE
対応する開発エコシステム
公開パッケージレジストリとコンテナレジストリからの取得を、Takumi Guard 経由にします。エディタ拡張や AI ツールにも、順次対応していきます。
パッケージレジストリ
Guard 保護- npm・Yarn
- PyPI
- RubyGems
- Go modules
- Packagist(Composer)
コンテナレジストリ
Guard 保護- Docker Hub
- ghcr.io
- gcr.io
- quay.io
今後の対応
対応予定- エディタ拡張
- AI ツール
SETUP
インストーラーを入れるだけ、
数分で導入
登録キーを発行して配れば、組織の Mac をまとめて登録できます。コマンドラインからのインストールにも対応し、以降のアップデートは自動です。
01
登録キーを作成
管理コンソールで Guard 保護を有効にし、登録キーを作成します。キーごとに台数の上限と有効期間を設定できます。
02
インストーラーを実行
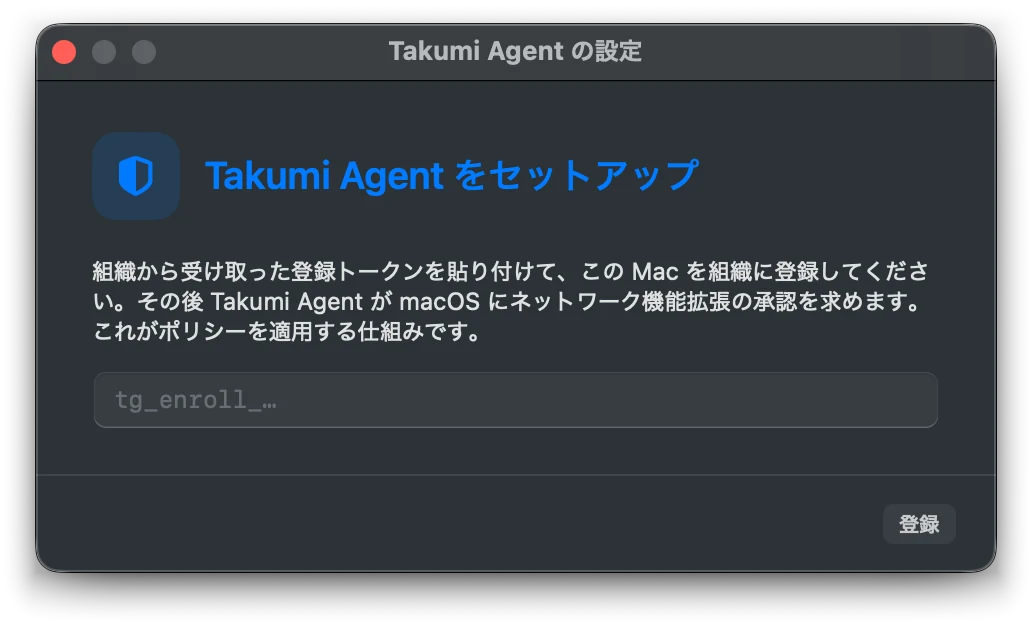
Mac でインストーラーを実行し、登録キーを貼り付けます。コマンドラインで入れると、登録まで自動で行われます。
03
macOS で承認
Mac ごとに一度、管理者が macOS のダイアログを承認すれば完了です。
OVERVIEW
開発者は普段どおり、
管理者は全端末を把握
利用者(開発者)
普段どおり開発でき、困ったら手元でわかる
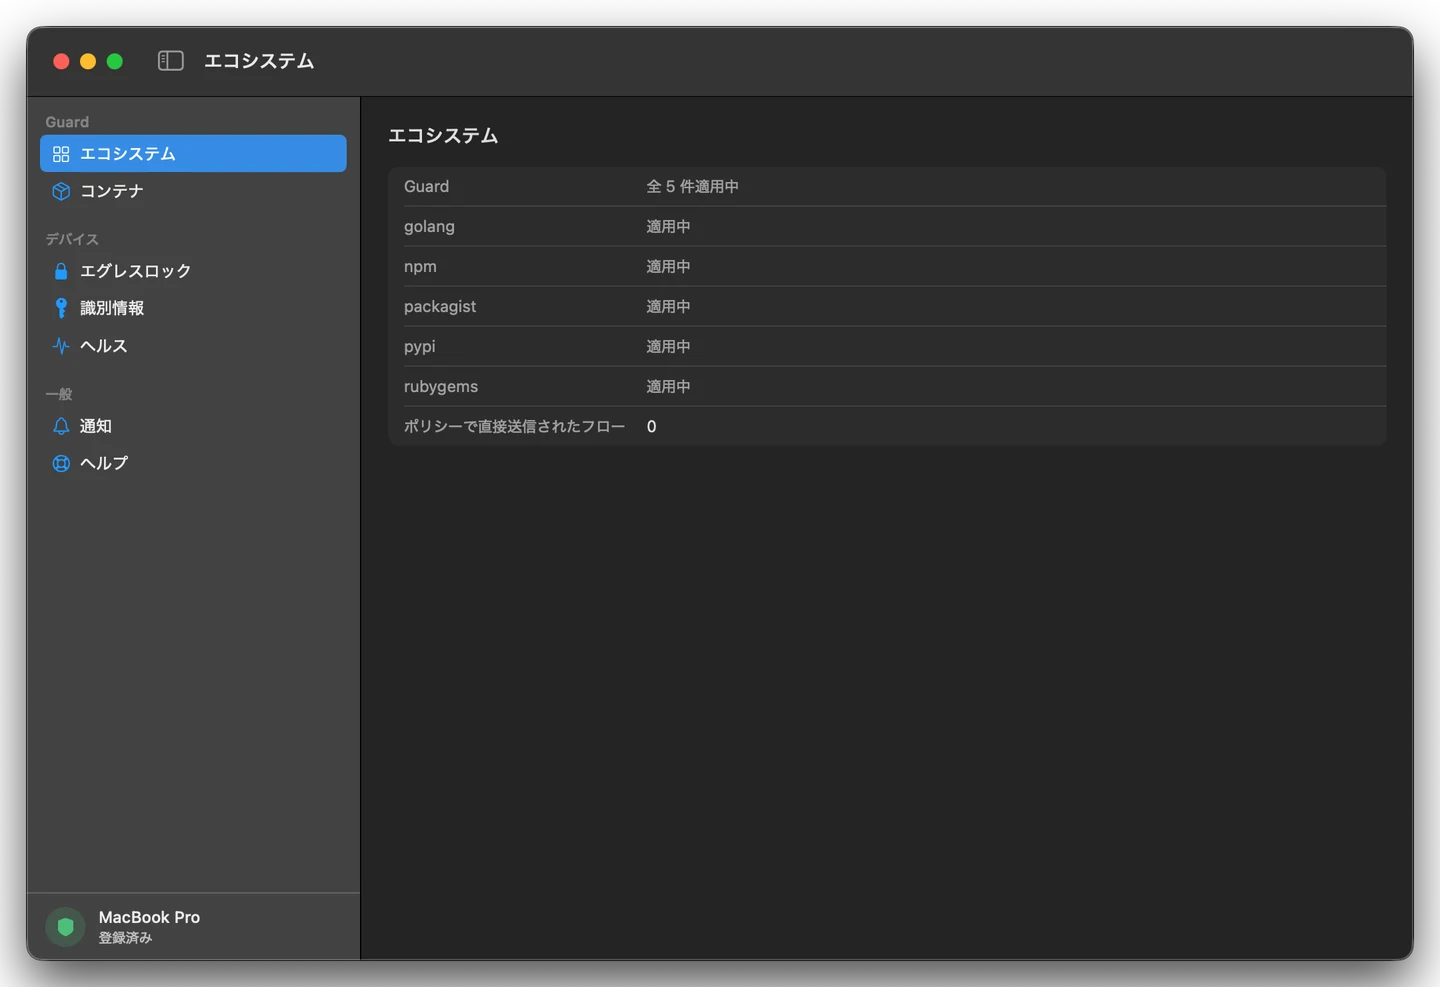
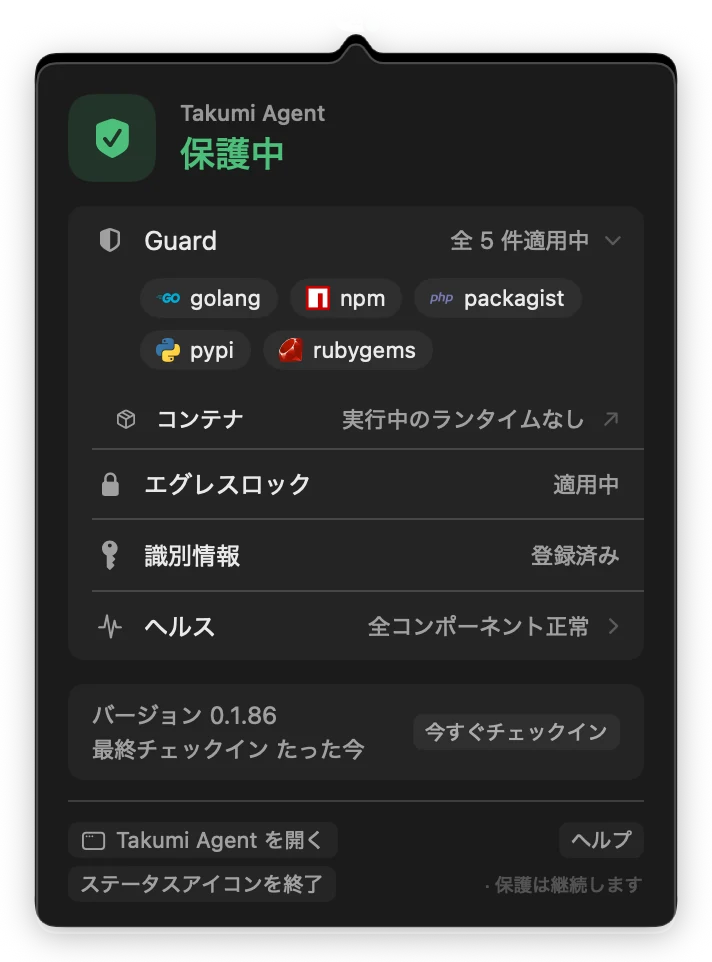
開発者は設定を変えずにこれまでどおり開発でき、問題があればメニューバーに原因と対処方法が表示されます。
管理者
保護が外れた端末を見逃さない
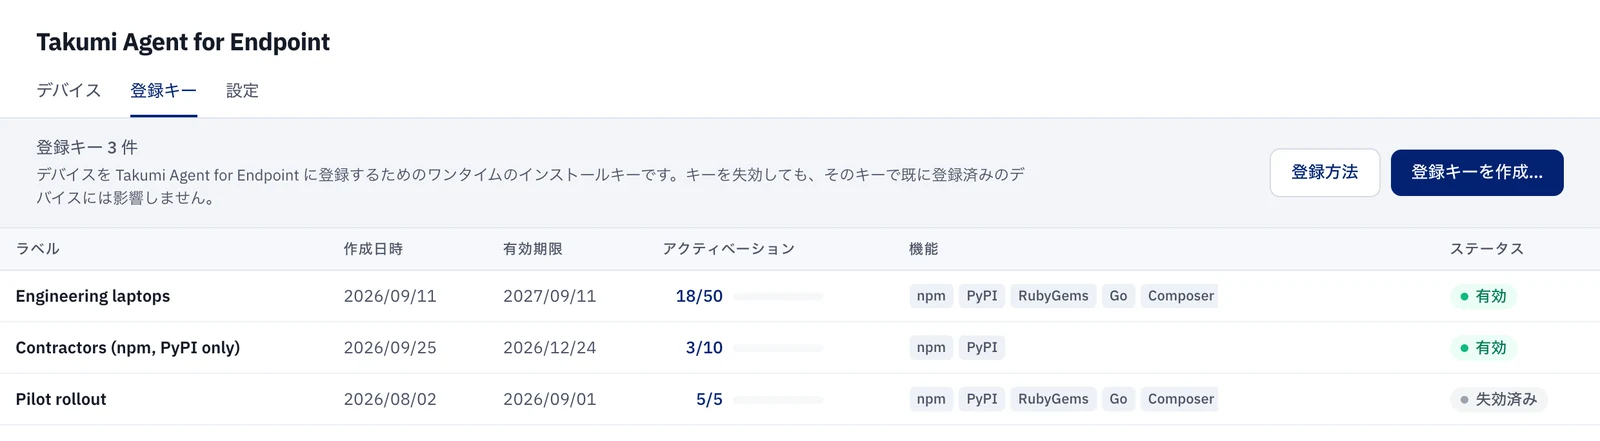
すべての Mac の保護状態を一覧でき、保護が外れた端末や改ざんの痕跡も管理コンソールで把握できます。
COMPARISON
開発組織での
Takumi Guard 導入方法の使い分け
どちらの方法でも、同じ Takumi Guard の判定が適用されます。両者は共存できるので、環境ごとに使い分けられます。
Takumi Guard 管理機能
レジストリ設定による導入
- パッケージマネージャーごとにレジストリを設定
- 設定したパッケージマネージャーが対象
- 対応環境
- macOS
- Linux
- Windows
- CI
Takumi Agent for Endpoint
Mac へのエージェント導入
- macOS 向けインストーラーを入れるだけ
- Mac 上のすべてのツールが対象
- コンテナイメージの取得も対象
- 対応環境
- Mac(Apple シリコン)
- 順次拡大予定
どちらも、同じ Takumi Guard で判定
PRICE
料金体系
Takumi Agent for Endpoint は、有効化した機能ごと・デバイスごとに課金されます。
月額 = 有効化した機能の単価 × デバイス数
- Guard 保護提供中1,000円/月・デバイス(税抜)
- 今後追加される機能順次追加機能ごとに単価を設定
現在の課金対象は Guard 保護のみです。有効にした機能の分だけ課金され、機能の有効化自体に料金はかかりません。
Guard 保護の料金は、導入方法で課金の単位が異なります
Takumi Guard 管理機能は組織ユーザートークン単位、Takumi Agent for Endpoint は端末単位です。どちらも Takumi 基本プランのご契約が必要です。
Takumi Guard 管理機能レジストリ設定による導入
500円/月・トークン(税抜)
課金の単位
組織ユーザートークン(標準的には管理対象メンバー1名につき1トークン)
無料枠
Takumi 基本プランに 15 トークン分を付帯
組織ユーザートークン
必要
必要な契約
Takumi 基本プラン
Takumi Agent for EndpointMac へのエージェント導入
1,000円/月・デバイス(税抜)
課金の単位
端末(Takumi Agent を入れた Mac 1台ごと)
無料枠
なし(デバイス1台目から課金)
組織ユーザートークン
不要(トークンの料金は発生しません)
必要な契約
Takumi 基本プラン
すでに Takumi Guard を設定済みの Mac マシンに導入する場合
Takumi Agent を入れた Mac は、端末単位の課金に切り替わります。その Mac に割り当てていた組織ユーザートークンは不要になるので、管理コンソールの「Guard → トークン」から失効させてください。
課金の詳細はユーザーガイドの料金ページをご覧ください。
FAQ
よくある質問
製品・対象範囲
QEDR とは何が違いますか?
役割が異なります。EDR は主に、端末上で動き出したプログラムの振る舞いから脅威を検知し、対応します。Takumi Agent for Endpoint はその手前、パッケージなどが端末に入ってくる段階で働き、Guard 機能で悪性と判定したものをダウンロードの前に止めます。悪性のパッケージ自体が端末のディスクに届かないため、EDR を置き換えるものではなく、その手前の入口を補う位置づけです。
QTakumi Guard 管理機能(レジストリ設定による導入)と両方必要ですか?
必要ありません。Takumi Agent for Endpoint だけで、Takumi Guard のすべての機能(悪意あるパッケージからの保護、パッケージインストールログ、感染可能性の通知)を利用できます。レジストリ設定が必要になるのは、Takumi Agent を動かせない CI・Linux・Windows などのマシンだけです。両者は共存でき、同じ判定が適用されます。
QIntel 搭載の Mac、Linux、Windows、CI でも使えますか?
現時点で対応しているのは Apple シリコン搭載の Mac(macOS 13 以降)のみです。それ以外の環境では、Takumi Guard 管理機能(レジストリ設定による導入)をご利用ください。
Q対象になるのはどのレジストリですか?
npm(Yarn を含む)、PyPI、RubyGems、Go modules、Packagist(Composer)の公開レジストリと、コンテナイメージ(Docker Hub、ghcr.io、gcr.io、quay.io)です。プライベートレジストリやその他のミラー、Git や tarball の URL などへの通信は対象外で、そのまま通過します。Homebrew など、これ以外の配布元も現時点では対象外です。
Qプライベートレジストリを運用しています。影響はありますか?
プライベートレジストリへの通信は、捕捉も検査もされず、これまでどおりご自身の認証情報で通信します。Takumi Agent がふさぐのは、Mac から公開レジストリへの直接の経路です。
QGuard 保護以外の機能はありますか?
現在提供している機能は Guard 保護です。エディタ拡張や AI ツールなどへの対応も順次予定しています。今後追加される機能は、それぞれ独自の単価を持つ別の項目として提供されます。
開発への影響
Q公開レジストリ上のプライベートパッケージはインストールできますか?
registry.npmjs.org 上の組織スコープのパッケージのように、公開レジストリでホストされているプライベートパッケージは、Takumi Agent をインストールした Mac ではインストールできません。CI からインストールするか、プライベートレジストリでホストしてください。一時的に必要な場合は、管理者が管理コンソールでその端末だけ該当エコシステムの保護をオフにできます。なお、コンテナイメージは利用者自身の認証情報で取得されるため、プライベートイメージも取得できます。
Qコンテナや仮想マシンの中でも使えますか?
使えます。コンテナイメージの取得や、コンテナ・仮想マシンの中でのインストールには、デバイス証明書を信頼させる設定が必要です。必要な設定やコマンドはアプリのコンテナページに表示され、ランタイムによって手順が異なります。設定するまで、対象レジストリからの取得はブロックされます。Apple Container(container コマンド)では、現在、対象レジストリからのイメージ取得はブロックされます。
Q開発の作業が遅くなりませんか?
扱うのは対象レジストリへの接続だけで、それ以外の通信はそのまま通過します。端末ごとのレートリミットは、すべてのエコシステムの合計で10秒あたり10,000リクエストです。
Qパッケージの公開やログインにも影響しますか?
Takumi Guard が判定するのはインストールのみです。パッケージの公開やログインなどのアカウント操作は、ご自身のトークンでレジストリに直接送られます。docker push もこれまでどおり動作します。
QTakumi Guard に到達できない場合はどうなりますか?
検査されないままインストールされることはなく、対象レジストリからのインストールは失敗します。
管理・セキュリティ
Q開発者がアンインストールしてしまいませんか?
管理者権限のない開発者はアンインストールできず、メニューバーのアイコンを終了しても保護は続きます。管理者がアンインストールした場合、その端末は管理コンソールで「削除済み」と表示されます。改ざんの痕跡は、管理者が承認するまで記録が残ります。
Qすべての Mac に証明書をインストールするのですか?
Takumi Agent はインストール時に、Mac ごとに独自の認証局を生成します。その秘密鍵が Mac の外に出ることはなく、用途は対象レジストリへの通信に限られます。それ以外の通信は復号されません。信頼の設定には管理者の承認が必要で、アンインストール時に鍵と証明書は削除されます。
Qどのような情報が記録・送信されますか?
Takumi Guard は、インストールの日時、パッケージとバージョン、許可またはブロックの結果を記録します。診断情報は、利用者が送信を選んだ場合にのみ管理者に共有されます。お客様のデータは、デフォルトで日本リージョンに保存されます。
料金・契約
Q課金対象になるのはどの端末ですか?
請求期間中に、Guard 保護が有効な状態で1回以上チェックインした端末が課金対象です。期間を通してすべての機能がオフだった端末は課金されません。同じ請求期間内にアンインストールしてから新たにインストールした場合は、別の端末として数えられます。
QTakumi 基本プランの契約は必要ですか?
必要です。Takumi Agent for Endpoint は、Takumi 基本プランのうえで、端末1台あたり 1,000円/月(税抜)で利用できます。無料枠はなく、1台目から課金されます。
QTakumi Guard 管理機能で導入済みの Mac に入れると、課金はどうなりますか?
課金の単位が異なります。Takumi Guard 管理機能は組織ユーザートークン単位、Takumi Agent は端末単位です。Takumi Agent を入れた Mac ではトークンが不要になるため、その Mac で使っていたトークンを管理コンソールの「Guard → トークン」から失効させると、端末単位の課金だけになります。
QTakumi 基本プランを解約すると、保護はどうなりますか?
端末の保護は停止し、インストールは検査されずに公開レジストリへ送られます。その状態は管理コンソールに表示されます。