講演のスライド

CODE BLUE 2026のスライド 1 / 54 枚目: 絶え間ない脆弱性ニュースの裏で ⽌まらない悪性パッケージ公開 1,900万検体の解析から⾒る ソフトウェアサプライチェーン攻撃の実態 2026/11/17 CODE BLUE 2026 GMO Flatt Security 株式会社 執⾏役員 豊⽥ 恵⼆郎
1/54PDF

開催講演

絶え間ない脆弱性ニュースの裏で、止まらない悪性パッケージ公開 — 1,900万検体の解析から見るソフトウェアサプライチェーン攻撃の実態

脆弱性のニュースに注目が集まる一方で、悪性パッケージによるソフトウェアサプライチェーン攻撃も続いています。約1,900万検体の解析結果から、毎日の公開状況、正規パッケージの侵害やワームによる拡散といった分類を解説。加えて2026年10月の3事案を分析し、導入の防止・感染可能性の把握・影響の限定という3つの観点で対策を考えます。

※本記事は2026年11月17日開催の講演内容をもとにしています。本テーマを取り巻く環境は日々変化しているため、掲載内容が最新でない可能性があります。最新の状況もあわせてご確認ください。

この記事の要点

  • 脆弱性のニュースに注目が集まる一方で、正規のパッケージに悪性コードが混入し、普段の更新を通じてマルウェアが届く攻撃も続いています。約1,900万検体を解析した半年間の観測では、悪性パッケージが公開されなかった日はありませんでした。報道される侵害への対応にとどまらず、脆弱性対策とマルウェア対策を並行して進める必要があります。
  • 両方に備えるには、悪性パッケージを避けるための更新管理と、脆弱性の修正版を速やかに取り込む運用を両立させる必要があります。新しいバージョンの公開から数日間は取得を控える方法は有効ですが、重大な脆弱性の修正版にも同じ待機期間を設けると、必要な修正が遅れます。通常の更新と緊急の修正を分けつつ、悪性パッケージの遮断・感染可能性の把握・影響の限定を組み合わせることが重要です。
  • ニュースのない日にこそ、こうした更新の運用を定め、取得履歴や実行記録を残し、重要な権限を隔離しておくことが重要です。盗んだ公開用の認証情報を使って別のパッケージにも悪性版を公開するワーム型の攻撃は、1日で感染を広げることがあり、事案が話題になってからでは対策が間に合わないおそれがあります。

2026年10月21日、PHPの脆弱性「php2shell」が大きな注目を集めました。その同じ夜に、PythonのパッケージレジストリであるPyPIでは、月間約1億回ダウンロードされるLiteLLMが侵害され、悪性版が配布されていました。

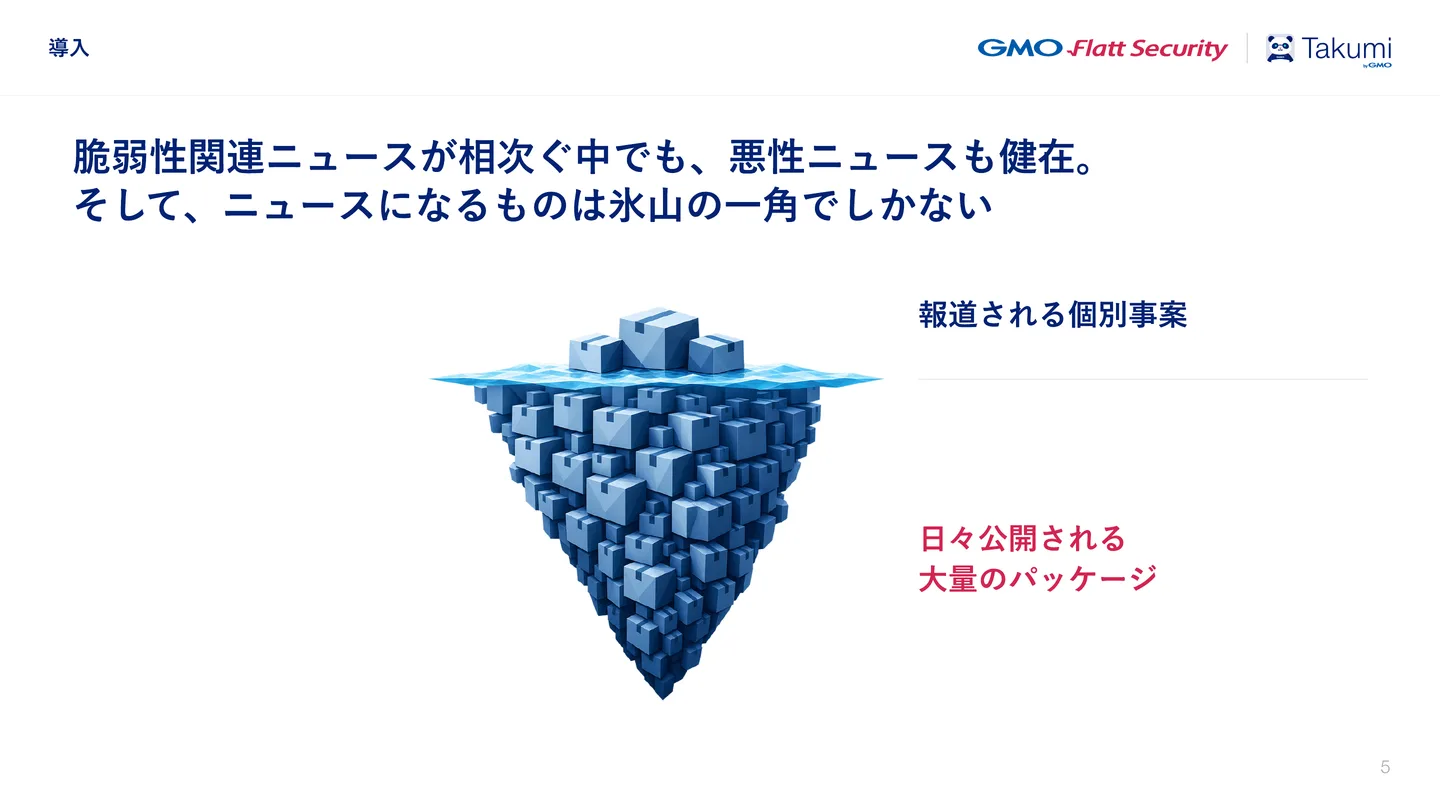
脆弱性を突く攻撃と、正規のソフトウェアに悪性コードを混入させる攻撃は同時に進んでいます。脆弱性対策に取り組んでいても、それだけでは悪性パッケージの導入を防げません。さらに、ニュースになる侵害は日々公開される悪性パッケージの一部にすぎません。

脆弱性のニュースの裏で悪性パッケージも配布されている

php2shellとLiteLLMの侵害は同じ日に起きた
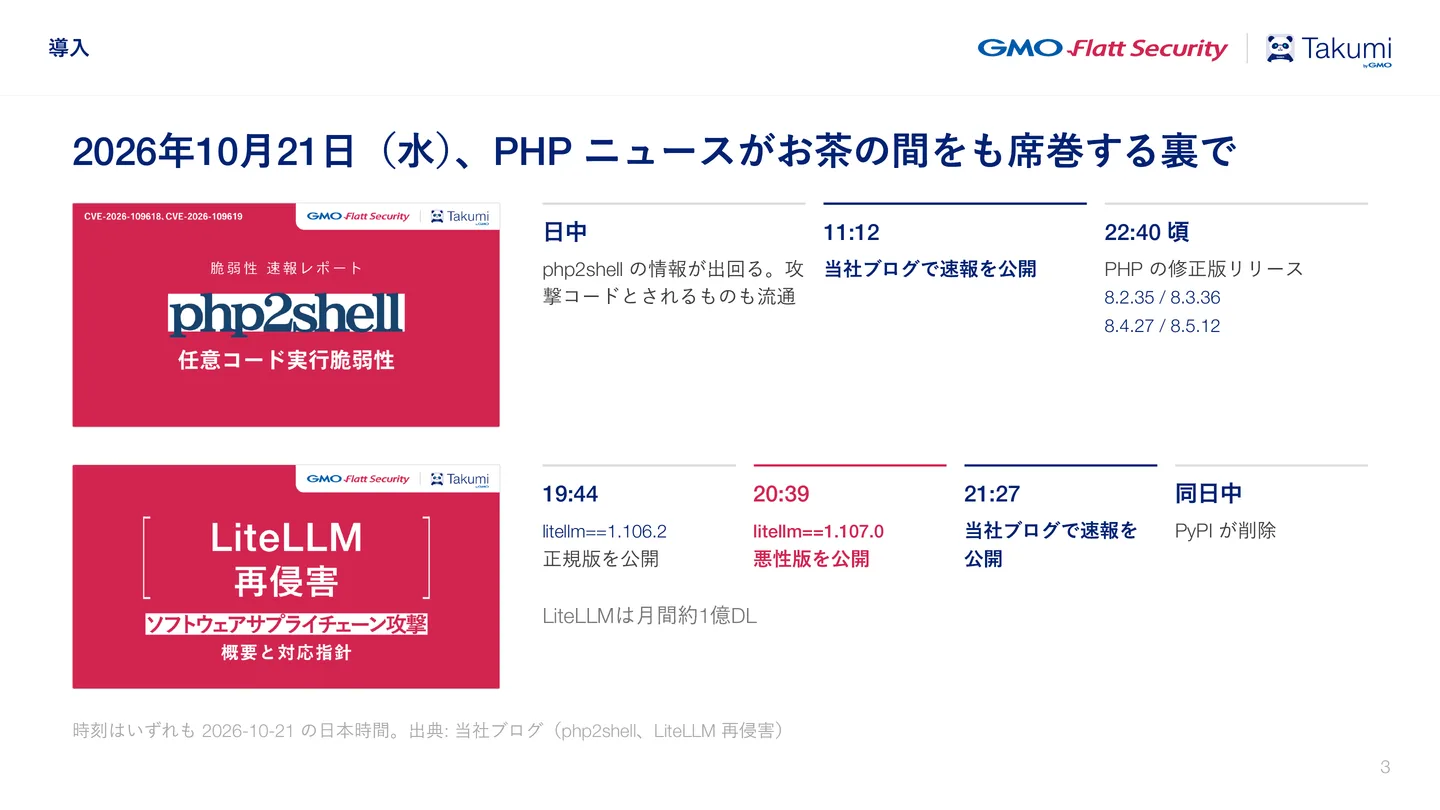
スライド 3: 2026年10⽉21⽇(⽔)、PHP ニュースがお茶の間をも席巻する裏で ⽇中 php2shell の情報が出回る。攻 撃コードとされるものも流通 11:12 当社ブログで速報を公開 22:40 頃 PHP の修正版リリース 8.2.35 / 8.3.36 8.4.27 / 8.5.12 19:44 litellm==1.106.2 正規版を公開 20:39 litellm==1.107.0 悪性版を公開 21:27 当社ブログで速報を 公開 同⽇中 PyPI が削除 LiteLLMは⽉間約1億DL 時刻はいずれも 2026-10-21 の⽇本時間。出典: 当社ブログ(php2shell、LiteLLM 再侵害) 導⼊
2026年10月21日のphp2shellとLiteLLM再侵害の時系列スライド 3

php2shellでは、23時に修正版が公開されるという情報がありましたが、それより先に脆弱性の情報が出回りました。漏れた情報からAIを使って攻撃できるのではないか、修正版を待たずにサービスを停止したほうがよいのではないかと、対応をめぐる議論が広がりました。実際にPHPの修正版が公開されたのは、日本時間の22時40分ごろです。

弊社がその日の朝に公開したphp2shellの注意喚起ブログは、多くの方に読んでいただきました。この日だけで公式Xアカウントのフォロワーが2,000人以上増えるほど、注目が集まっていました。

その一方で、LiteLLMの悪性版は同日の20時39分に公開され、弊社も21時27分にLiteLLMの再侵害に関する注意喚起ブログを公開しました。PHPの脆弱性への対応が注目されていた時間帯に、広く利用される別のパッケージが乗っ取られ、正規の配布経路からマルウェアが届く状況になっていたのです。

LiteLLMの侵害はテレビなどの一般向けメディアでは取り上げられにくいかもしれません。しかし、開発者にとっては重大な問題です。この2つが同じ日に起きたからといって関連があるわけではないと思いますが、象徴的なことだと感じています。脆弱性への対応と並行して、悪性コードが開発環境に入ってくるリスクにも向き合う必要があるということです。

報道される侵害だけでは全体を捉えられない

弊社はTakumi byGMOをはじめとして、世界トップクラスの専門家が開発したAIエージェントによる脆弱性診断やペネトレーションテストを提供しています。悪性パッケージへの対処では、同製品のTakumi Guardでインストールをブロックしています。Takumi Guardを経由するパッケージ取得は1日6,000万件を超える水準です。

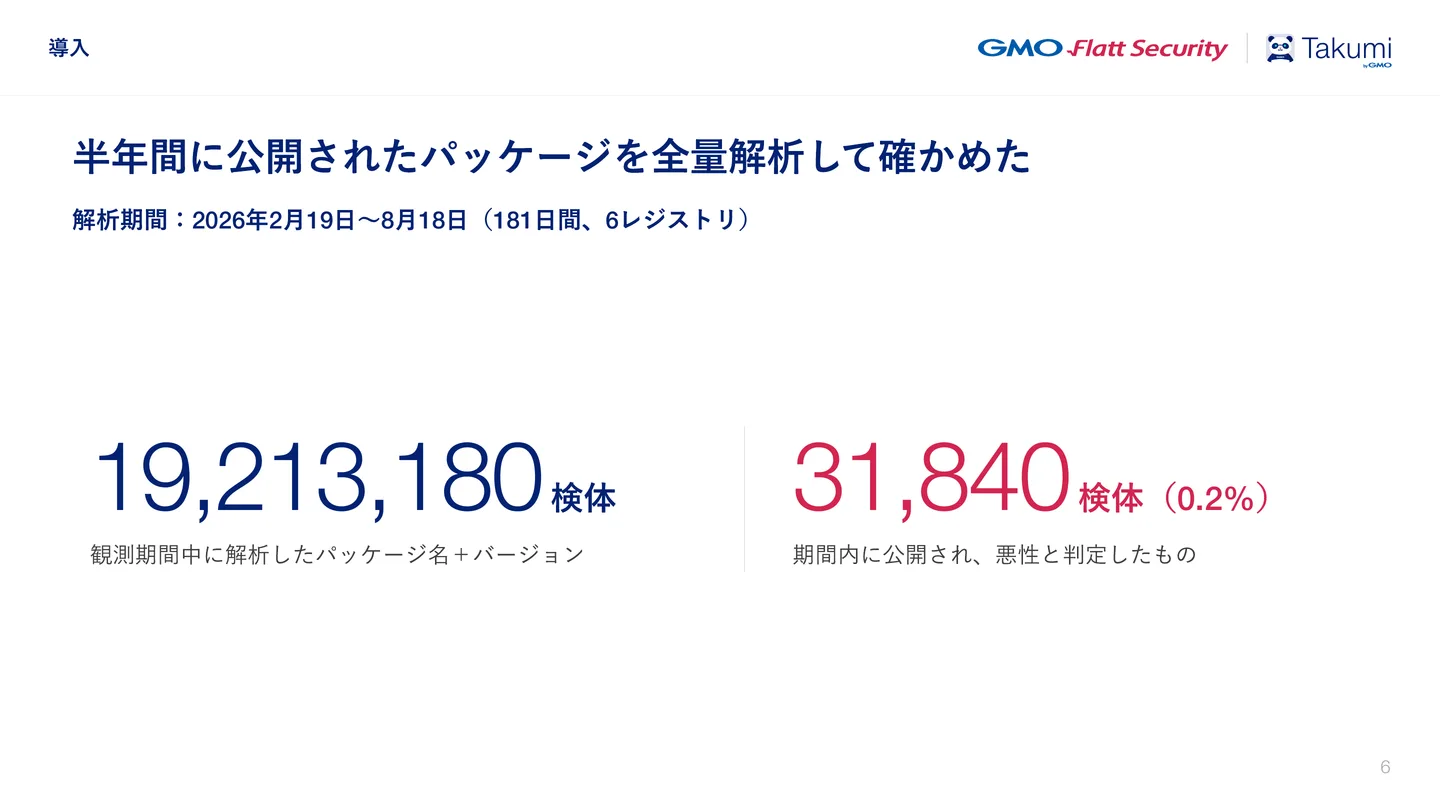
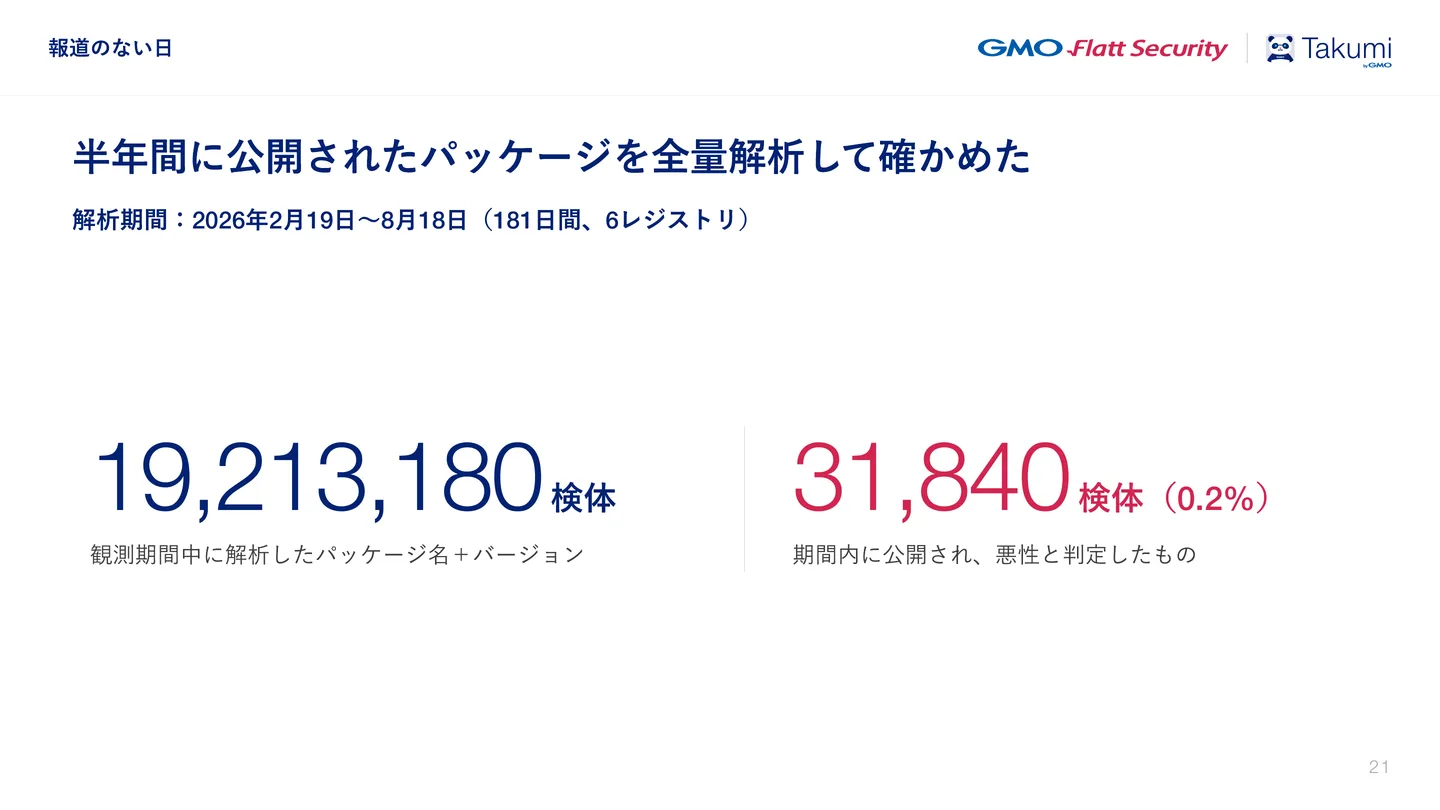
そのブロックリストを作るために、パッケージの新しいバージョンを継続して解析しています。2026年2月19日〜8月18日の181日間に、6つのレジストリで公開された19,213,180検体を解析し、全体の約0.2%に当たる31,840検体を悪性と判定しました。ここでの1検体はパッケージ名とバージョンの組み合わせです。割合だけを見れば小さく感じるかもしれませんが、日常的に取得するパッケージにマルウェアが含まれていることを軽く見ることはできません。

AIに開発を任せる機会が増え、エンジニア以外の人もパッケージを導入するようになっています。インストールするものを一つずつ確認しない場面も増える中、攻撃者はその経路を狙っています。報道された事案に対応するだけでは、こうした日常的な危険を捉えきれません。

こうした観測・解析で見えてきた悪性パッケージの動向を、ソフトウェアサプライチェーン脅威動向レポート2026(PDF版)にもまとめています。検出状況や攻撃で狙われる情報・権限などを整理していますので、興味のある方はぜひご覧ください。

正規の公開経路が侵害されると普段の更新から悪性版が届く

大規模な侵害は毎月のように続いている
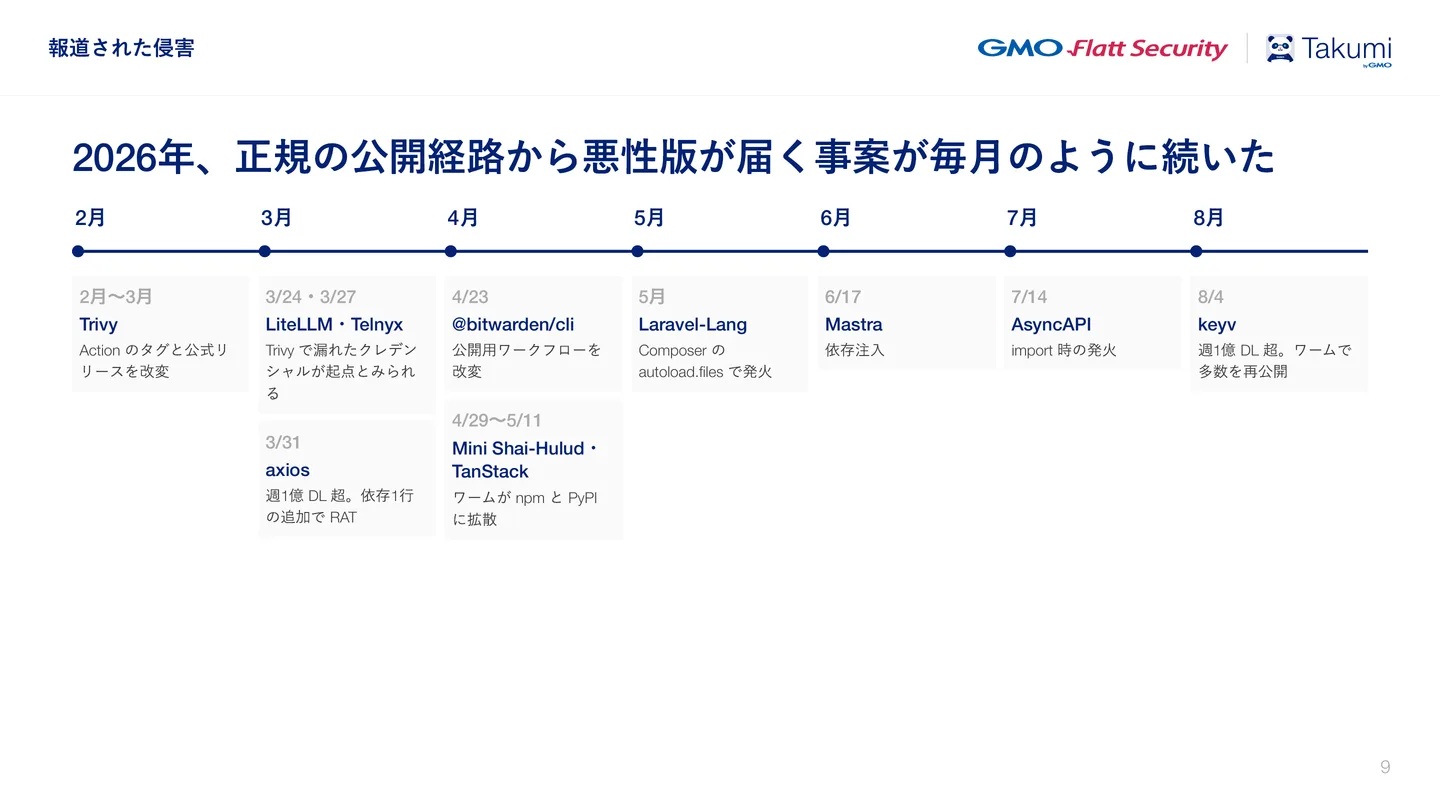
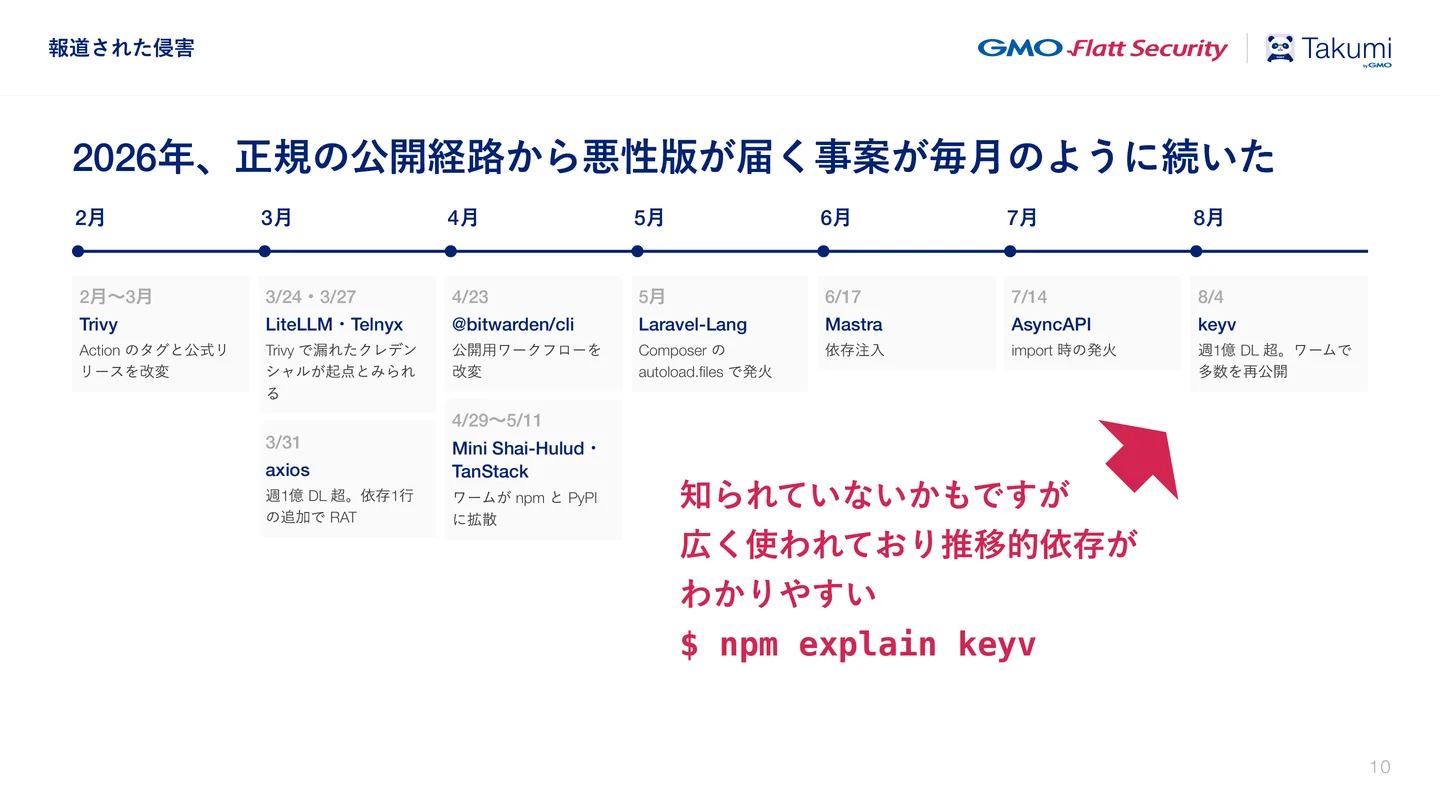
スライド 9: 2026年、正規の公開経路から悪性版が届く事案が毎⽉のように続いた 2⽉ 3⽉ 4⽉ 5⽉ 6⽉ 7⽉ 8⽉ 2⽉〜3⽉ Trivy Action のタグと公式リ リースを改変 3/24・3/27 LiteLLM・Telnyx Trivy で漏れたクレデン シャルが起点とみられ る 3/31 axios 週1億 DL 超。依存1⾏ の追加で RAT 4/23 @bitwarden/cli 公開⽤ワークフローを 改変 4/29〜5/11 Mini Shai-Hulud・ TanStack ワームが npm と PyPI に拡散 5⽉ Laravel-Lang Composer の autoload.files で発⽕ 6/17 Mastra 依存注⼊ 7/14 AsyncAPI import 時の発⽕ 8/4 keyv 週1億 DL 超。ワームで 多数を再公開 報道された侵害
2026年2月〜8月に発生した主要なソフトウェアサプライチェーン侵害スライド 9

2026年2月〜3月のTrivyの侵害に続き、3月にはLiteLLMの最初の侵害、3月31日にはaxiosの侵害が起きました。axiosは週間1億回を超えるダウンロードがあるnpmパッケージで、月間約1億回のLiteLLMと比べると、約4倍の規模になります。いろいろな方に聞いても、3月のaxiosの事案が一番記憶に残っていると言われることが多く、それももっともだと思います。

その後も、4月のBitwarden CLI、5月のLaravel-Lang、6月のMastra、7月のAsyncAPI、8月のkeyvなど、大きな事案が毎月のように続いています。これらは弊社が取り上げた例ですが、axiosの侵害だけで終わった問題ではないことが分かります。

keyvも週間1億回を超えるダウンロードがあるパッケージです。私の印象ではaxiosほど話題になっていませんでしたが、利用規模の大きいパッケージが侵害されたことに変わりはありません。名前を知らなくても、別のパッケージを経由して間接的に使っていることがあり、このような依存を推移的依存と呼びます。私自身も、自分が確認できるリポジトリで npm explain keyv を実行し、依存していることに気づきました。直接選んだ覚えがないパッケージでも、自社に届く経路があるのです。侵害の公表後に依存していたと気づいても、その間に悪性版を取り込んでいれば、すでに感染しているおそれがあります。

公開元の確認とコードの安全性の確認は別の問題

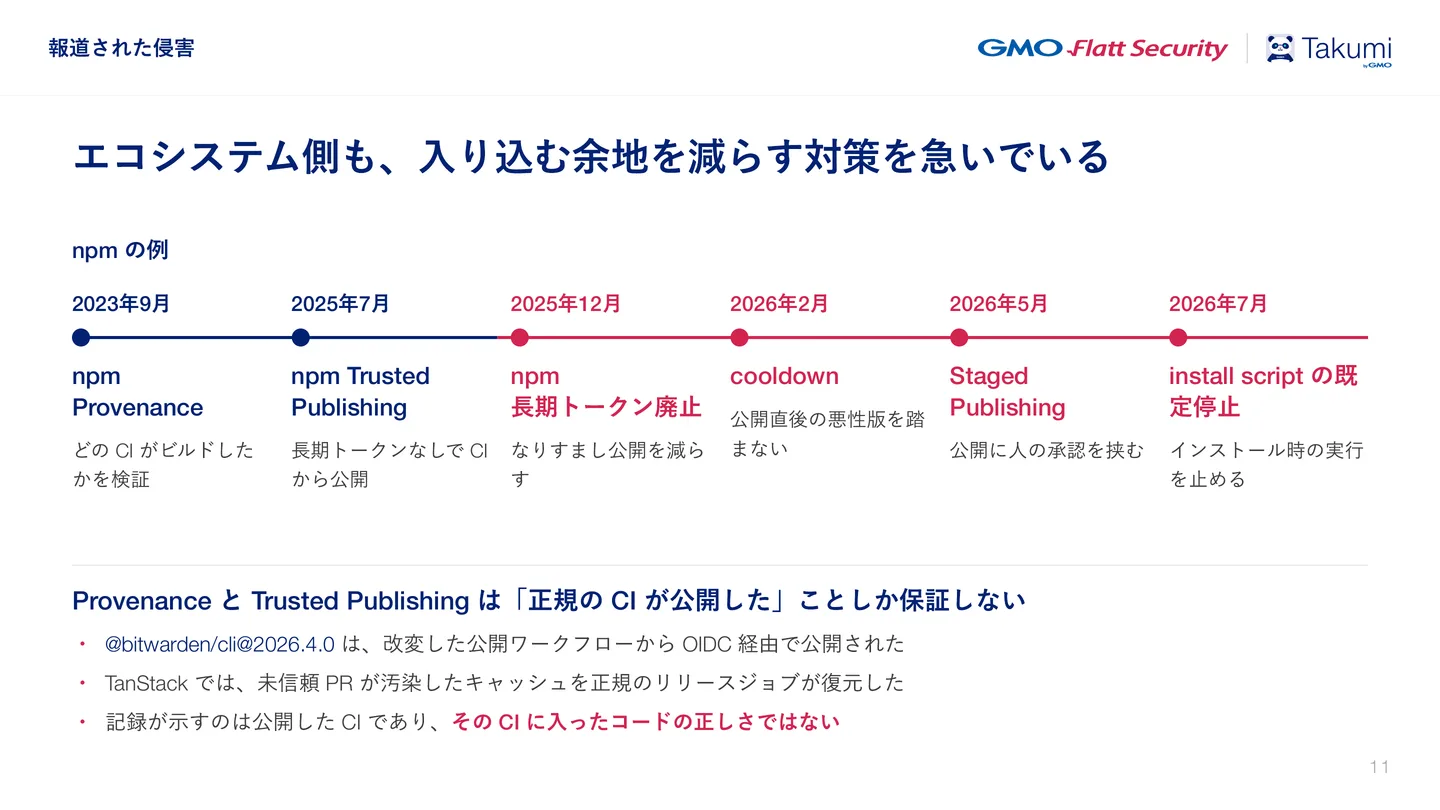
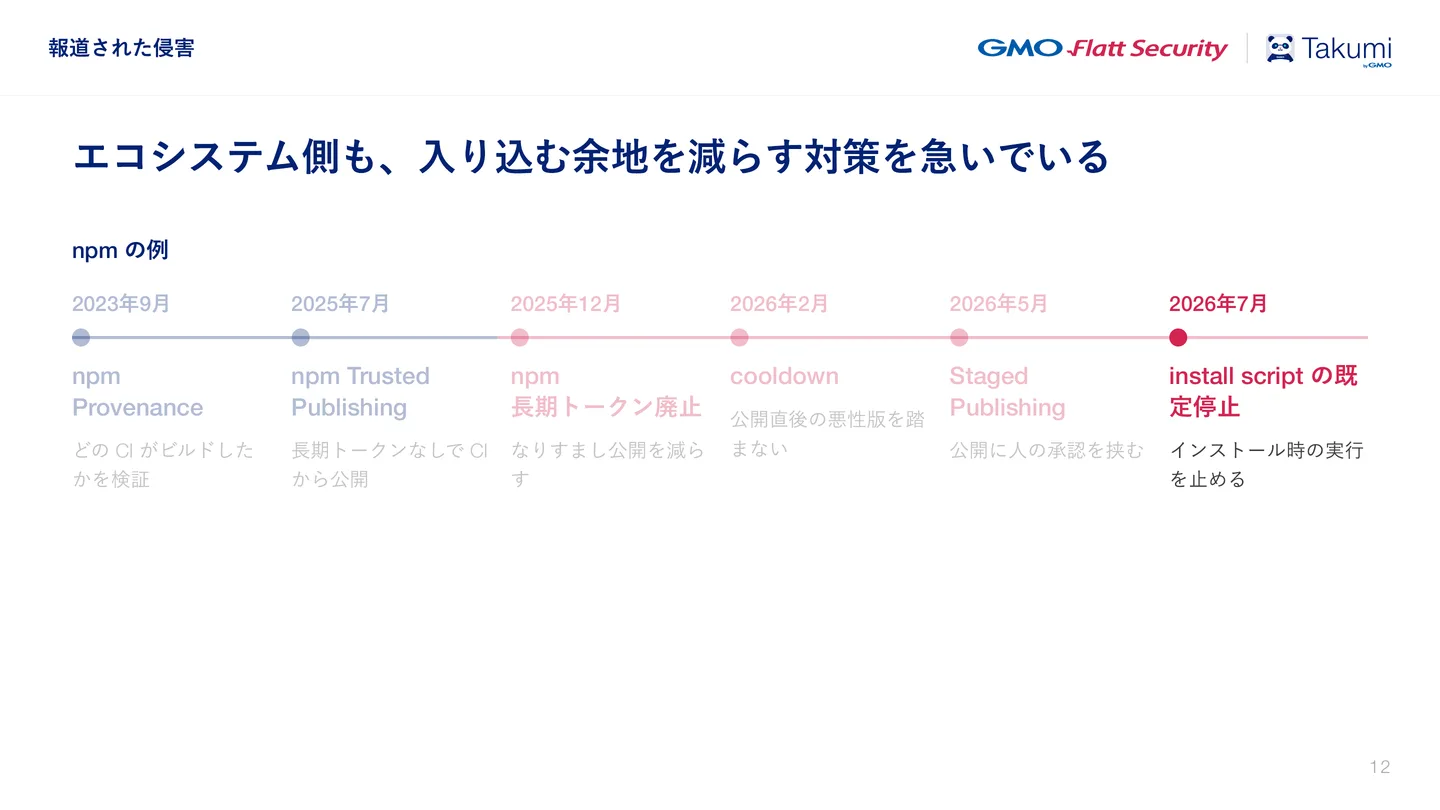
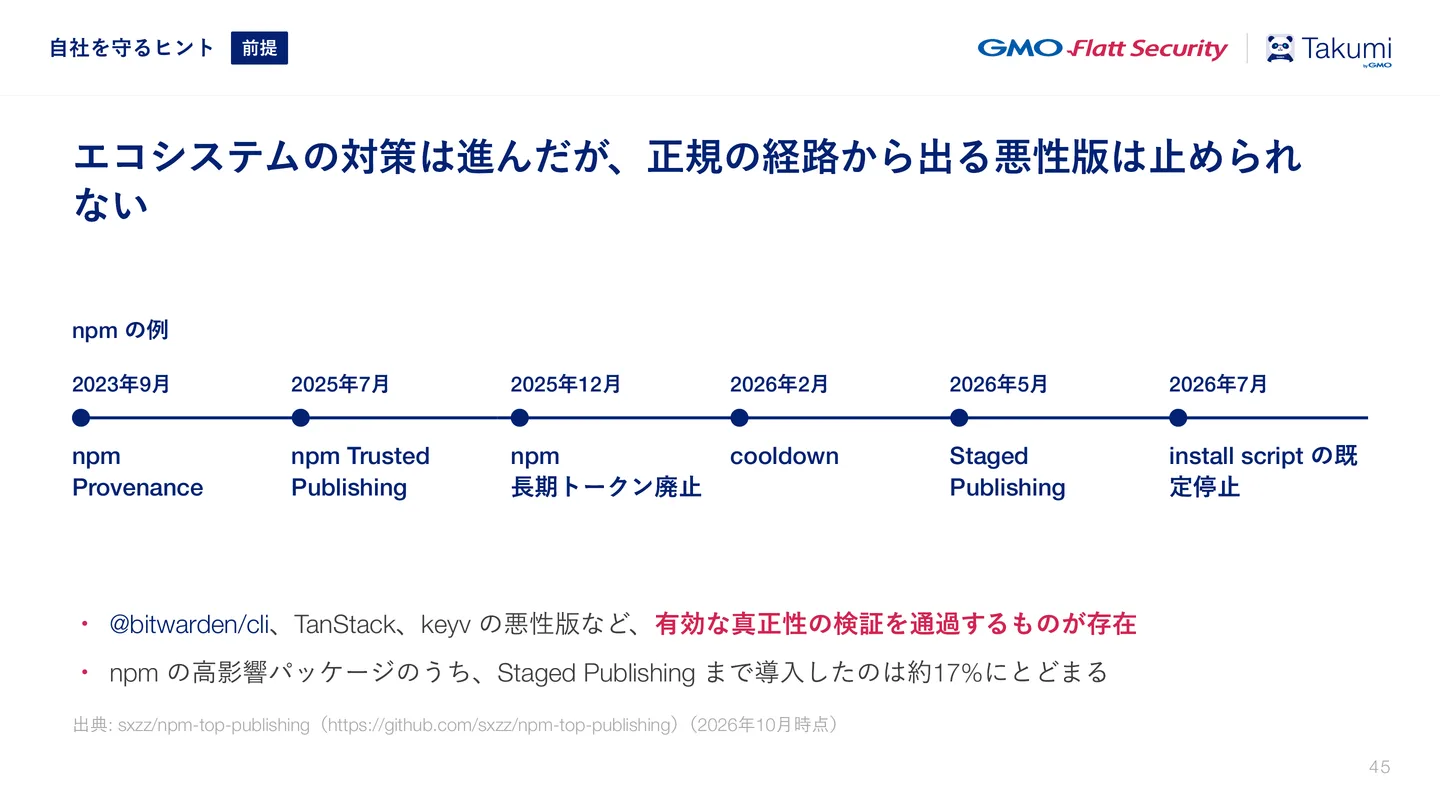
パッケージを配布するレジストリや開発ツールの側でも対策は進んでいます。ビルドやテスト、公開などを自動実行する開発基盤であるCI/CDも、こうした対策の対象です。npmでは、どのCIがビルドしたかを検証するProvenance、長期トークンを使わずCIから公開するTrusted Publishing、多要素認証の強制、人の承認を挟むStaged Publishingなど、公開経路を悪用されにくくする仕組みが整えられています。ただし、すべてのパッケージで同じ対策が徹底されているわけではありません。

利用者側で広まっている対策の一つが、公開から3日や7日などの待機期間を設け、その間は新しいバージョンを取得しないcooldownです。広く話題になる事案では、待機している間に悪性版が削除されることが多く、有効な対策と考えています。

ただし、公開経路を確かめる仕組みには限界があります。ProvenanceやTrusted Publishingで確かめられるのは、正規のCIから公開されたということです。CI自体が侵害されていれば、悪性コードを含むパッケージもその経路を通過します。公開元が正しいことだけでは、コードが安全だとは判断できません。

インストール時の実行を止めてもほかの経路で動く
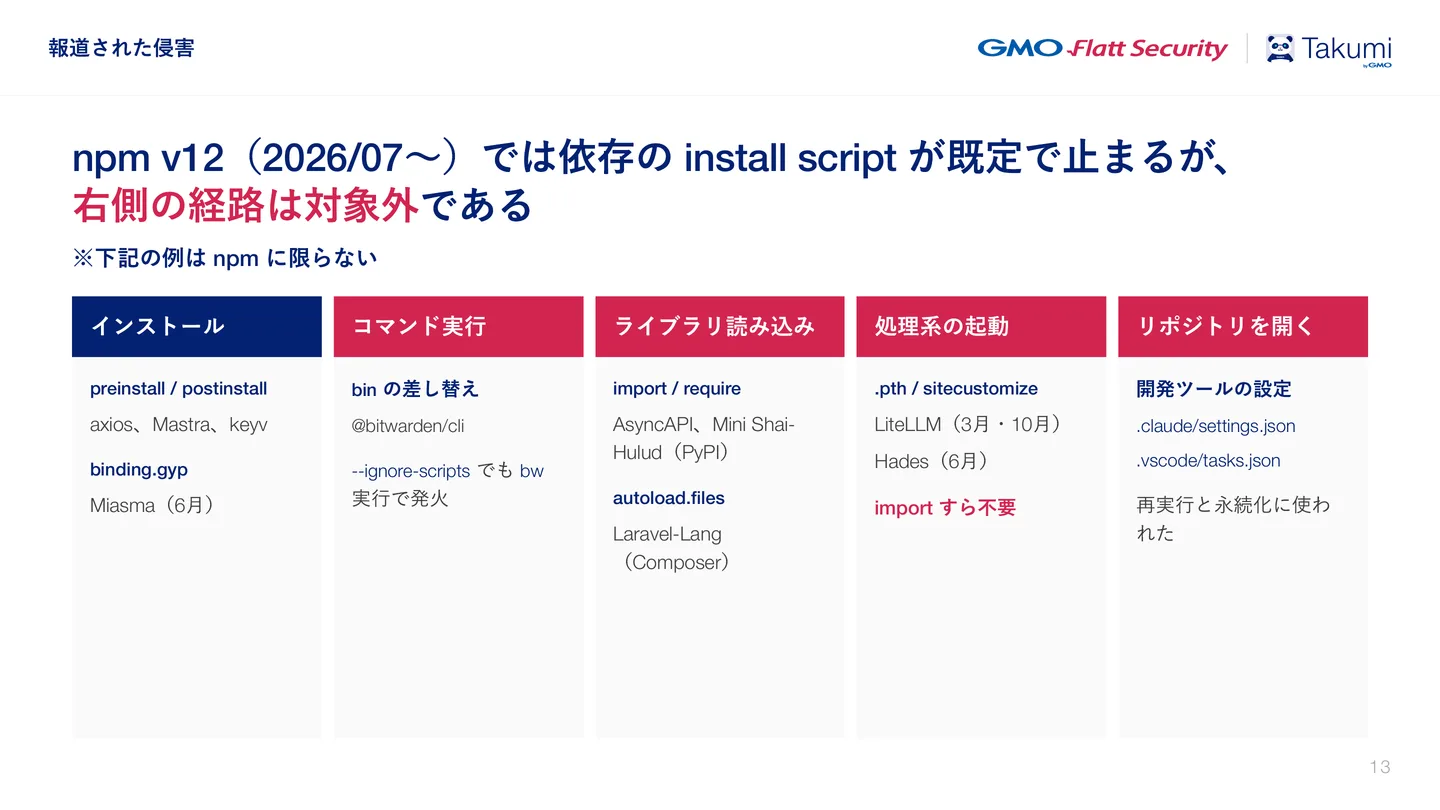
スライド 13: npm v12(2026/07〜)では依存の install script が既定で⽌まるが、 右側の経路は対象外である ※下記の例は npm に限らない インストール preinstall / postinstall axios、Mastra、keyv binding.gyp Miasma(6⽉) コマンド実⾏ bin の差し替え @bitwarden/cli --ignore-scripts でも bw 実⾏で発⽕ ライブラリ読み込み import / require AsyncAPI、Mini Shai- Hulud(PyPI) autoload.files Laravel-Lang (Composer) 処理系の起動 .pth / sitecustomize LiteLLM(3⽉・10⽉) Hades(6⽉) import すら不要 リポジトリを開く 開発ツールの設定 .claude/settings.json .vscode/tasks.json 再実⾏と永続化に使わ れた 報道された侵害
インストール時のスクリプト以外にもある、悪性コードの実行経路スライド 13

npm v12では、依存パッケージのインストールスクリプトが既定で実行されなくなりました。ただし、インストール時にスクリプトを実行させない対策も、すべてのマルウェアに効くわけではありません。悪性コードが実行されるタイミングは、インストール時だけではないからです。

インストール時に即座に動くもの以外にも、悪性コードを実行させる方法はあります。レジストリや開発ツール側の対策が進んでも、それを回避する手口があるため、利用者側で対策しなければならない部分は残ります。

侵入から情報の送信まで各段階に複数の手口がある
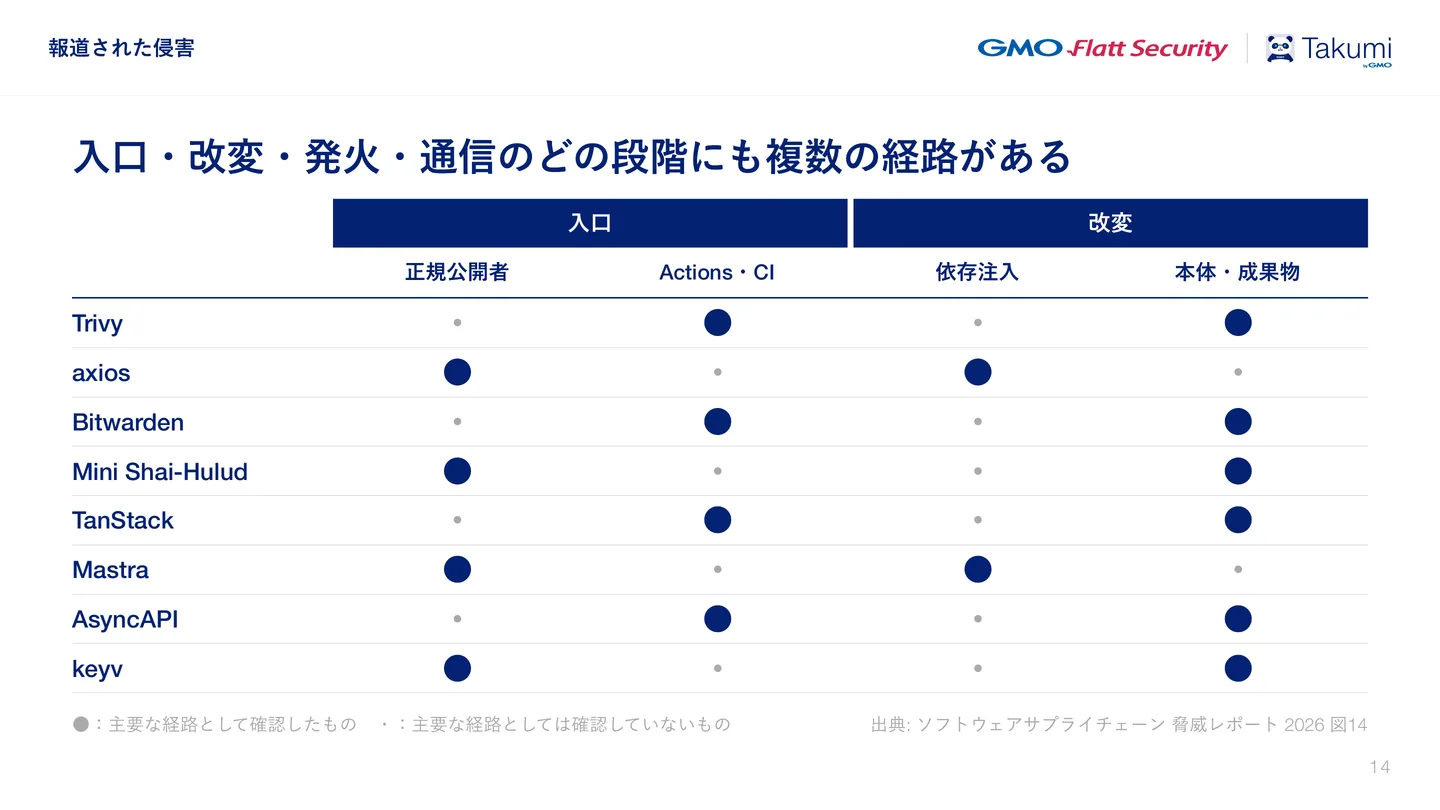
スライド 14: ⼊⼝・改変・発⽕・通信のどの段階にも複数の経路がある ⼊⼝ 改変 正規公開者 Actions・CI 依存注⼊ 本体・成果物 Trivy axios Bitwarden Mini Shai-Hulud TanStack Mastra AsyncAPI keyv ●:主要な経路として確認したもの ・:主要な経路としては確認していないもの 出典: ソフトウェアサプライチェーン 脅威レポート 2026 図14 報道された侵害
主要事案の侵入経路と、パッケージを改変する方法の比較スライド 14

正規パッケージが侵害される入口には、公開者本人を狙う方法と、CI/CDのワークフローを狙う方法があります。取り上げた8つの主要事案では、公開者を狙うものとCI/CDを狙うものがおおむね半々でした。どちらも起こりうる経路として、備える必要があります。

axiosの事案では、攻撃者がメンテナーに近づき、手の込んだフィッシングを行いました。こうした人を狙う手口もあれば、盗んだトークンなどを使ってCI/CDを狙う手口もあります。

悪性コードを混ぜる方法にも違いがあります。取り上げた主要事案では、本体や成果物を書き換えるものが多い一方、悪性の別パッケージへの依存を追加し、そこから実行させるものもありました。
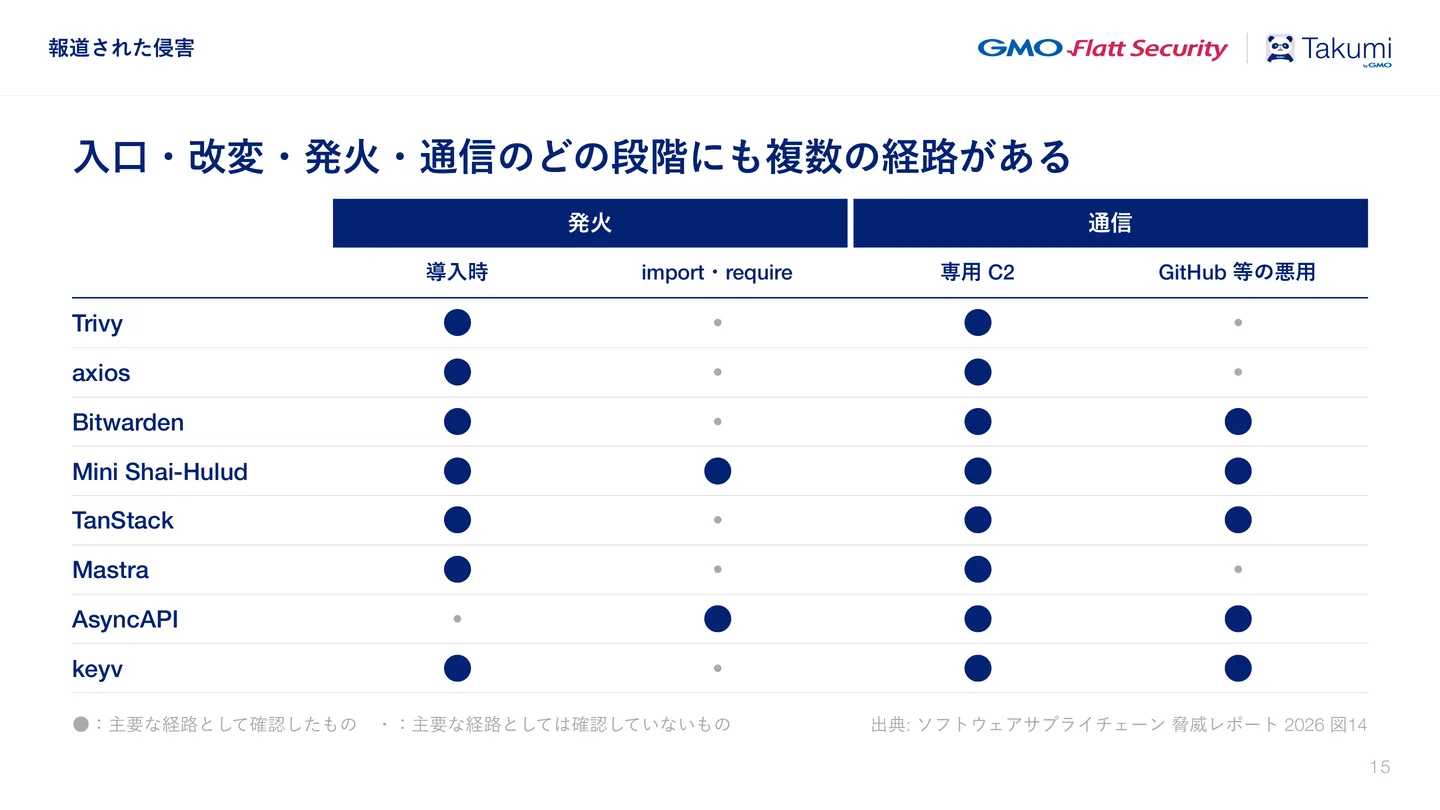
スライド 15: ⼊⼝・改変・発⽕・通信のどの段階にも複数の経路がある 発⽕ 通信 導⼊時 import・require 専⽤ C2 GitHub 等の悪⽤ Trivy axios Bitwarden Mini Shai-Hulud TanStack Mastra AsyncAPI keyv ●:主要な経路として確認したもの ・:主要な経路としては確認していないもの 出典: ソフトウェアサプライチェーン 脅威レポート 2026 図14 報道された侵害
主要事案で悪性コードが動くタイミングと、情報の送信先の比較スライド 15

実行されるタイミングも、取り上げた事案では導入時が多いものの、それだけではありません。盗んだ情報の送信にも複数の経路があり、取り上げた主要事案では、攻撃者の指令や情報回収に使う専用サーバー、いわゆるC2サーバーが使われていました。

専用のC2サーバーのドメインは不審な宛先として見つけて遮断しやすいため、攻撃者には別の経路を使いたい動機があります。GitHubなどの正規サービスを送信先に使う検体も、その一例です。通信先のドメインがGitHubであれば、ドメインだけを見て情報流出を止めることは難しくなります。

侵入経路、コードの改変、実行、通信のどこか一つだけを見ても、ほかの経路が残ります。利用者側でも複数の観点から備えなければならない理由です。

限られた時間で動くよう公開前から準備されている
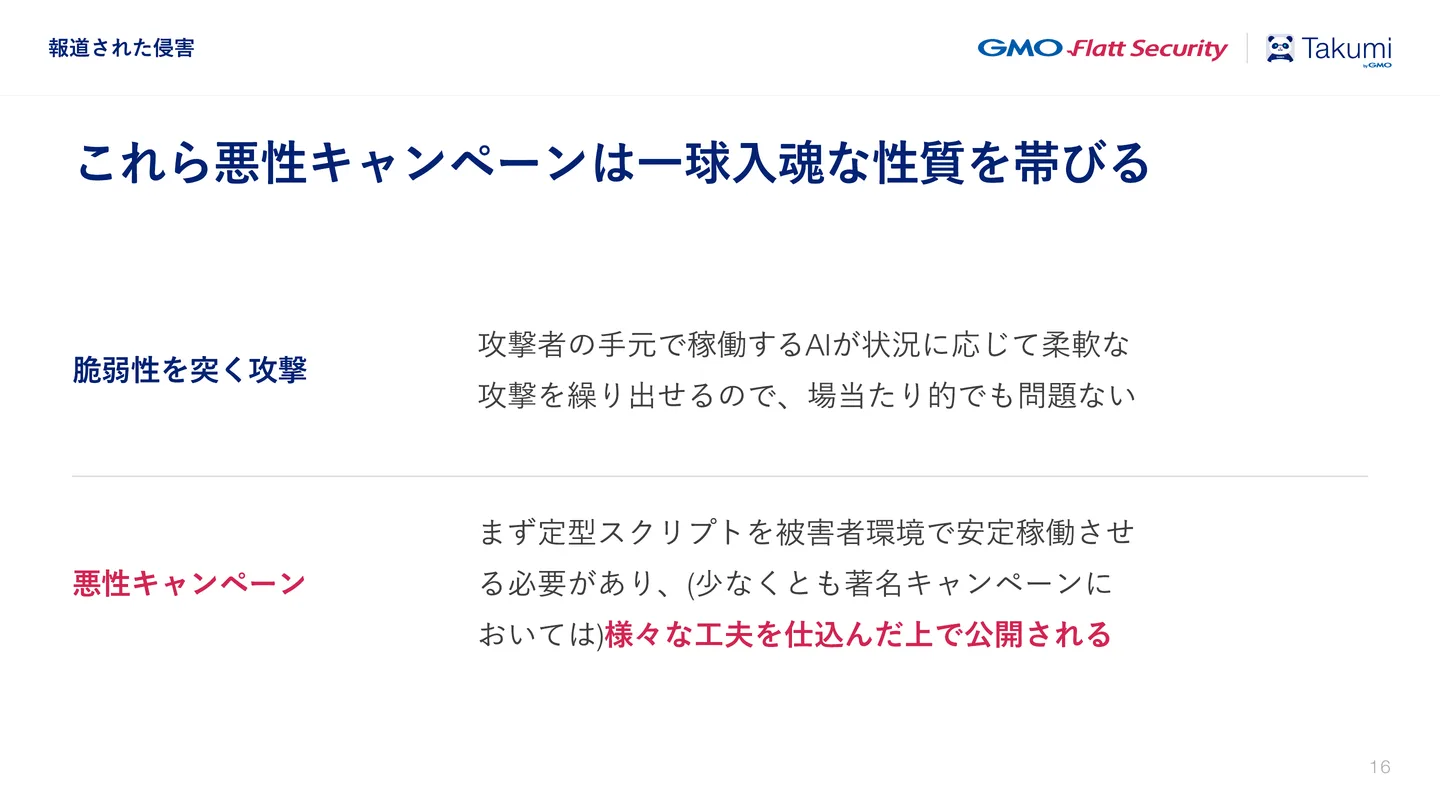
スライド 16: これら悪性キャンペーンは⼀球⼊魂な性質を帯びる 脆弱性を突く攻撃 攻撃者の⼿元で稼働するAIが状況に応じて柔軟な 攻撃を繰り出せるので、場当たり的でも問題ない 悪性キャンペーン まず定型スクリプトを被害者環境で安定稼働させ る必要があり、(少なくとも著名キャンペーンに おいては)様々な⼯夫を仕込んだ上で公開される 報道された侵害
脆弱性を突く攻撃と、公開前に工夫を仕込む悪性キャンペーンの比較スライド 16

脆弱性を突く攻撃では、攻撃者の手元にあるAIが対象の反応を見ながら、次の手を柔軟に選んでいると考えています。構成を調べ、弱点を組み合わせ、個人情報の漏洩などの目標へ近づいていきます。人間の何百倍もの速さでこうした判断を重ねられることが、最近の攻撃の背景にあると個人的には考えています。

一方、マルウェアは被害者の端末やCI/CDの環境で動かなければならず、まずは用意したスクリプトを安定して実行する必要があります。著名なパッケージの侵害は短時間で削除されることも多く、攻撃者には限られた時間で目的を達成したい動機があると考えられます。そのため、少なくとも著名な悪性キャンペーンには、公開前にさまざまな工夫を仕込む「一球入魂」の側面があると考えています。
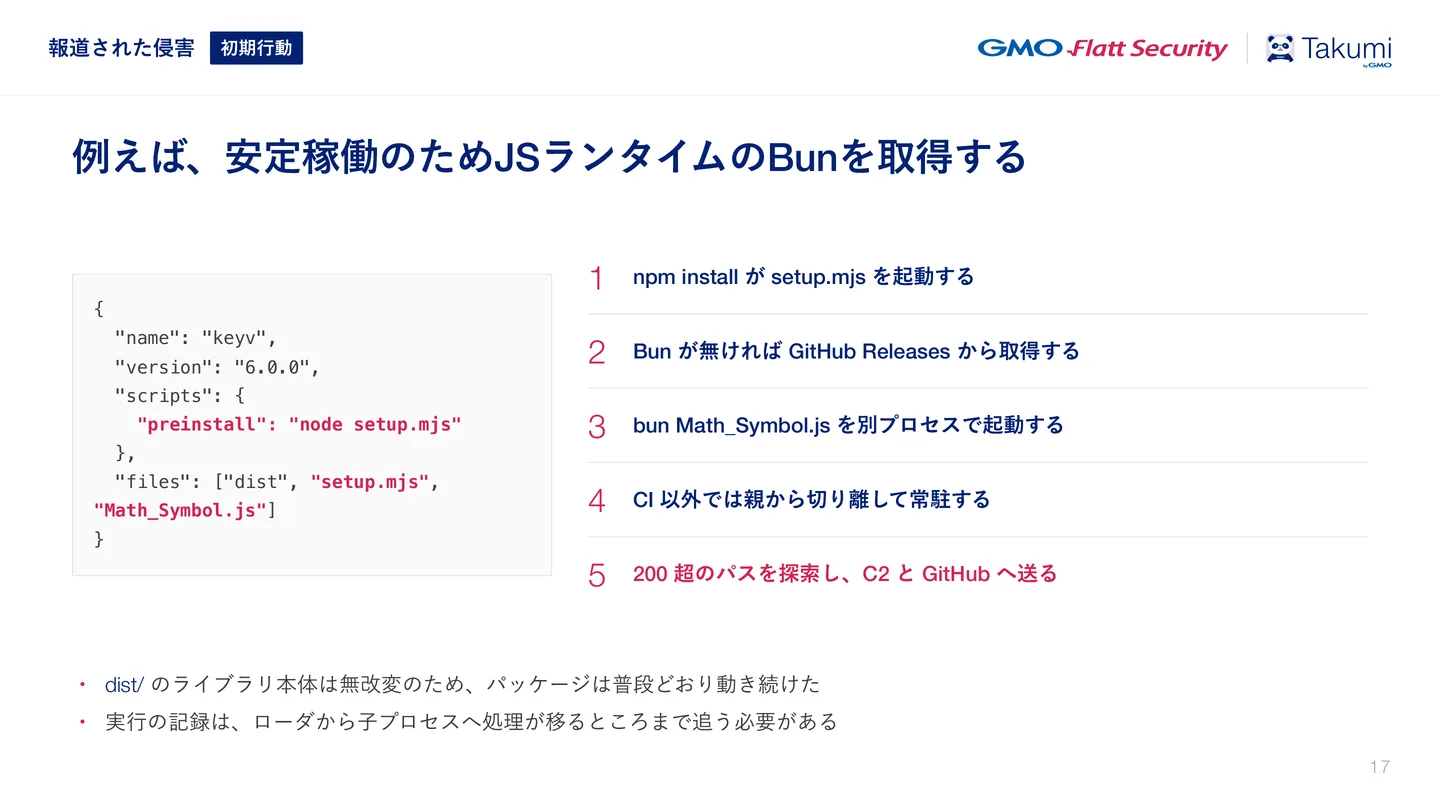
スライド 17: 例えば、安定稼働のためJSランタイムのBunを取得する { "name": "keyv", "version": "6.0.0", "scripts": { "preinstall": "node setup.mjs" }, "files": ["dist", "setup.mjs", "Math_Symbol.js"] } 1 npm install が setup.mjs を起動する 2 Bun が無ければ GitHub Releases から取得する 3 bun Math_Symbol.js を別プロセスで起動する 4 CI 以外では親から切り離して常駐する 5 200 超のパスを探索し、C2 と GitHub へ送る ・ dist/ のライブラリ本体は無改変のため、パッケージは普段どおり動き続けた ・ 実⾏の記録は、ローダから⼦プロセスへ処理が移るところまで追う必要がある 報道された侵害 初期⾏動
Bunを取得して別プロセスで悪性コードを実行するkeyvの検体スライド 17

たとえばkeyvの検体では、JavaScriptの実行環境であるBunを取得し、それを使って悪性コードを動かしており、これなら安定して動かせそうだと感じます。目的を達成するためにこうした手段まで考えるのかと、印象に残りました。

攻撃者は対策に応じて手口を変えます。公開経路の検証や実行条件の制限には被害を減らす効果があっても、それ自体がコードの振る舞いを見て悪性かどうかを判断しているわけではありません。こうした限界があるからこそ、悪性コードそのものを調べる対策も必要になります。

半年間の観測では悪性パッケージが公開されなかった日はない

公開直後の検体を取得し静的解析と動的解析で調べる

弊社はTakumi Guardの解析基盤で、対象レジストリに新しく公開されたパッケージを全量解析し、その検査結果からブロックリストを作っています。公開済みのアドバイザリに基づく遮断ではなく、自社の検査結果を使う仕組みです。早いものでは公開から2〜3分ほどでブロックしています。
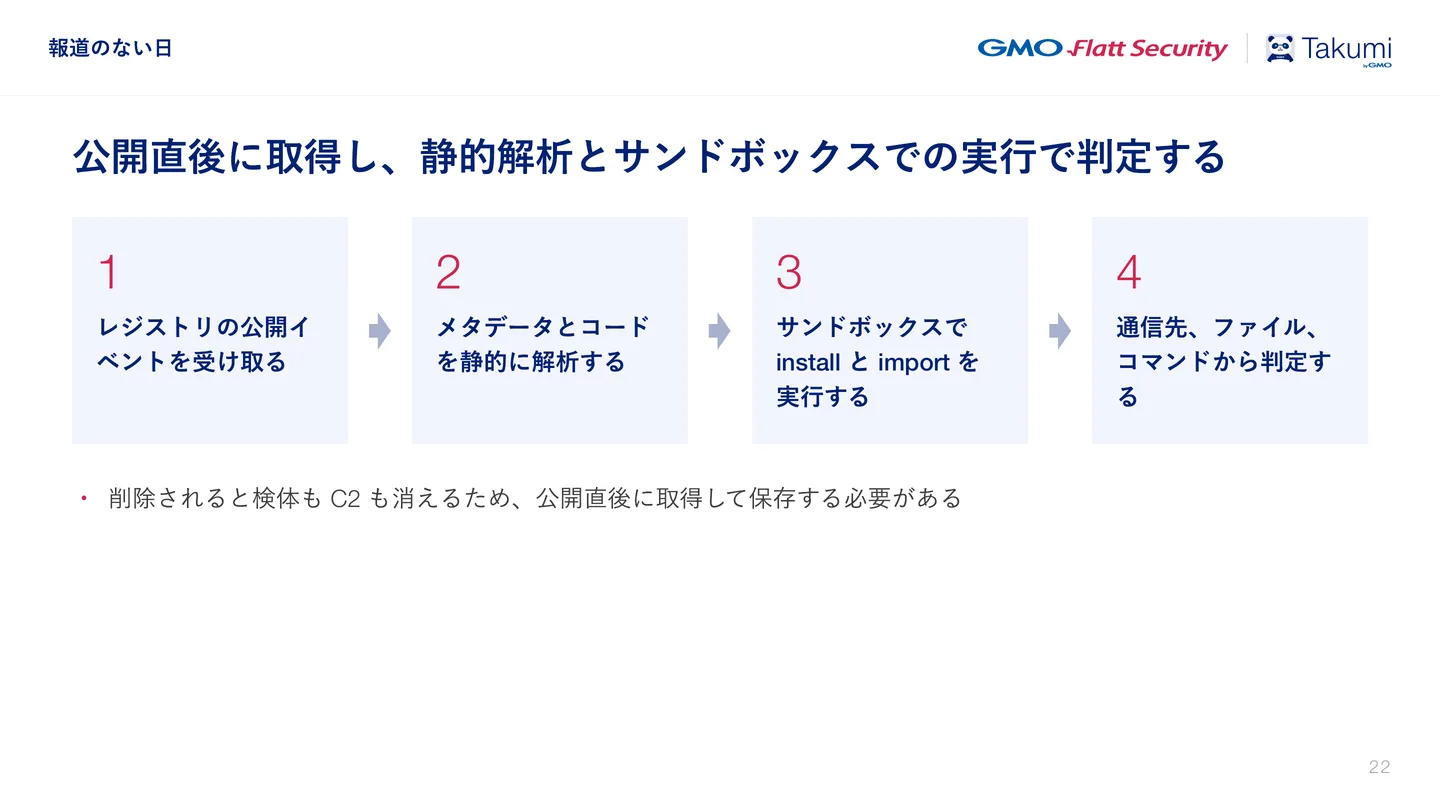
スライド 22: 公開直後に取得し、静的解析とサンドボックスでの実⾏で判定する レジストリの公開イ ベントを受け取る メタデータとコード を静的に解析する サンドボックスで install と import を 実⾏する 通信先、ファイル、 コマンドから判定す る ・ 削除されると検体も C2 も消えるため、公開直後に取得して保存する必要がある 報道のない⽇
公開イベントの受信から、静的解析・サンドボックスでの実行・判定までの流れスライド 22

解析では、まずレジストリの公開イベントを受け取り、メタデータやコードを静的に調べます。さらに、隔離した実行環境であるサンドボックスでインストールや読み込みを行い、どのファイルを操作し、どのコマンドを実行し、どこへ通信するかを確認します。こうした情報を組み合わせて、悪性かどうかを判断しています。

検体やC2サーバーが消えてしまう前に調べるため、公開直後に検体を取得しています。また、解析で得た通信先や実行コマンドは、侵害の痕跡を調べる手掛かりであるIoCとして、注意喚起にも使えます。たとえば、検体が情報を送っていた宛先を示し、そこに情報が送られていれば感染の可能性があると注意喚起できます。弊社のブログで示すIoCにも、この解析で得られた情報を活用しています。

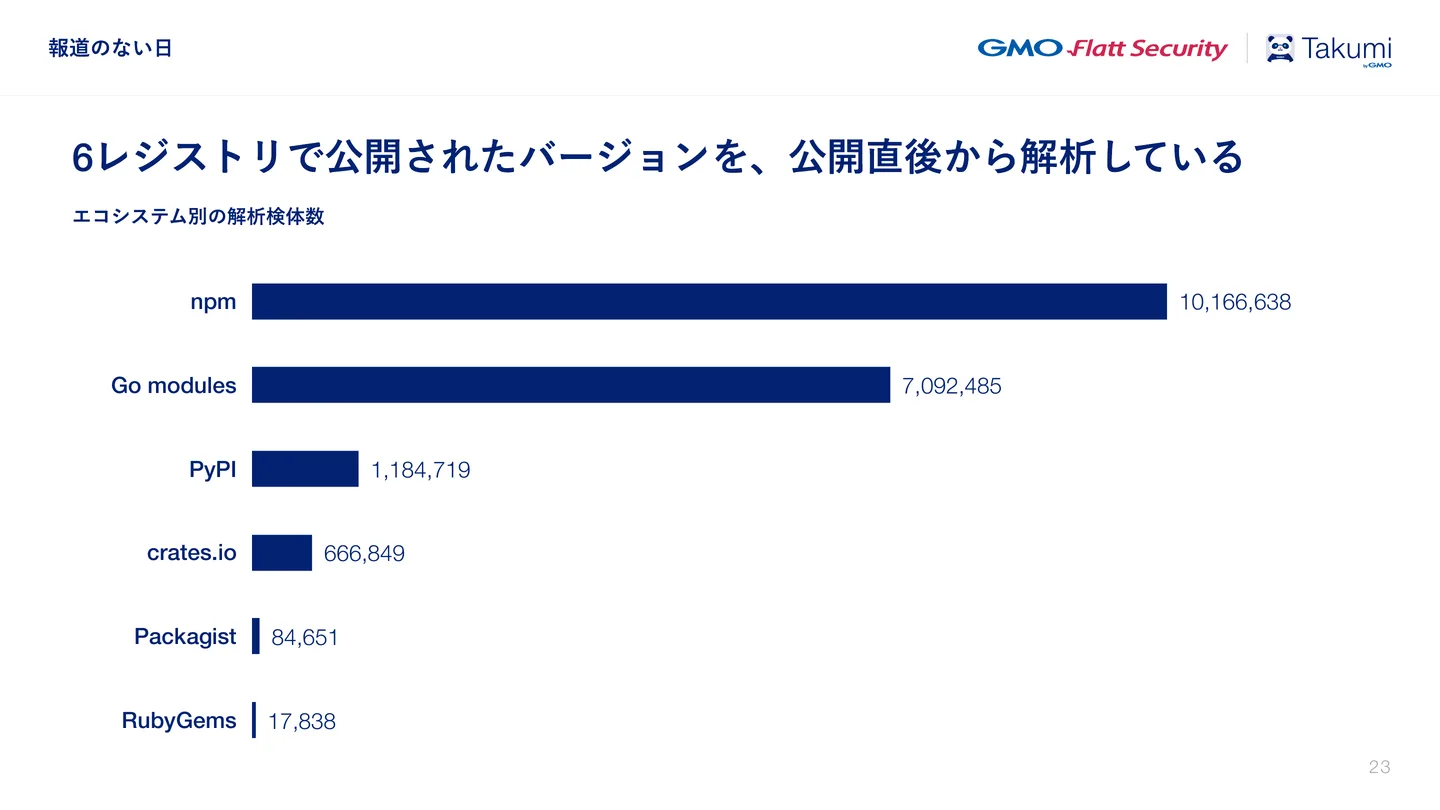
対象の6レジストリはnpm、Go modules、PyPI、crates.io、Packagist、RubyGemsです。解析数が最も多いのはnpmで、次いでGo modules、PyPIとなっています。約1,900万検体という数はこうした継続的な検査の結果です。

毎日の公開に加え1日で2,000検体を超える日もある
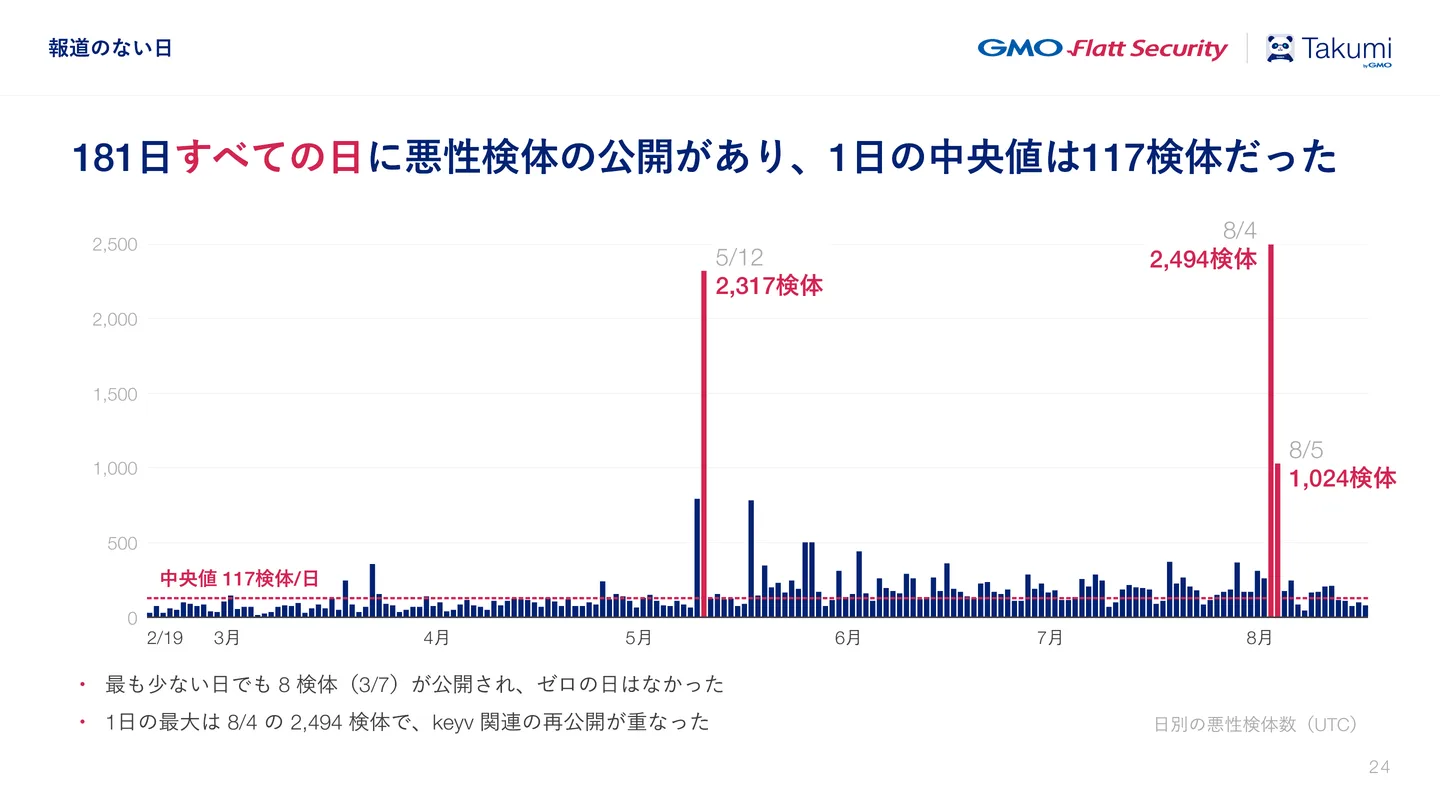
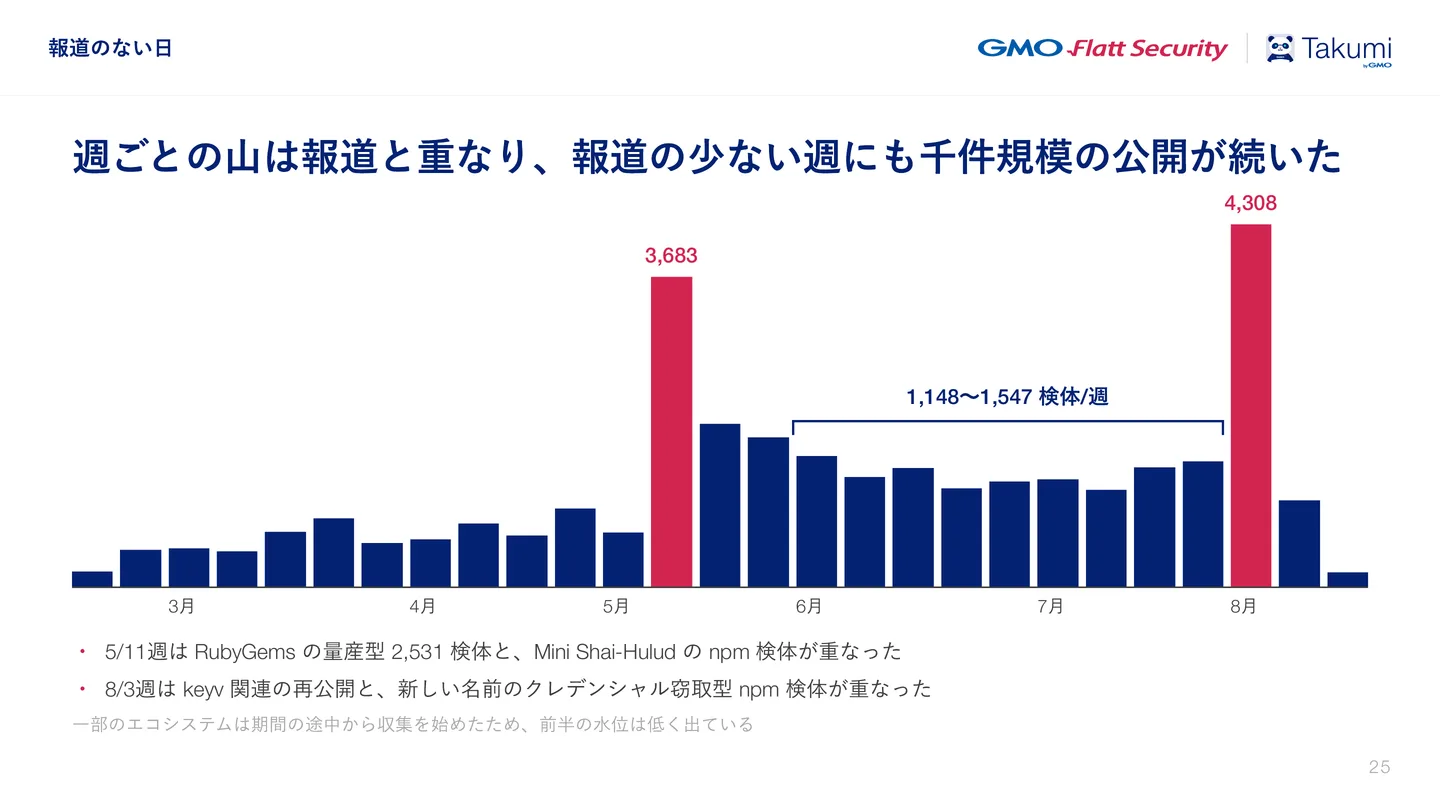
スライド 24: 181⽇すべての⽇に悪性検体の公開があり、1⽇の中央値は117検体だった ・ 最も少ない⽇でも 8 検体(3/7)が公開され、ゼロの⽇はなかった ・ 1⽇の最⼤は 8/4 の 2,494 検体で、keyv 関連の再公開が重なった ⽇別の悪性検体数(UTC) 2,500 2,000 1,500 1,000 中央値 117検体/⽇ 5/12 2,317検体 8/4 2,494検体 8/5 1,024検体 2/19 3⽉ 4⽉ 5⽉ 6⽉ 7⽉ 8⽉ 報道のない⽇
181日間の日別悪性検体数。中央値は117検体で、5月と8月に大きな増加があるスライド 24

181日間を日ごとに見ると、悪性検体の公開がなかった日はなく、1日の中央値は117検体でした。大きな侵害がニュースにならない日にも、悪性パッケージは公開され続けています。

さらに、5月や8月には、1日で2,000検体を超える日がありました。8月4日は2,494検体で、keyvに関連した再公開が重なっています。感染先で得た権限を使って別のパッケージへ広がる、ワーム型のマルウェアが急速に拡散した日です。

大きな事案がなかった週も、基本的には1週間に1,000検体を超える悪性パッケージが公開されていました。毎日の公開に備える必要があるうえ、突然、規模が大きくなる日もあります。話題になってから対策を始めるのでは、1日のうちに進む拡散に間に合わないおそれがあります。

普段の更新もAIによるパッケージの選択も狙われる

活動は一度きりとは限らず数か月続くものもある
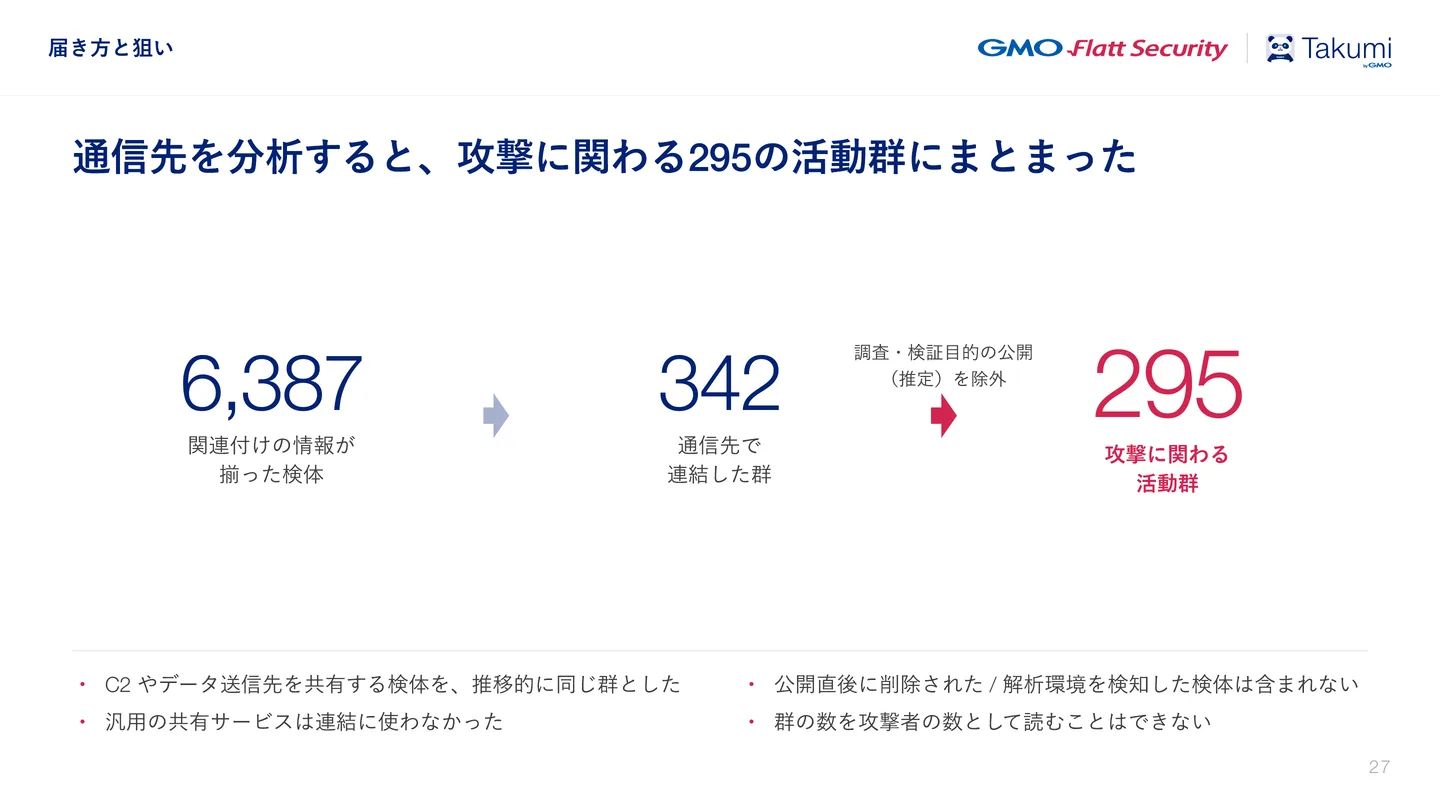
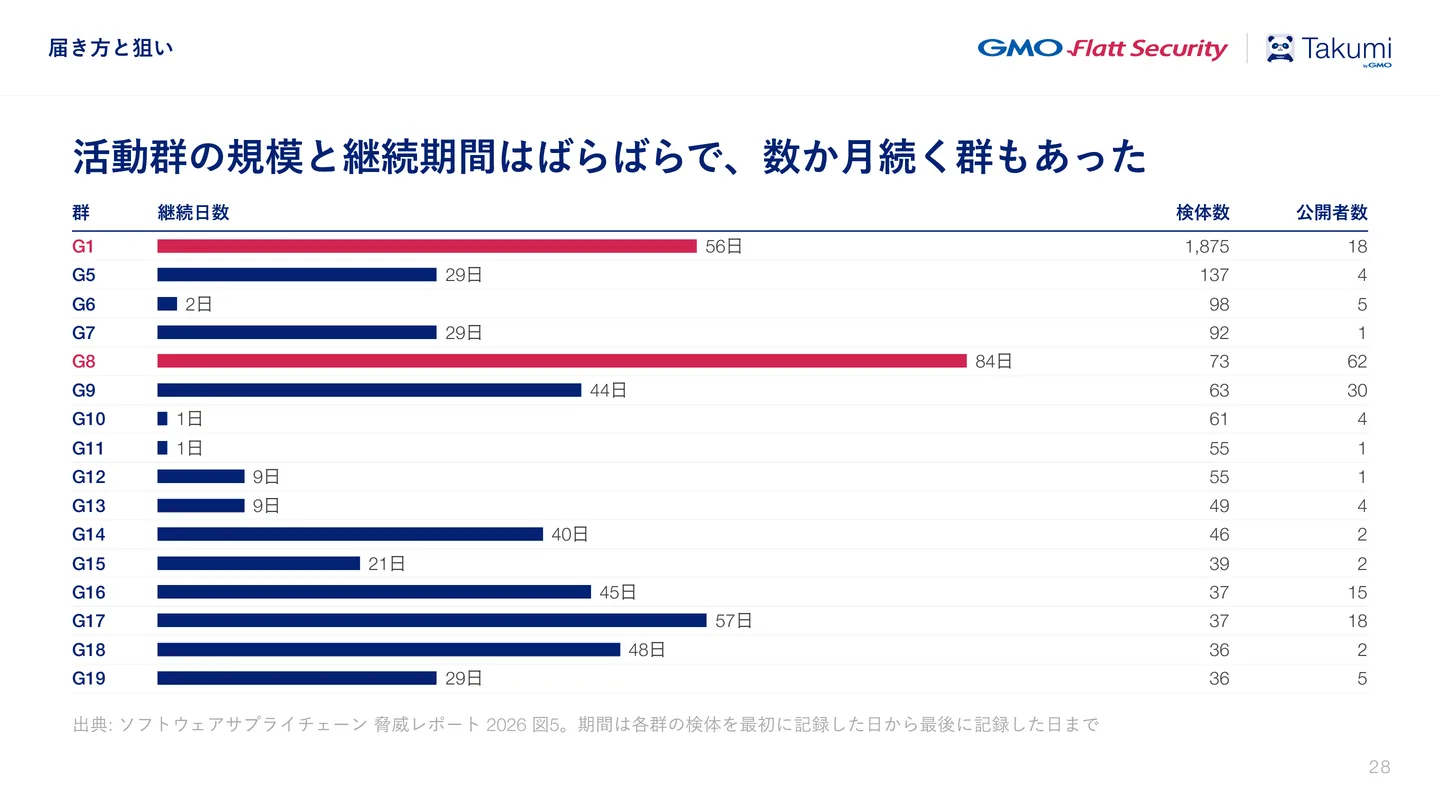
スライド 27: 通信先を分析すると、攻撃に関わる295の活動群にまとまった 6,387 関連付けの情報が 揃った検体 通信先で 連結した群 295攻撃に関わる 活動群 ・ C2 やデータ送信先を共有する検体を、推移的に同じ群とした ・ 汎⽤の共有サービスは連結に使わなかった ・ 公開直後に削除された / 解析環境を検知した検体は含まれない ・ 群の数を攻撃者の数として読むことはできない 調査・検証⽬的の公開 (推定)を除外 届き⽅と狙い
通信先の情報から関連付けた342群を精査し、295の活動群に分類スライド 27

悪性検体のうち、関連付けに使える情報が揃った6,387検体を、情報の送信先などでグループ分けしました。通信先を共有するものを関連付けると342群となり、分析上のノイズを除くと、最終的に295の活動群にまとまりました。

活動群ごとに検体の数や継続期間は異なり、短期間に集中するものもあれば、数か月にわたって活動するものもあります。また、話題にならず、削除されないまま残る悪性パッケージもあります。

ここにはcooldownの限界があります。公開から7日待つ設定にしていても、悪性パッケージが7日を超えて残っていれば、待機期間の後に取得できてしまいます。cooldownは有効な対策ですが、長く残る悪性パッケージの取得までは防げません。

著名侵害型・ワーム型・量産型では届き方が異なる
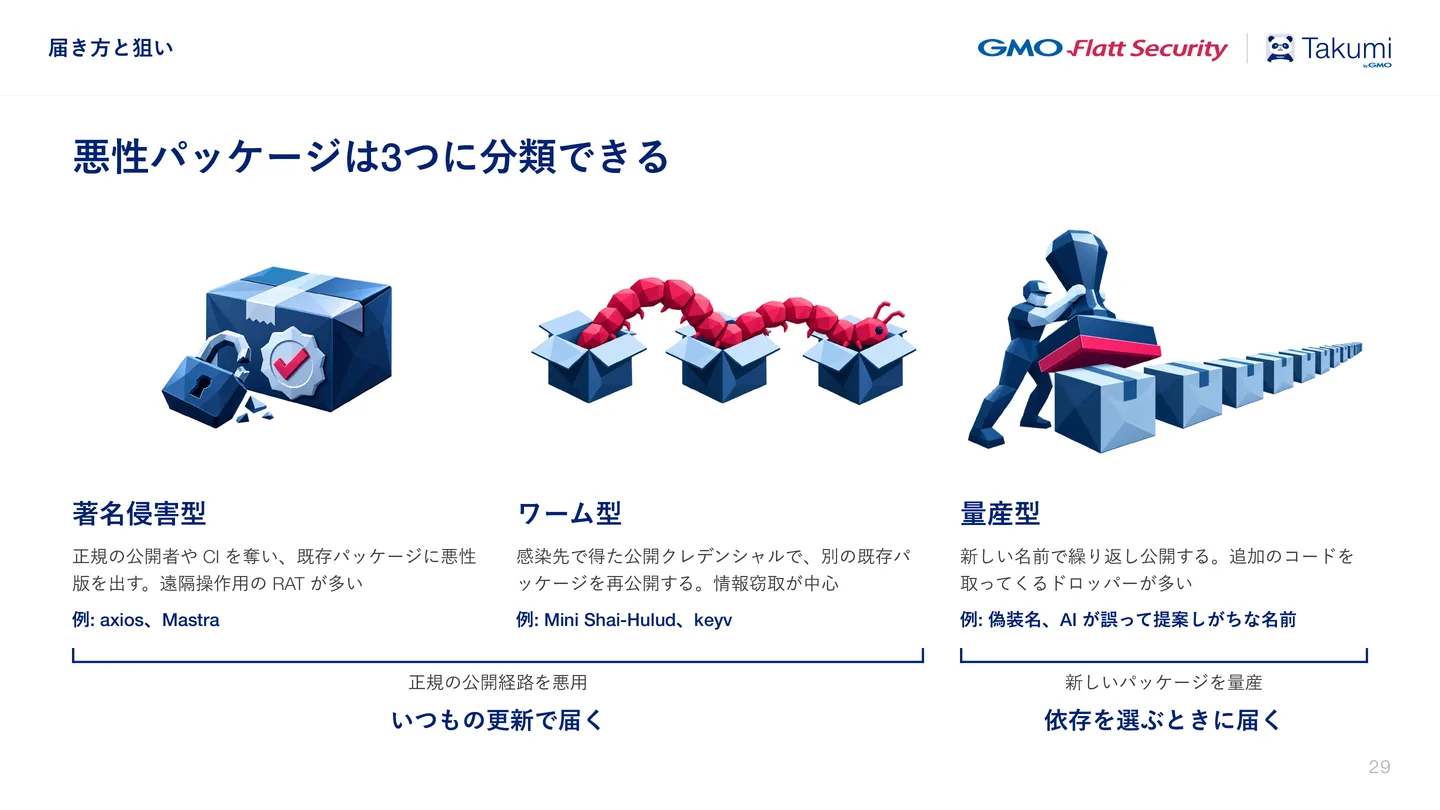
スライド 29: 悪性パッケージは3つに分類できる 著名侵害型 正規の公開者や CI を奪い、既存パッケージに悪性 版を出す。遠隔操作⽤の RAT が多い 例: axios、Mastra ワーム型 感染先で得た公開クレデンシャルで、別の既存パ ッケージを再公開する。情報窃取が中⼼ 例: Mini Shai-Hulud、keyv 量産型 新しい名前で繰り返し公開する。追加のコードを 取ってくるドロッパーが多い 例: 偽装名、AI が誤って提案しがちな名前 正規の公開経路を悪⽤ いつもの更新で届く 新しいパッケージを量産 依存を選ぶときに届く 届き⽅と狙い
正規の更新経路を悪用する著名侵害型・ワーム型と、新しい名前で公開する量産型スライド 29

弊社では悪性パッケージを届き方によって大きく3つに分けています。

  • 著名侵害型は正規の公開者やCIを侵害し、既存のパッケージに悪性版を公開するものです。axiosやMastraのように、利用者の多いパッケージを一つ侵害するだけで、広い範囲へ影響が及びます。
  • ワーム型は感染した環境から公開用の認証情報を盗み、それを使って別のパッケージにも悪性版を公開するものです。感染した環境が次の感染を広げる起点になります。
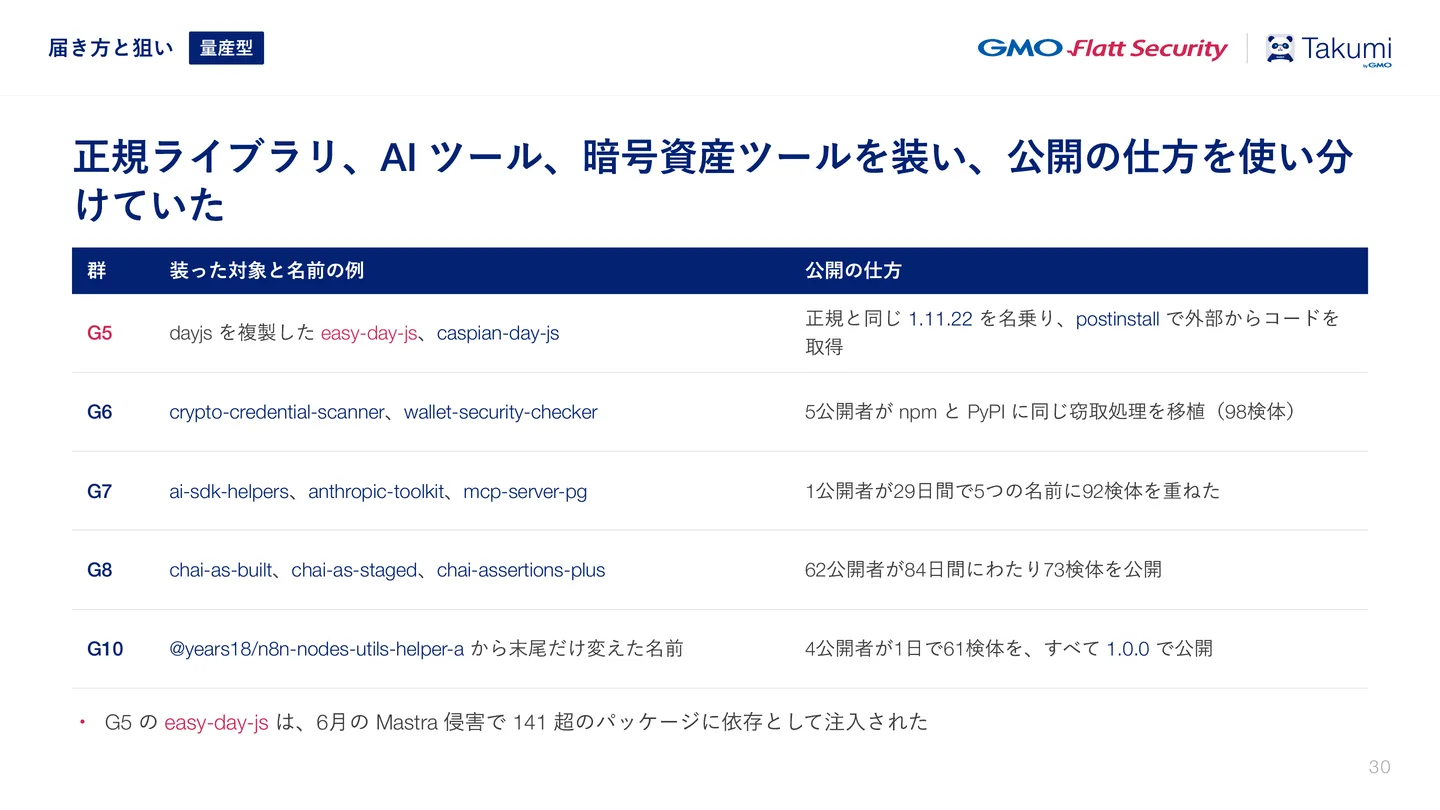
  • 量産型は新しい名前の悪性パッケージを繰り返し公開するものです。正規のパッケージに似た名前を使うなど、依存を選ぶ際の間違いを狙います。

著名侵害型とワーム型は普段使っているパッケージの更新に乗って届く一方、量産型は何を導入するか選ぶ場面を狙います。更新の管理と、依存の選び方の両方に注意が必要です。

量産型は人の取り違えだけでなくAIの誤りも狙う

量産型には、日付を扱うライブラリdayjsに似せたeasy-day-jsなど、正規のライブラリと取り違えさせるものがあります。名前を似せて、必要なパッケージだと思わせる手口です。
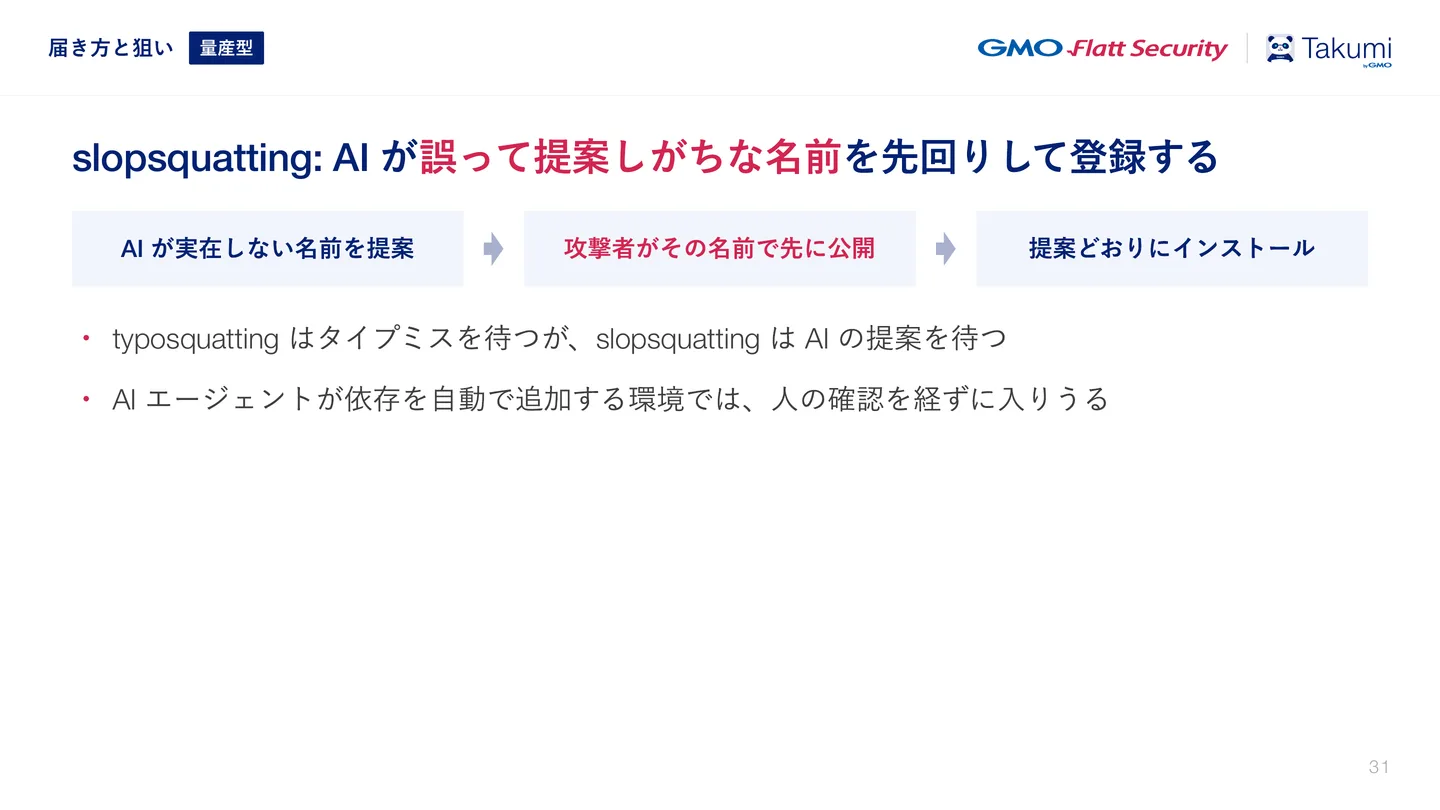
スライド 31: slopsquatting: AI が誤って提案しがちな名前を先回りして登録する AI が実在しない名前を提案 攻撃者がその名前で先に公開 提案どおりにインストール ・ typosquatting はタイプミスを待つが、slopsquatting は AI の提案を待つ ・ AI エージェントが依存を⾃動で追加する環境では、⼈の確認を経ずに⼊りうる 届き⽅と狙い 量産型
AIのパッケージ提案を狙うslopsquattingスライド 31

人のタイプミスや取り違えだけでなく、AIがパッケージを取り違えるようなミスも攻撃の対象に含まれています。こうした手口はtyposquattingになぞらえてslopsquattingと呼ばれています。

たとえば、AIが開発に必要なパッケージを判断してインストールするときに、似た名前のパッケージを見つけ、それが必要なものだと勘違いしてしまうことがあります。量産型はこうしたAIのミスやハルシネーションも狙っています。

ワーム型は盗んだ公開権限を使って感染を広げる
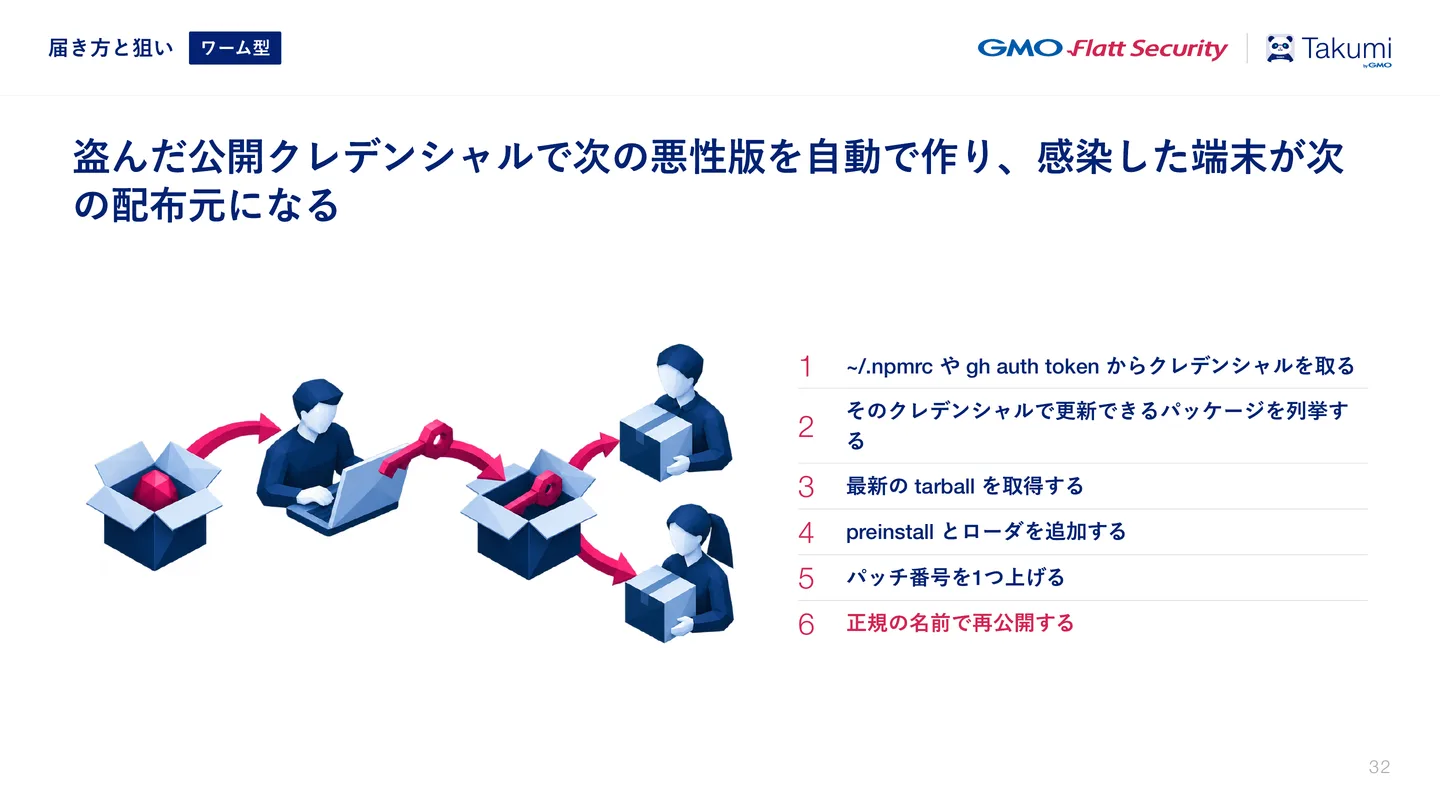
スライド 32: 盗んだ公開クレデンシャルで次の悪性版を⾃動で作り、感染した端末が次 の配布元になる 1 ~/.npmrc や gh auth token からクレデンシャルを取る 2 そのクレデンシャルで更新できるパッケージを列挙す る 3 最新の tarball を取得する 4 preinstall とローダを追加する 5 パッチ番号を1つ上げる 6 正規の名前で再公開する 届き⽅と狙い ワーム型
感染先から認証情報を盗み、更新可能なパッケージへ悪性版を再公開する流れスライド 32

サービスの認証や操作に使う情報をクレデンシャルと呼び、GitHubやnpmなどのトークンもこれに当たります。ワーム型では、攻撃者が最初の感染先からクレデンシャルを盗んでさらに悪性パッケージを公開し、次の感染先からも公開権限を得られれば連鎖が続きます。
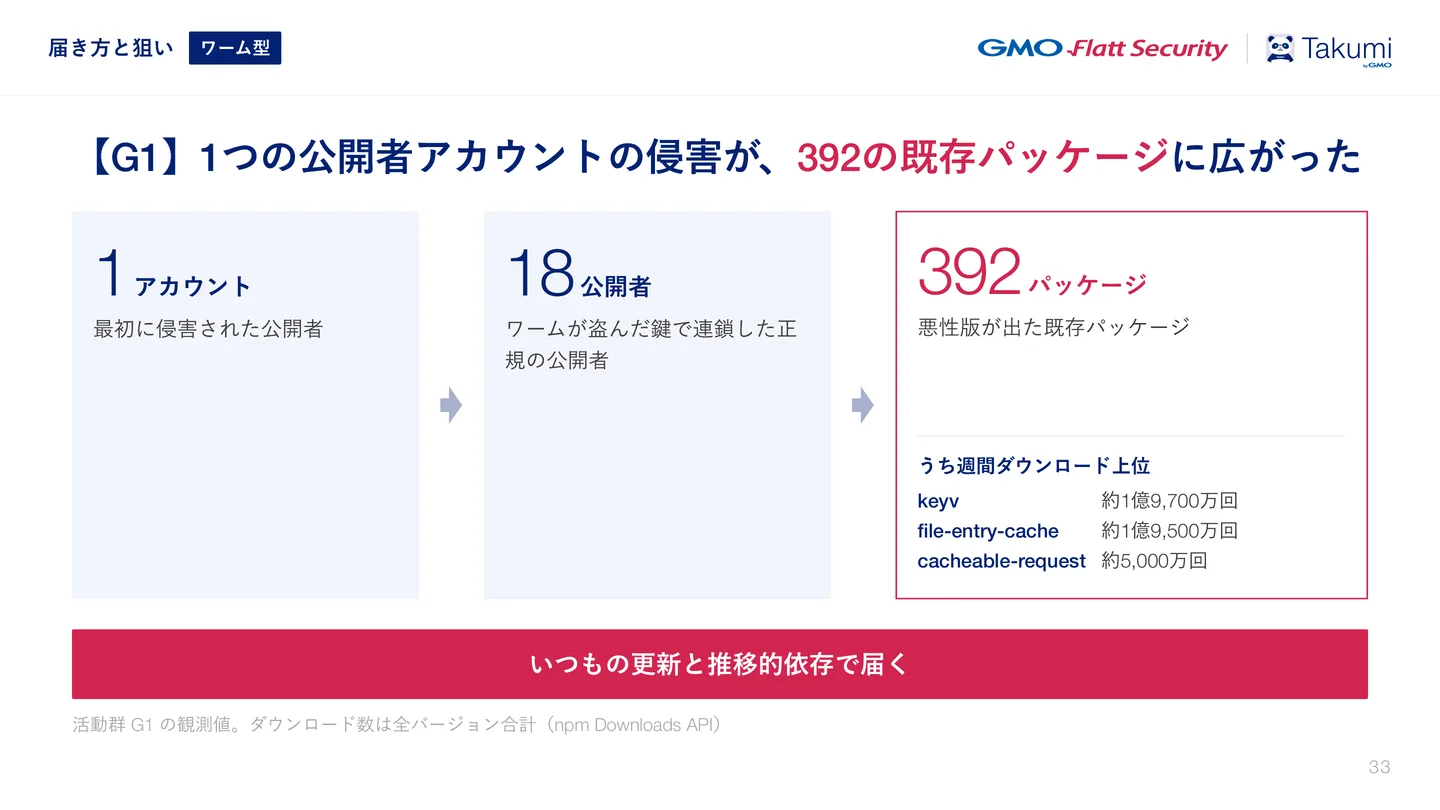
スライド 33: 【G1】1つの公開者アカウントの侵害が、392の既存パッケージに広がった 1アカウント 最初に侵害された公開者 18公開者 ワームが盗んだ鍵で連鎖した正 規の公開者 392パッケージ 悪性版が出た既存パッケージ うち週間ダウンロード上位 keyv 約1億9,700万回 file-entry-cache 約1億9,500万回 cacheable-request 約5,000万回 いつもの更新と推移的依存で届く 活動群 G1 の観測値。ダウンロード数は全バージョン合計(npm Downloads API) 届き⽅と狙い ワーム型
keyv関連の活動群では、1アカウントから18公開者へ連鎖し、392パッケージに悪性版が公開されたスライド 33

keyvに関連する活動群では、1つの公開者アカウントの侵害を出発点として18の公開者へ連鎖し、392の既存パッケージに悪性版が公開されました。侵害されたパッケージの中でもkeyvは、全バージョンを合わせた週間ダウンロード数が約1億9,700万回に達するものです。この数は、悪性版だけのダウンロード数や感染した端末数を示すものではありません。それでも、侵害されたパッケージがどれほど広く利用されているかが分かります。

しかも、推移的依存を通じて、名前を知らない利用者にも届きます。内製開発をしている会社や、ビジネス職も含めてAIを使った開発が広がっている会社では、身近なリスクとして捉える必要があります。

開発端末とCI/CDには盗む価値のある権限が集まっている
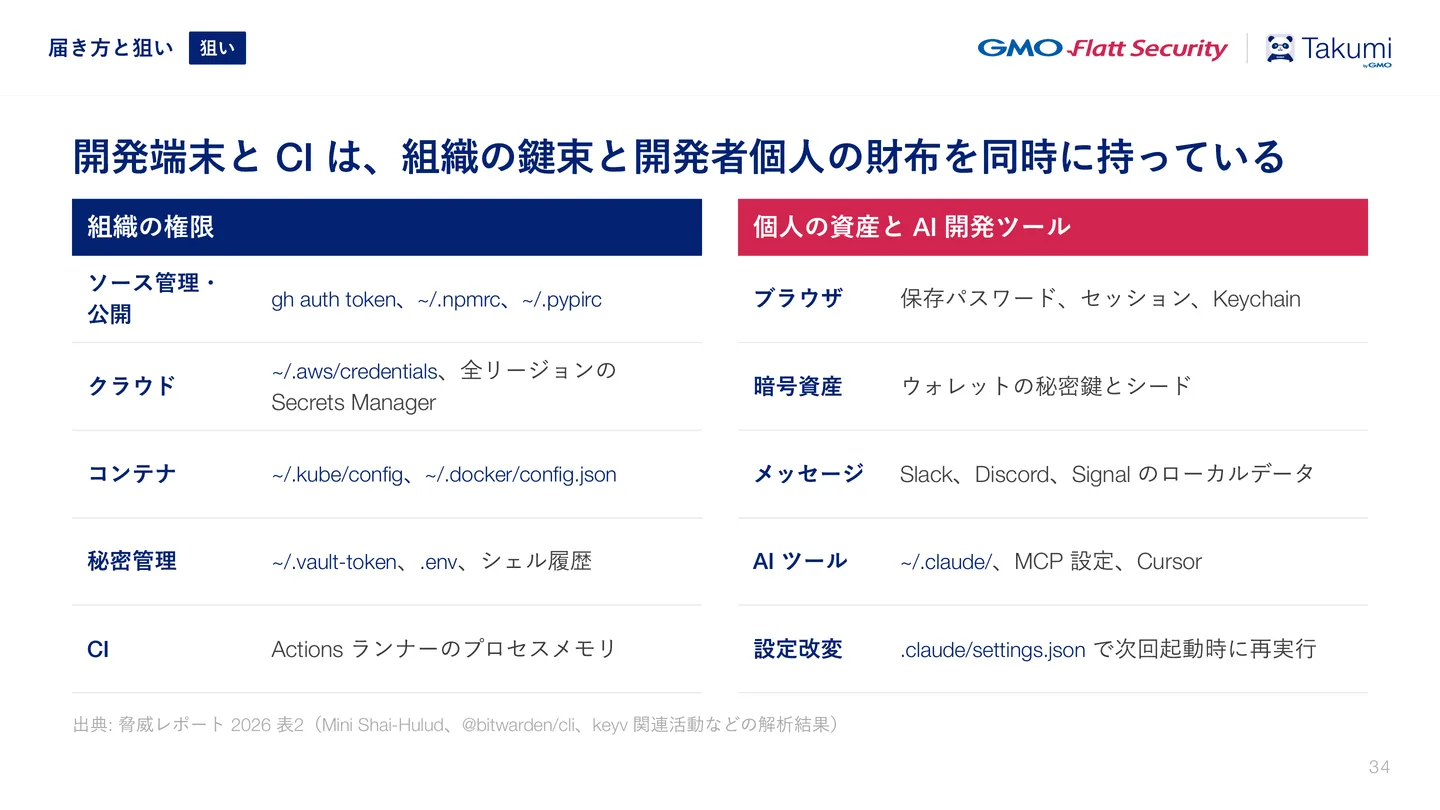
スライド 34: 開発端末と CI は、組織の鍵束と開発者個⼈の財布を同時に持っている 組織の権限 ソース管理・ 公開 gh auth token、~/.npmrc、~/.pypirc クラウド ~/.aws/credentials、全リージョンの Secrets Manager コンテナ ~/.kube/config、~/.docker/config.json 秘密管理 ~/.vault-token、.env、シェル履歴 CI Actions ランナーのプロセスメモリ 個⼈の資産と AI 開発ツール ブラウザ 保存パスワード、セッション、Keychain 暗号資産 ウォレットの秘密鍵とシード メッセージ Slack、Discord、Signal のローカルデータ AI ツール ~/.claude/、MCP 設定、Cursor 設定改変 .claude/settings.json で次回起動時に再実⾏ 出典: 脅威レポート 2026 表2(Mini Shai-Hulud、@bitwarden/cli、keyv 関連活動などの解析結果) 届き⽅と狙い 狙い
開発端末とCIに集まる組織の権限、個人の資産、AI開発ツールの情報スライド 34

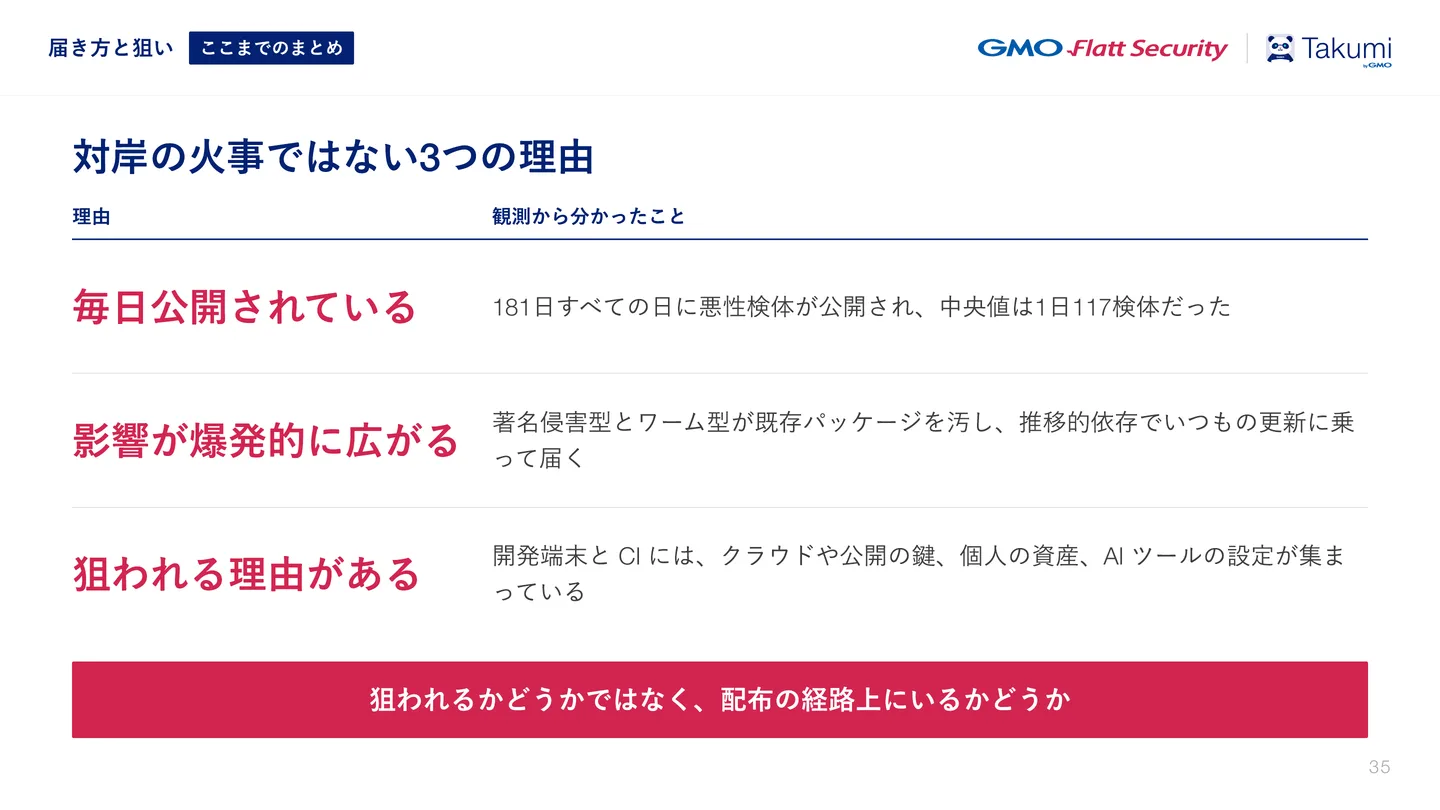
開発端末やCI/CDが狙われるのは、次の悪性パッケージを公開できるからだけではありません。そこには、ソースコードやパッケージの公開権限、クラウドの認証情報など、組織にとって重要な権限が集まっています。開発者個人の資産やAI開発ツールに関わる情報も、窃取の対象になります。

悪性パッケージは毎日公開され、ワームによって短時間で広がります。さらに、開発端末やCI/CDには、攻撃者にとって盗む価値のある情報や権限が集まっています。こうした理由から、ソフトウェアサプライチェーン攻撃を他社だけの問題と考えることはできません。

10月の3事案に見る漏洩したキーと攻撃コードの再利用

LiteLLMの再侵害は数か月前の管理キー漏洩から始まった

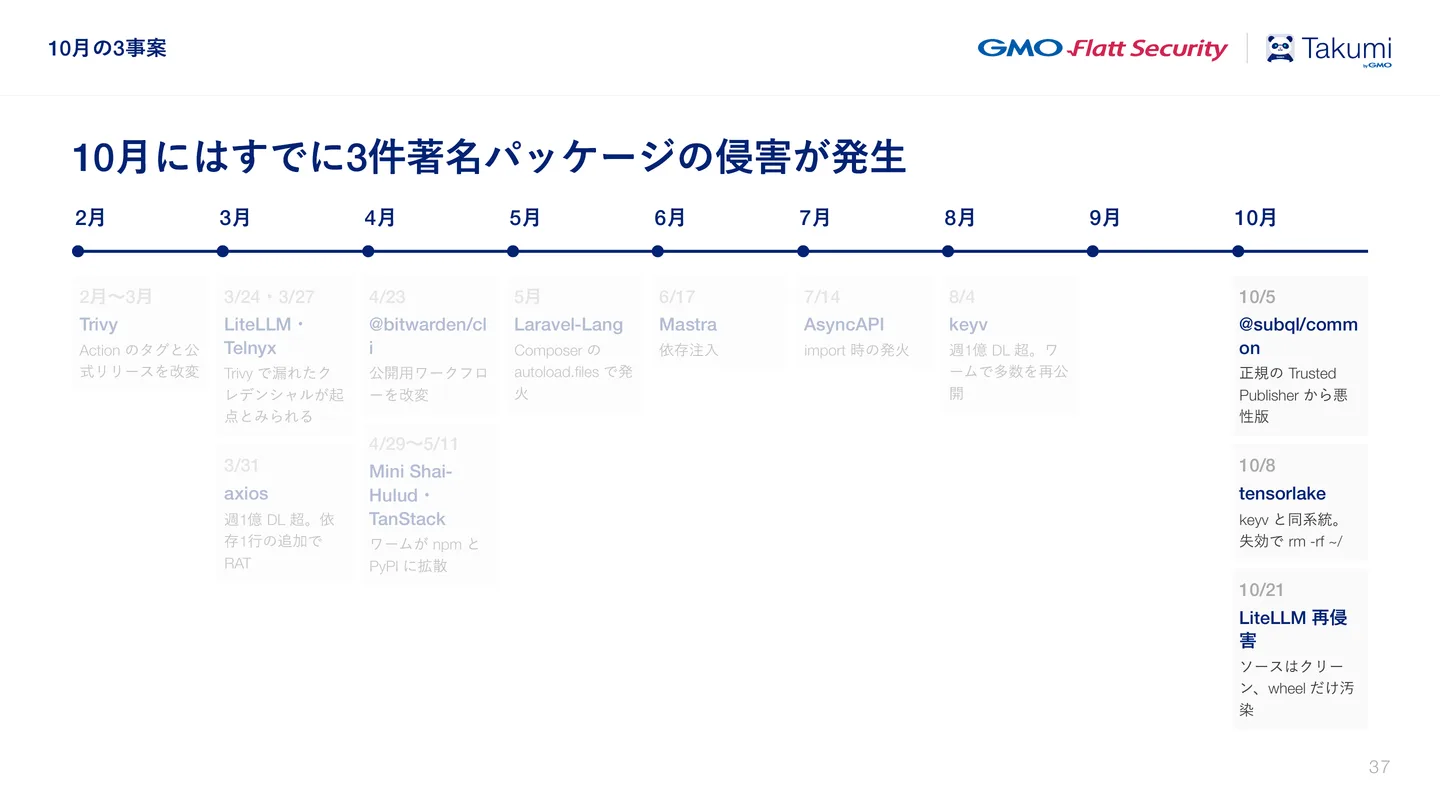
2月から8月までの集計期間が終わった後も、侵害は続いています。2026年10月には、npmのSubQL関連パッケージとtensorlake、そしてPyPIのLiteLLMで侵害が起きました。LiteLLMは3月に続く再侵害ですが、原因は前回と異なったようです。
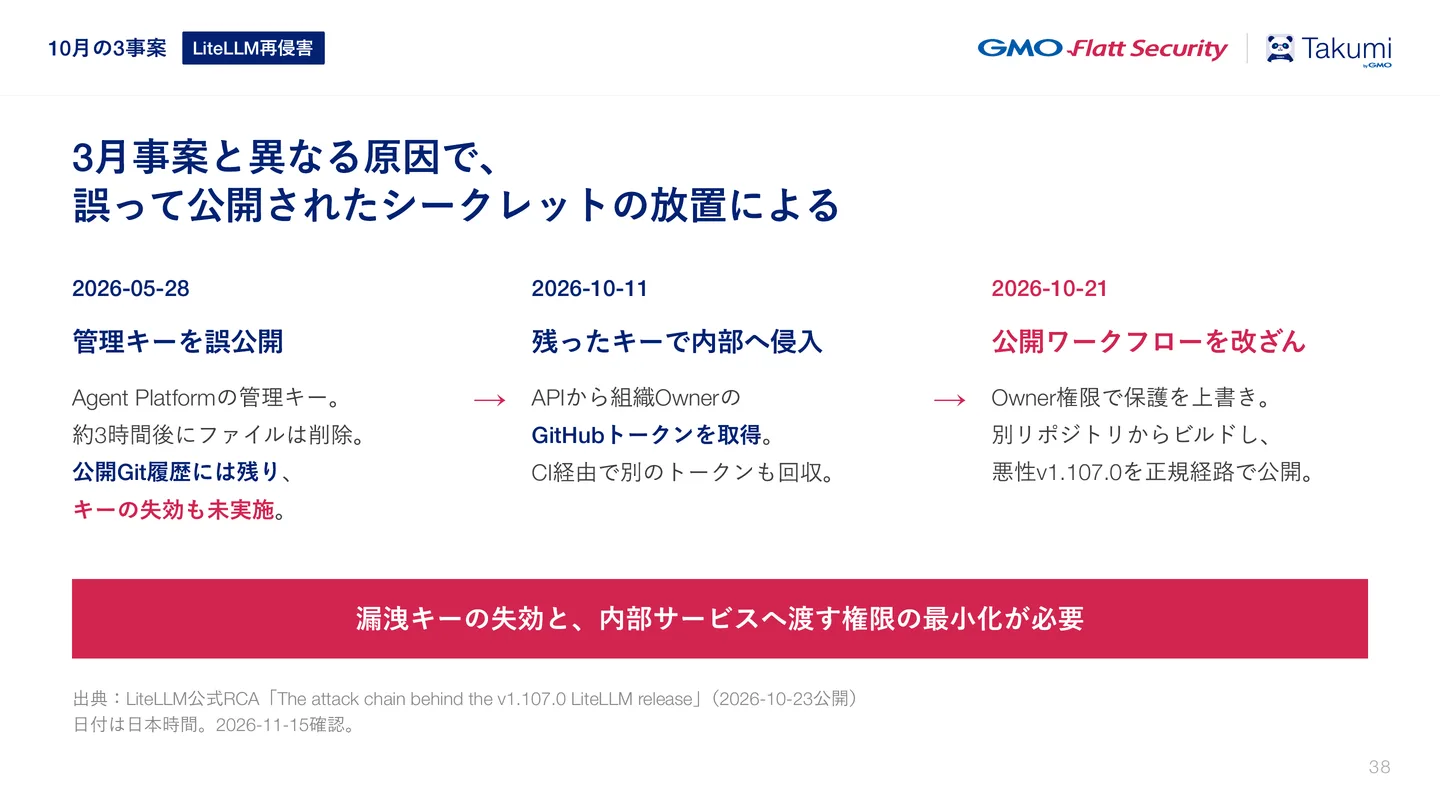
スライド 38: 3⽉事案と異なる原因で、 誤って公開されたシークレットの放置による 2026-05-28 管理キーを誤公開 Agent Platformの管理キー。 約3時間後にファイルは削除。 公開Git履歴には残り、 キーの失効も未実施。 → 2026-10-11 残ったキーで内部へ侵⼊ APIから組織Ownerの GitHubトークンを取得。 CI経由で別のトークンも回収。 → 2026-10-21 公開ワークフローを改ざん Owner権限で保護を上書き。 別リポジトリからビルドし、 悪性v1.107.0を正規経路で公開。 漏洩キーの失効と、内部サービスへ渡す権限の最⼩化が必要 出典:LiteLLM公式RCA「The attack chain behind the v1.107.0 LiteLLM release」(2026-10-23公開) ⽇付は⽇本時間。2026-11-15確認。 10⽉の3事案 LiteLLM再侵害
LiteLLM再侵害では、5月に漏洩した管理キーから10月の侵入と悪性版公開につながったスライド 38

LiteLLMの公式の調査報告によると、2026年5月に内部のエージェント基盤の管理キーを含む設定ファイルが、公開リポジトリへ誤ってコミットされました。約3時間後にファイルは削除されましたが、元のコミットは公開されたGit履歴に残り、管理キーも失効されていませんでした。

数か月後の10月にはそのキーが内部への侵入に悪用され、その約10日後には、月間約1億回ダウンロードされるLiteLLMの悪性版が再び配布される事態になりました。漏洩したシークレットが放置されていたことが、今回の侵害の根本原因です。

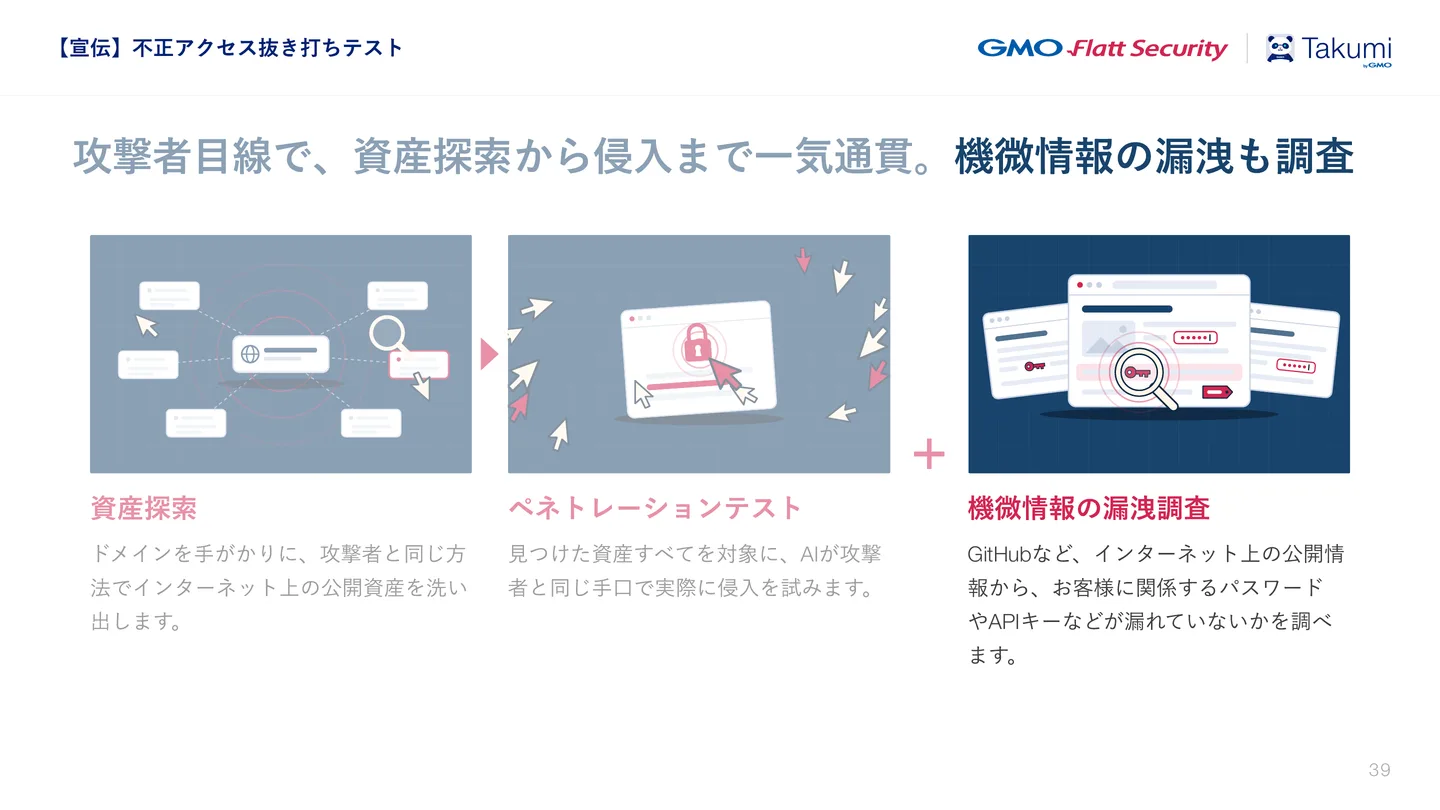
本来Gitに載せるべきでない情報の公開は批判されがちですが、組織が大きくなれば、目が行き届かずに起きてしまうこともあると考えています。そのため、意図しない場所に機微情報が公開されていないか、攻撃者と同じ立場で調べることにも意味があります。

その調査を含めて、先月から提供しているのが不正アクセス抜き打ちテストです。ASMで公開資産を洗い出し、AIによるペネトレーションテストを広く行います。その資産探索の過程では、シークレットなどの機微情報が意図しない場所で公開されていないかも調べ、報告します。こうした調査は、実際に試している中でも成果が出ています。

Shai-Huludのコードは部品として使われ続けている
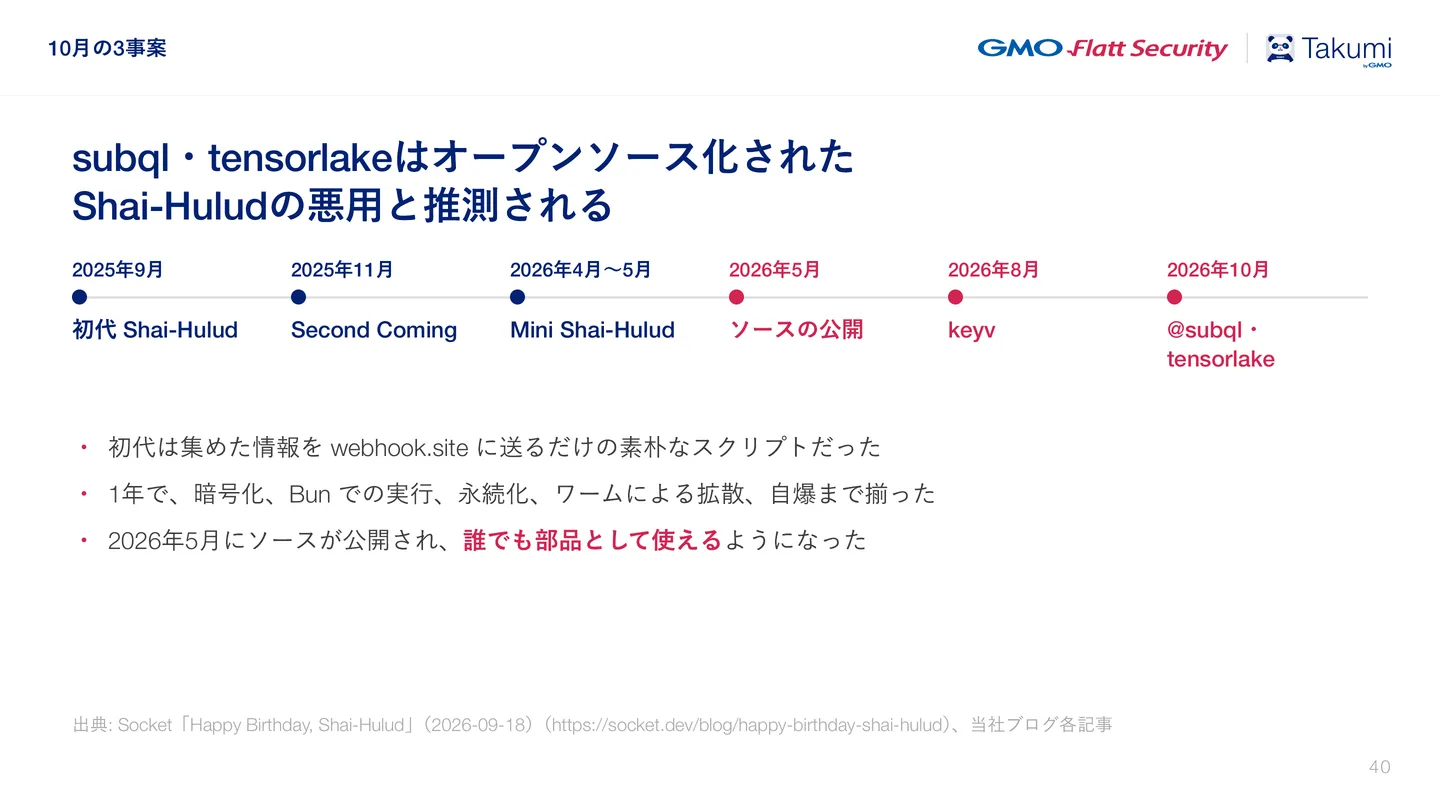
スライド 40: subql・tensorlakeはオープンソース化された Shai-Huludの悪⽤と推測される ・ 初代は集めた情報を webhook.site に送るだけの素朴なスクリプトだった ・ 1年で、暗号化、Bun での実⾏、永続化、ワームによる拡散、⾃爆まで揃った ・ 2026年5⽉にソースが公開され、誰でも部品として使えるようになった 出典: Socket「Happy Birthday, Shai-Hulud」(2026-09-18)(https://socket.dev/blog/happy-birthday-shai-hulud)、当社ブログ各記事 2025年9⽉ 初代 Shai-Hulud 2025年11⽉ Second Coming 2026年4⽉〜5⽉ Mini Shai-Hulud 2026年5⽉ ソースの公開 2026年8⽉ keyv 2026年10⽉ @subql・ tensorlake 10⽉の3事案
Shai-Huludの発生、ソース公開、その後の事案へのつながりスライド 40

SubQLとtensorlakeの事案では、Shai-Huludの部品が使われたと推測しています。Shai-Huludは2025年9月に発生したソフトウェアサプライチェーン攻撃です。その後も何度か同様の攻撃キャンペーンが展開されています。2026年5月にはソースコードが公開され、ほかの攻撃者も利用できる状態になりました。さらに、攻撃でより多くの成果を上げた者を表彰するコンテストのようなものまで開かれています。

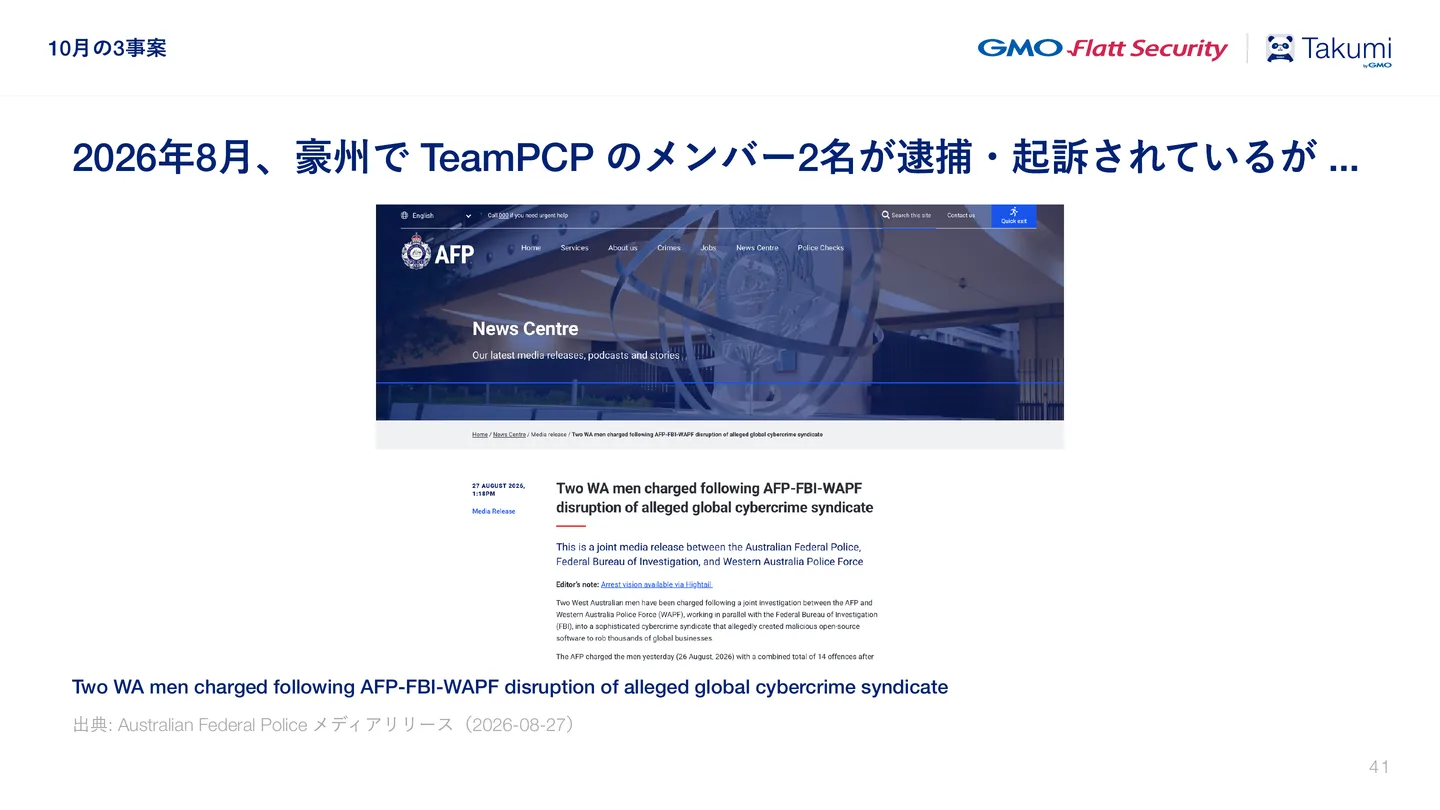
このうちいくつかの攻撃に関わったとされるTeamPCPについては、2026年8月にオーストラリアでメンバー2名が逮捕されています。しかし、その後もShai-Huludの部品を悪用したとみられる攻撃は続いています。特定の攻撃者の摘発がそのコードを使うすべての攻撃の終わりを意味するわけではありません。

対策が有効かどうかは事案ごとに異なる
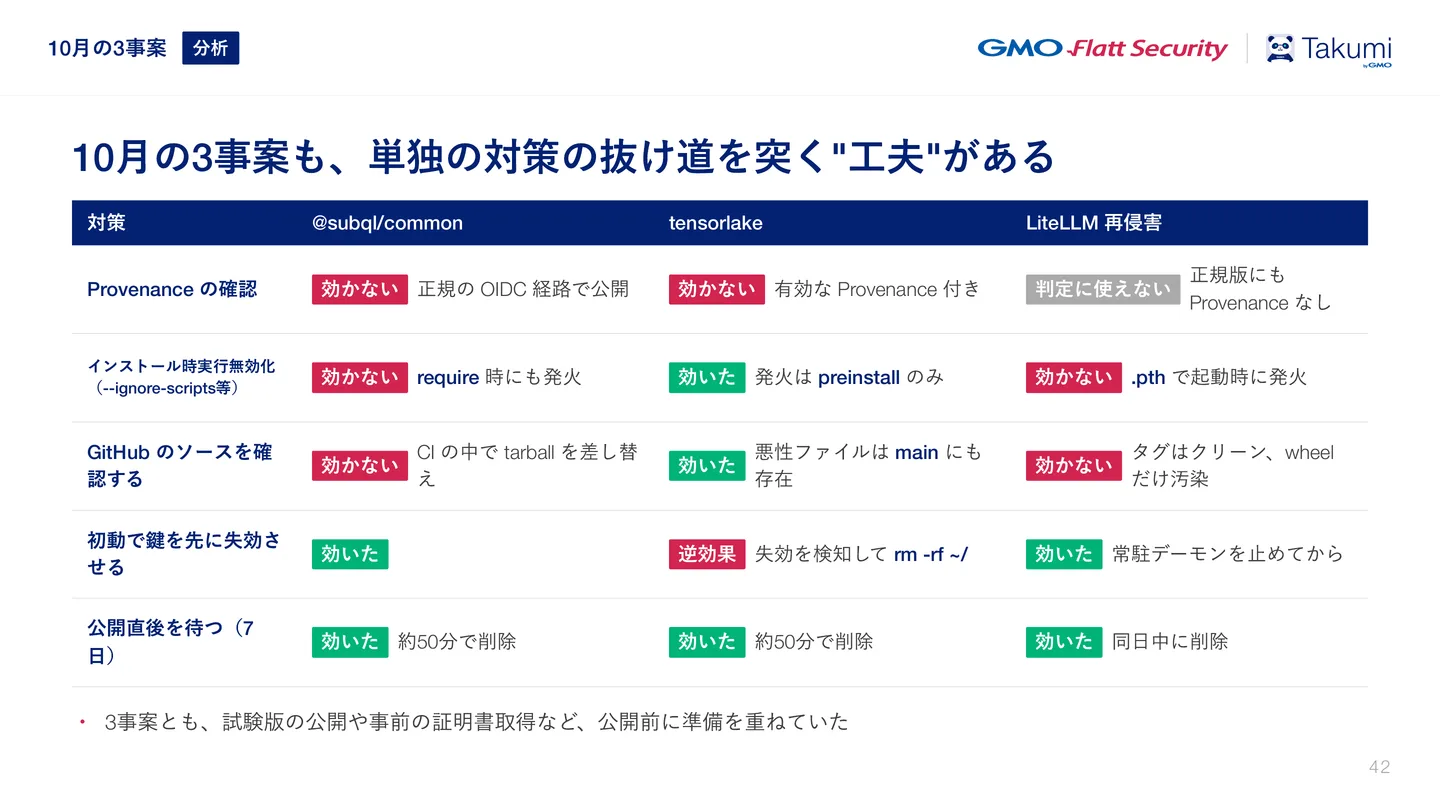
スライド 42: 10⽉の3事案も、単独の対策の抜け道を突く"⼯夫"がある 対策 @subql/common tensorlake LiteLLM 再侵害 Provenance の確認 効かない 正規の OIDC 経路で公開 効かない 有効な Provenance 付き 判定に使えない 正規版にも Provenance なし インストール時実⾏無効化 (--ignore-scripts等) 効かない require 時にも発⽕ 効いた 発⽕は preinstall のみ 効かない .pth で起動時に発⽕ GitHub のソースを確 認する 効かない CI の中で tarball を差し替 え 効いた 悪性ファイルは main にも 存在 効かない タグはクリーン、wheel だけ汚染 初動で鍵を先に失効さ せる 効いた 逆効果 失効を検知して rm -rf ~/ 効いた 常駐デーモンを⽌めてから 公開直後を待つ(7 ⽇) 効いた 約50分で削除 効いた 同⽇中に削除 ・ 3事案とも、試験版の公開や事前の証明書取得など、公開前に準備を重ねていた 10⽉の3事案 分析
10月の3事案に対するProvenance確認、実行無効化、ソース確認などの効果の比較スライド 42

10月の3事案にも、既存の対策では止められない仕組みがありました。正規の公開経路を通る悪性版には、公開元を確かめるだけでは対応できません。正規のCIからリリースされた場合は、正規のものと見なされてしまうためです。

インストール時の実行を無効にする対策は、preinstallで動くtensorlakeには効いたようですが、SubQLとLiteLLMの2事案には効かなかったようです。

トークンの失効を検知してファイルを削除する検体もある
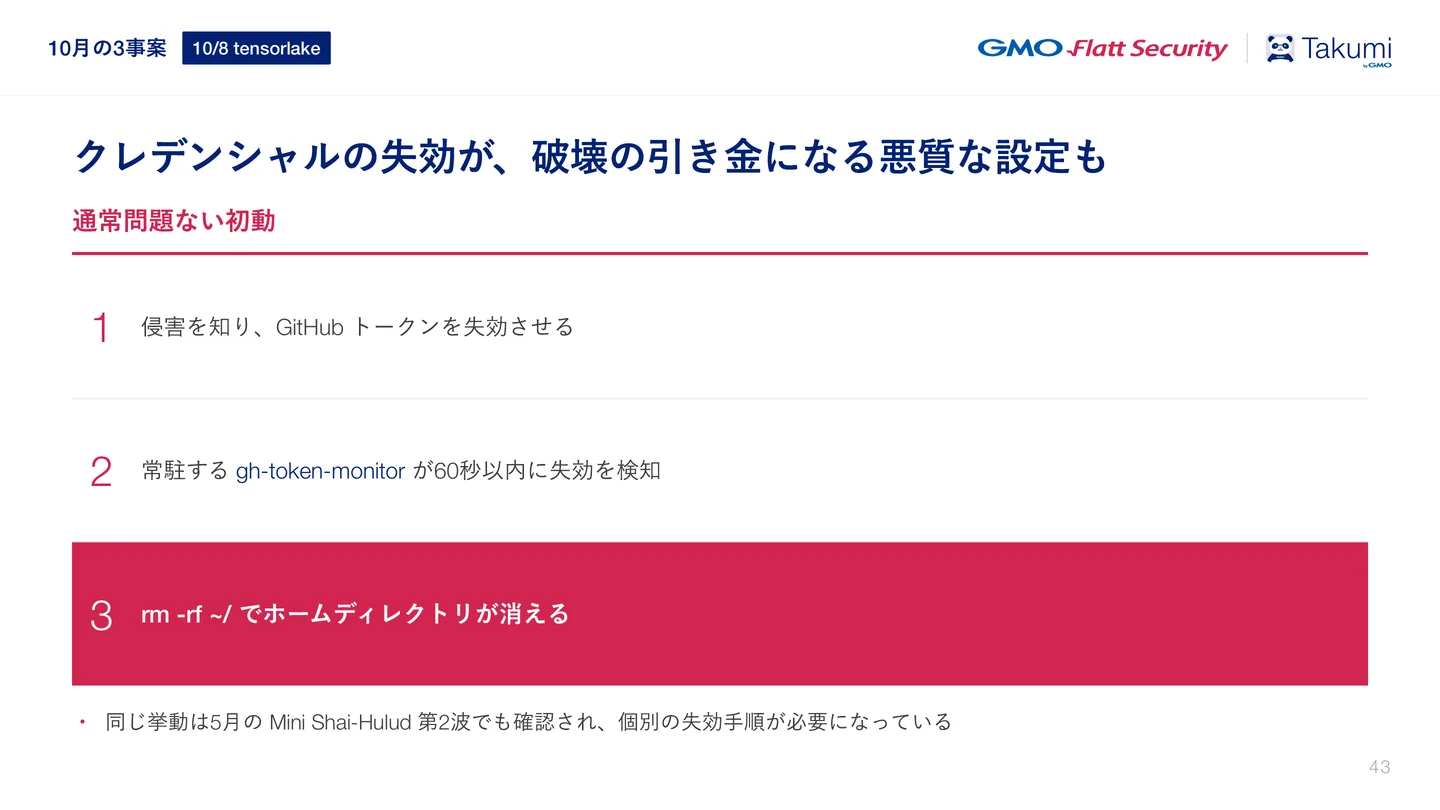
スライド 43: クレデンシャルの失効が、破壊の引き⾦になる悪質な設定も 通常問題ない初動 1 侵害を知り、GitHub トークンを失効させる 2 常駐する gh-token-monitor が60秒以内に失効を検知 3 rm -rf ~/ でホームディレクトリが消える ・ 同じ挙動は5⽉の Mini Shai-Hulud 第2波でも確認され、個別の失効⼿順が必要になっている 10⽉の3事案 10/8 tensorlake
tensorlakeの検体は、GitHubトークンの失効を検知してホームディレクトリを削除するスライド 43

tensorlakeの検体には、クレデンシャルの失効を検知するとファイルを削除する、特に悪質な仕組みまであります。マルウェアへの感染が疑われたときには、盗まれたトークンの悪用を防ぐため、失効・再発行することが一般的な対応になります。

ところが、この検体はトークンの失効を検知すると、ホームディレクトリを削除する処理を実行します。通常なら被害を抑えるための操作が別の被害を起こす引き金になるのです。

拡散すれば発覚しやすくなるため、あえてワームのように広がらず、目立たない形で活動を続けるものもあります。

導入の防止・感染可能性の把握・影響の限定を組み合わせる
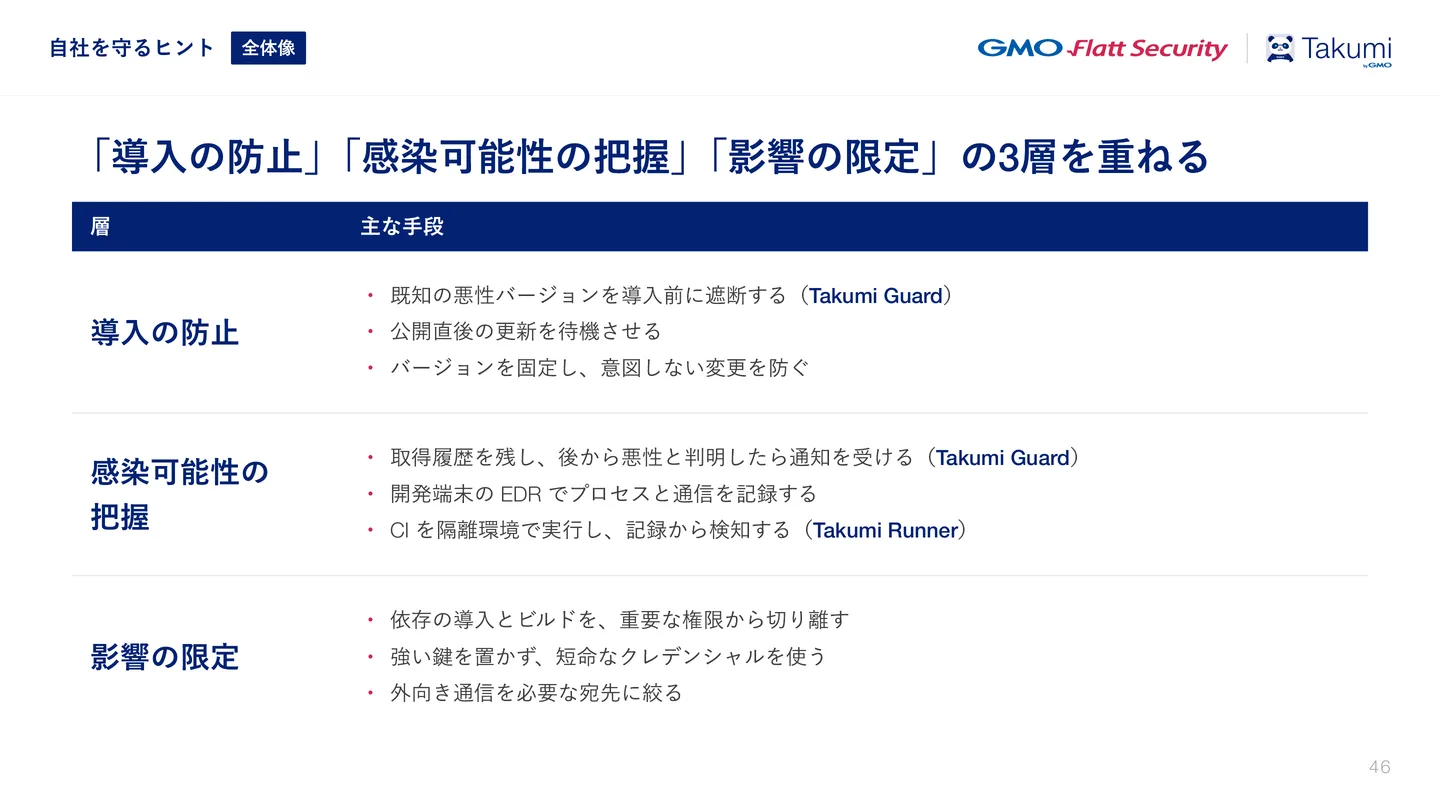
スライド 46: 「導⼊の防⽌」「感染可能性の把握」「影響の限定」の3層を重ねる 層 主な⼿段 導⼊の防⽌ ・ 既知の悪性バージョンを導⼊前に遮断する(Takumi Guard) ・ 公開直後の更新を待機させる ・ バージョンを固定し、意図しない変更を防ぐ 感染可能性の 把握 ・ 取得履歴を残し、後から悪性と判明したら通知を受ける(Takumi Guard) ・ 開発端末の EDR でプロセスと通信を記録する ・ CI を隔離環境で実⾏し、記録から検知する(Takumi Runner) 影響の限定 ・ 依存の導⼊とビルドを、重要な権限から切り離す ・ 強い鍵を置かず、短命なクレデンシャルを使う ・ 外向き通信を必要な宛先に絞る ⾃社を守るヒント 全体像
悪性パッケージへの対策を、導入の防止・感染可能性の把握・影響の限定の3層で整理スライド 46

レジストリや開発ツール側の対策が進んでも、正規の経路から公開される悪性版をすべて止めることは難しい状況です。利用者側では、導入の防止、感染可能性の把握、影響の限定という3つの観点を組み合わせることが重要です。

導入を防ぐ対策には緊急更新を遅らせない運用も必要
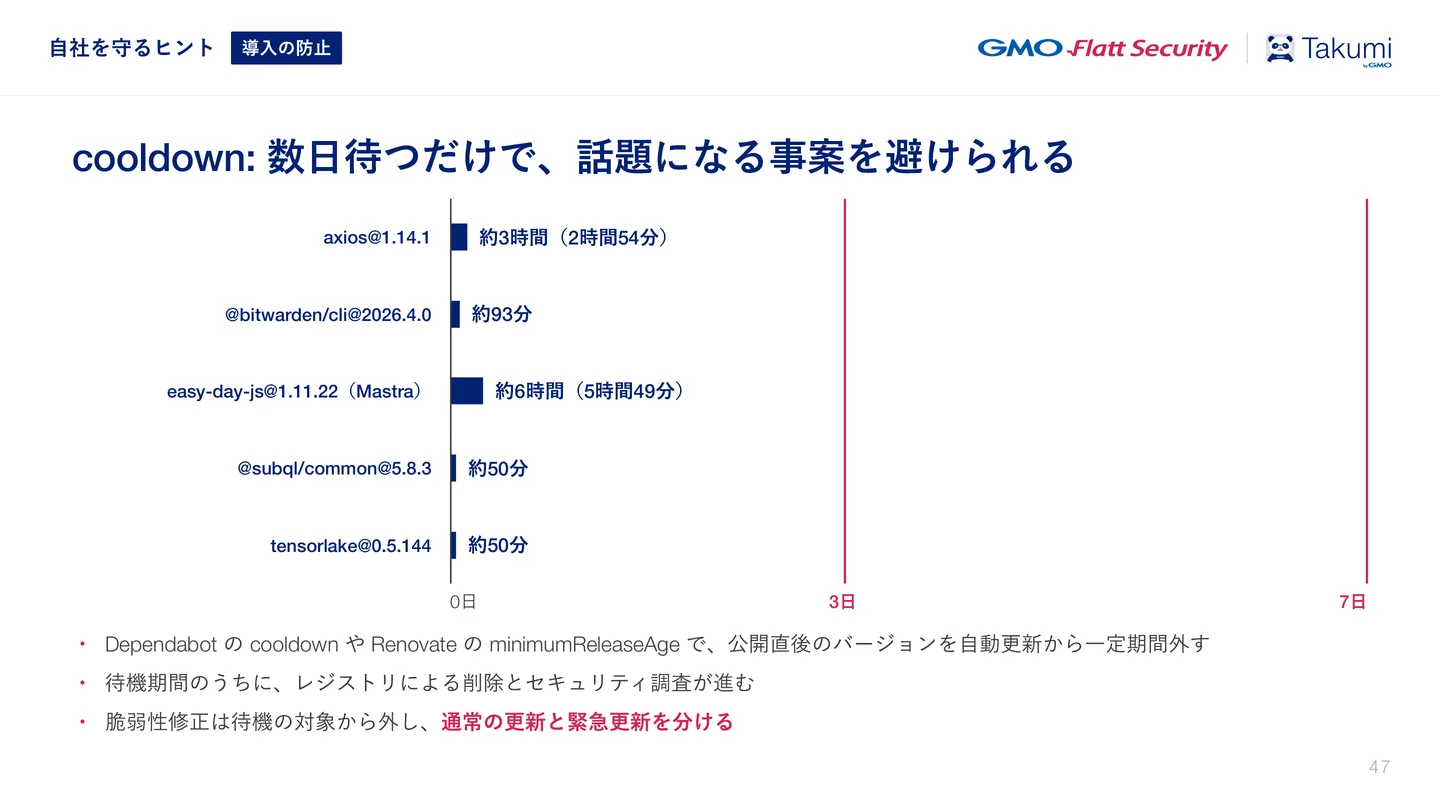
スライド 47: cooldown: 数⽇待つだけで、話題になる事案を避けられる ・ Dependabot の cooldown や Renovate の minimumReleaseAge で、公開直後のバージョンを⾃動更新から⼀定期間外す ・ 待機期間のうちに、レジストリによる削除とセキュリティ調査が進む ・ 脆弱性修正は待機の対象から外し、通常の更新と緊急更新を分ける axios@1.14.1 約3時間(2時間54分) @bitwarden/cli@2026.4.0 約93分 easy-day-js@1.11.22(Mastra) 約6時間(5時間49分) @subql/common@5.8.3 約50分 tensorlake@0.5.144 約50分 0⽇ 3⽇ 7⽇ ⾃社を守るヒント 導⼊の防⽌
公開直後のバージョンを一定期間待つcooldownと、脆弱性修正を待機対象から外す運用スライド 47

公開から3日や7日が経つまで新しいバージョンの取得を待つcooldownは、広く話題になる事案を避けるうえで有効です。Takumi Guardを使っていれば不要かと聞かれることもありますが、基本的には併用をおすすめします。悪性と判定したパッケージの遮断と、公開直後の取得を控えることを組み合わせることで、より高い効果が期待できます。

ただし、php2shellのような重大な脆弱性の修正版が出たときまで待機すると、必要な修正が遅れます。通常の更新と緊急の脆弱性修正を分け、緊急時には待機期間を外して更新する運用を定めておく必要があります。
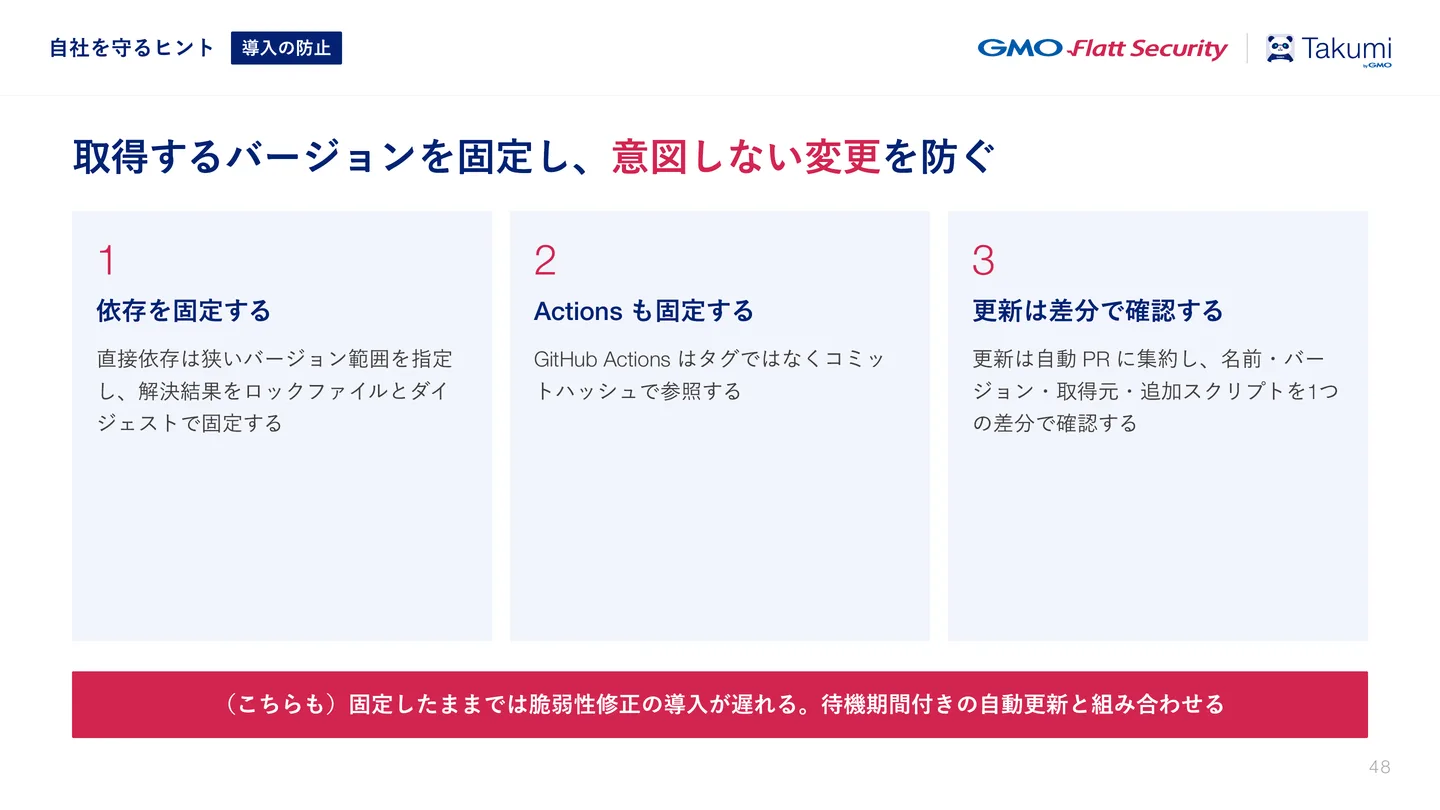
スライド 48: 取得するバージョンを固定し、意図しない変更を防ぐ 依存を固定する 直接依存は狭いバージョン範囲を指定 し、解決結果をロックファイルとダイ ジェストで固定する Actions も固定する GitHub Actions はタグではなくコミッ トハッシュで参照する 更新は差分で確認する 更新は⾃動 PR に集約し、名前・バー ジョン・取得元・追加スクリプトを1つ の差分で確認する (こちらも)固定したままでは脆弱性修正の導⼊が遅れる。待機期間付きの⾃動更新と組み合わせる ⾃社を守るヒント 導⼊の防⽌
依存とGitHub Actionsの取得バージョンを固定し、更新時に差分を確認するスライド 48

GitHub Actionsでタグではなくコミットハッシュを参照するなど、取得するバージョンを固定することも、意図しない変更を防ぐために有効です。

一方で、バージョンの固定には、脆弱性修正のパッチを取り込むのが遅れるというトレードオフがあります。cooldownと同様に、この点も踏まえて更新の運用を定める必要があります。
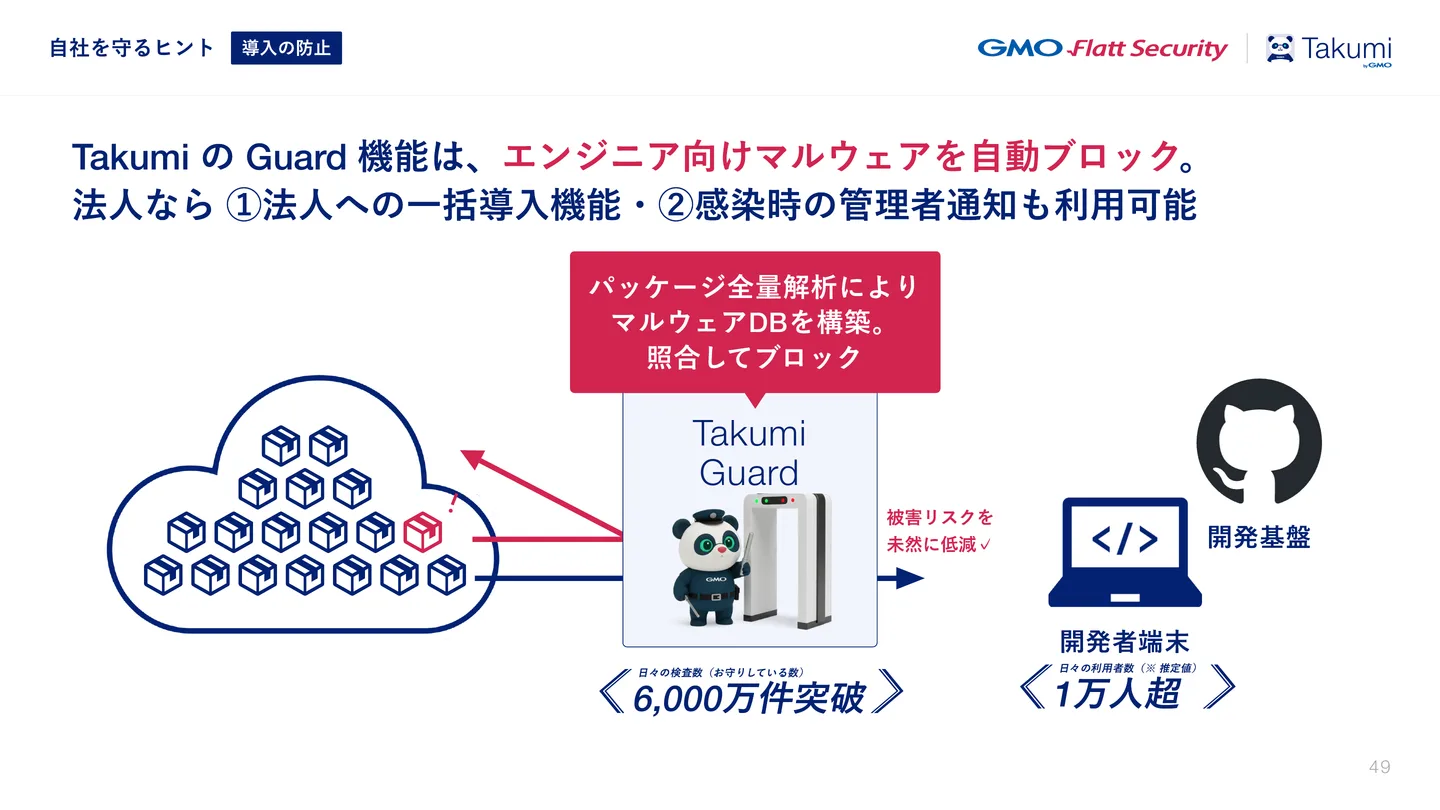
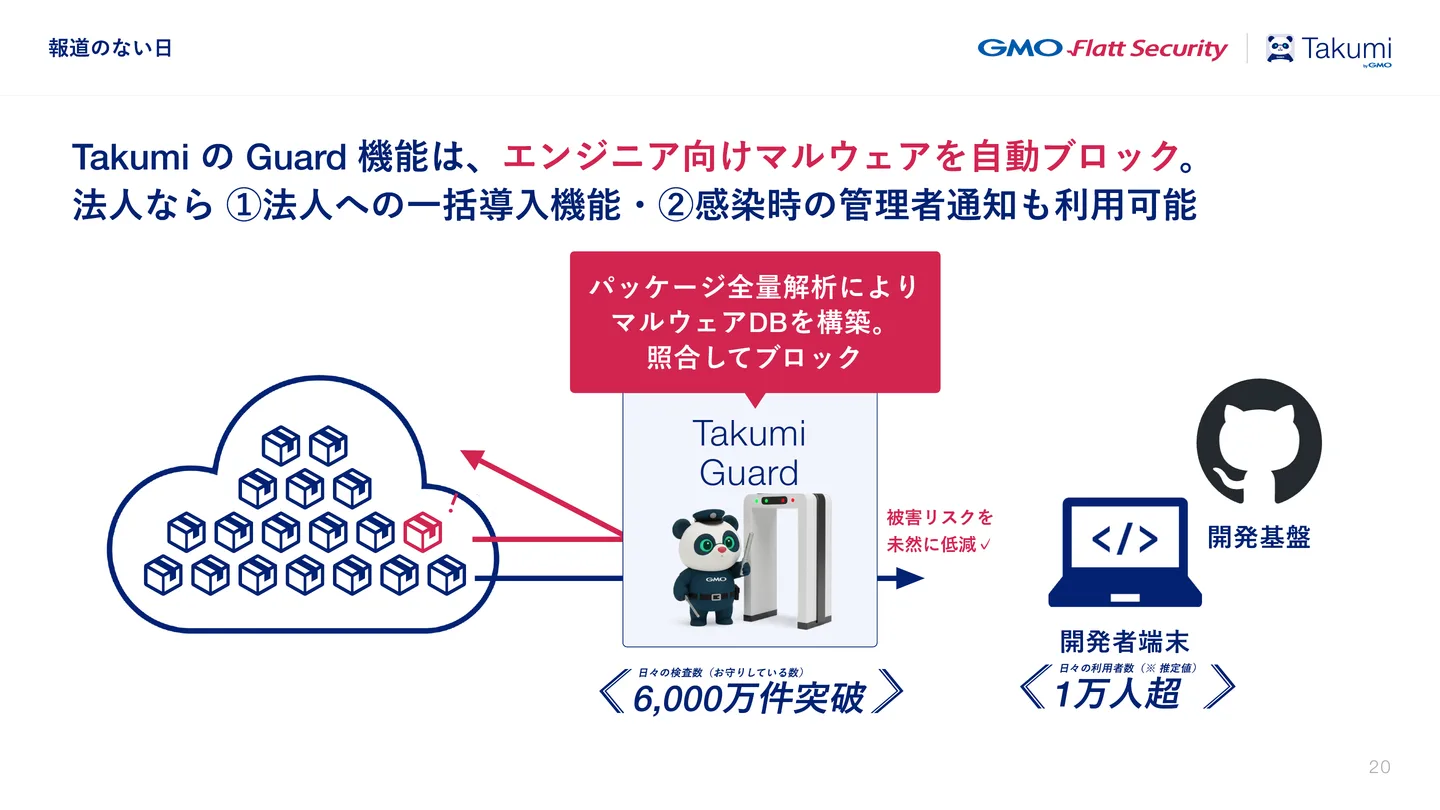
スライド 49: ⾃社を守るヒント 導⼊の防⽌ Takumi の Guard 機能は、エンジニア向けマルウェアを⾃動ブロック。 法⼈なら ①法⼈への⼀括導⼊機能・②感染時の管理者通知も利⽤可能 被害リスクを 未然に低減✓ 開発基盤 開発者端末 ⽇々の検査数(お守りしている数) 6,000万件突破 ⽇々の利⽤者数(※ 推定値) 1万⼈超 Takumi Guard パッケージ全量解析により マルウェアDBを構築。 照合してブロック
Takumi Guardによる悪性パッケージの遮断と法人向け管理機能スライド 49

Takumi Guardでは悪性パッケージのブロック機能を無料で提供しています。法人向けの管理機能は有料で提供しているので、あわせて検討いただければと思います。

開発端末だけでなくCI/CDでも感染の可能性を調べられるようにする
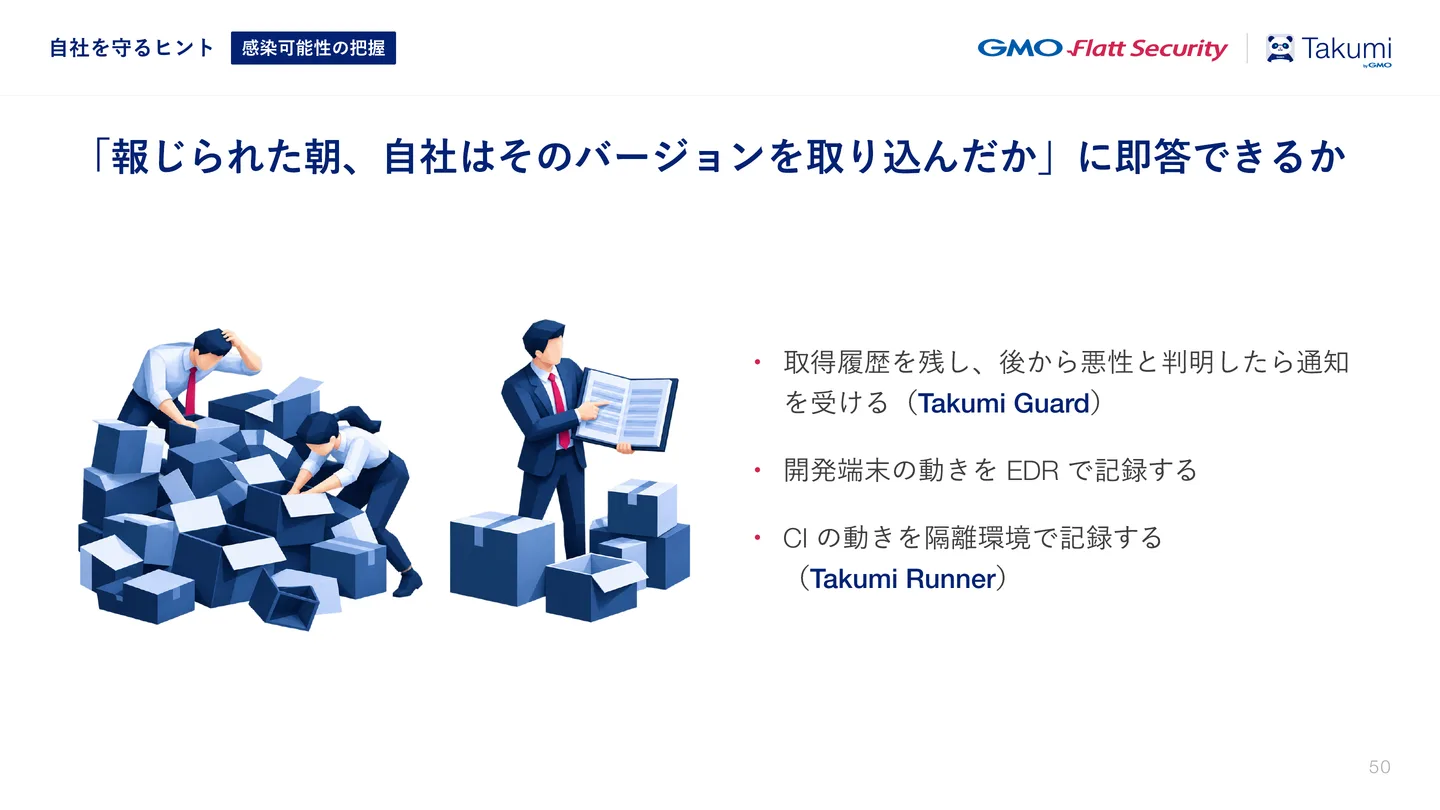
スライド 50: 「報じられた朝、⾃社はそのバージョンを取り込んだか」に即答できるか ・ 取得履歴を残し、後から悪性と判明したら通知 を受ける(Takumi Guard) ・ 開発端末の動きを EDR で記録する ・ CI の動きを隔離環境で記録する (Takumi Runner) ⾃社を守るヒント 感染可能性の把握
報道された事案の悪性バージョンを自社が取得したか、履歴と実行記録から確認するスライド 50

侵害が公表された日に、自社がそのバージョンを取り込んだか、すぐに答えられることも重要です。パッケージの取得履歴が残っていれば、後から悪性と判明したときに調べられます。このため、Takumi Guardでは、取得履歴に基づいて感染の可能性をメールで通知しています。

開発端末では、不審な動作を記録・検知するEDRを使い、IoCと照合することもできます。しかし、業務用端末にEDRが入っていても、CI/CDの実行環境まで同じように記録できているとは限りません。通常のGitHub Actionsのログだけでは、プロセスの動きや通信を詳しく調べるための情報が不足します。
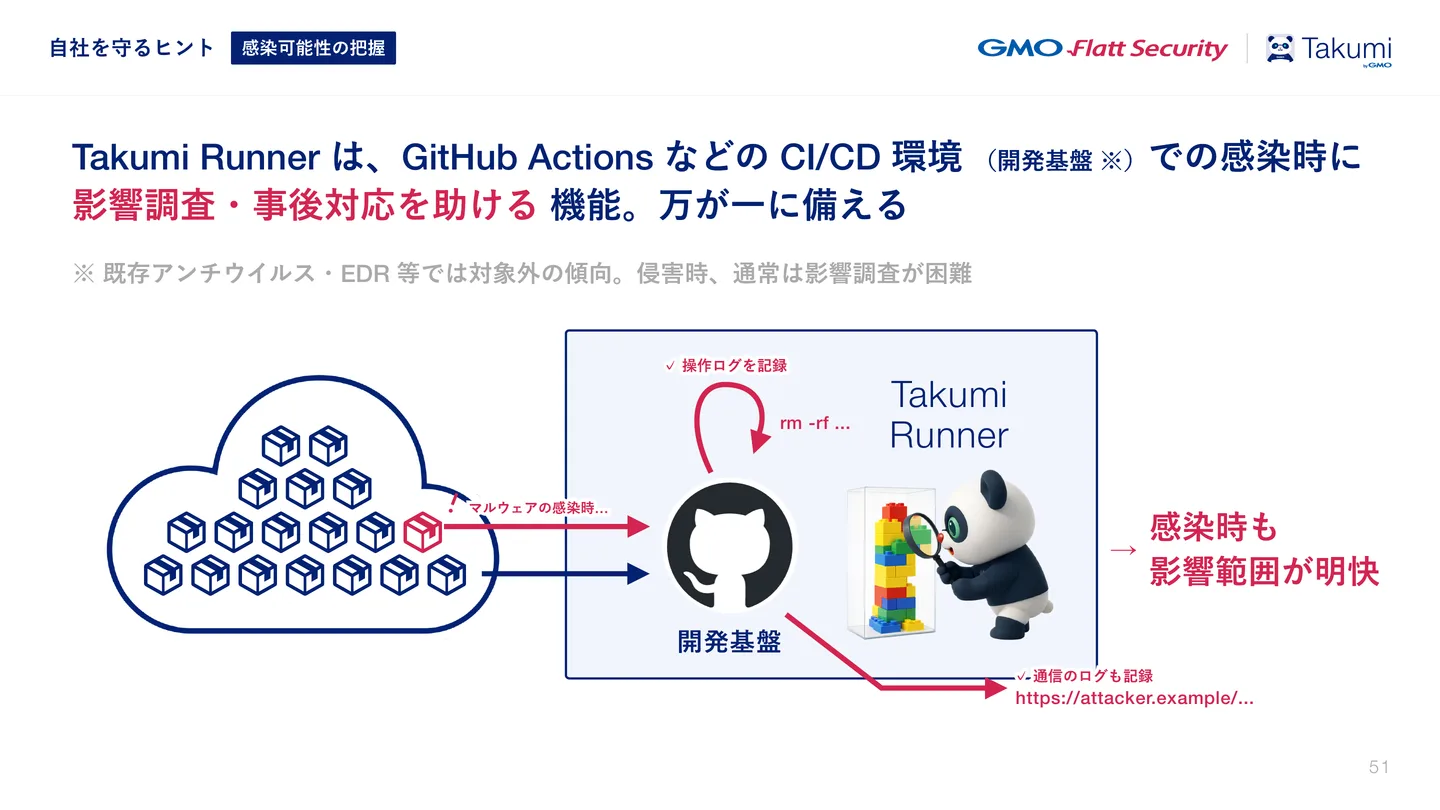
スライド 51: ⾃社を守るヒント 感染可能性の把握 Takumi Runner は、GitHub Actions などの CI/CD 環境 (開発基盤 ※)での感染時に 影響調査・事後対応を助ける 機能。万が⼀に備える ※ 既存アンチウイルス・EDR 等では対象外の傾向。侵害時、通常は影響調査が困難 ✓ 操作ログを記録 rm -rf ... 開発基盤 Takumi Runner → 感染時も 影響範囲が明快 ✓ 通信のログも記録 https://attacker.example/... マルウェアの感染時…
Takumi RunnerによるCI/CDの操作・通信の記録と、感染時の影響調査スライド 51

Takumi byGMOのTakumi Runnerは、CI/CD環境で脅威を検知するためのものです。eBPFでカーネルの動きを記録することで、こうした侵害が起きた際の調査や対応を支えます。

Takumi Runnerに限らず、自社のCI/CDで問題が起きたときに、何が動き、どこへ通信したかを調べられるか、インシデント対応に足る情報を取得できているかを確認することが重要です。

重要な権限を切り離し感染した場合の影響を抑える
スライド 52: 依存の導⼊とビルドを、重要な権限から切り離す 隔離環境(コンテナ・CI) ・ SSH 鍵、公開権限、本番のクラウド権限を置かない ・ クレデンシャルや Docker ソケットを共有せず、必要なフ ァイルだけ読み取り専⽤で渡す ・ 公開ジョブを分離し、トークンは対象・権限・有効時間を 絞って渡す ・ 外向き通信は必要な宛先に絞り、許可と遮断を記録する 開発端末 ・ IDE や AI ツールまですべて隔離するのは現実的でない ・ 当⾯は、重要なクレデンシャルを隔離環境に渡さず、共有 する経路を EDR で監視する ・ 今後は、必要な操作のときだけ短命なクレデンシャルを渡 す仕組みが要る ⾃社を守るヒント 影響の限定
隔離環境や短命なクレデンシャルを使い、依存の導入・ビルドを重要な権限から切り離すスライド 52

最後に、感染した場合でも、その環境から重要な権限へ届きにくくする必要があります。重要な権限から切り離す方法として、環境の隔離や、有効期間の短いクレデンシャルの利用などがあります。こうした手段で、感染した場合の影響を限定していくことが重要です。

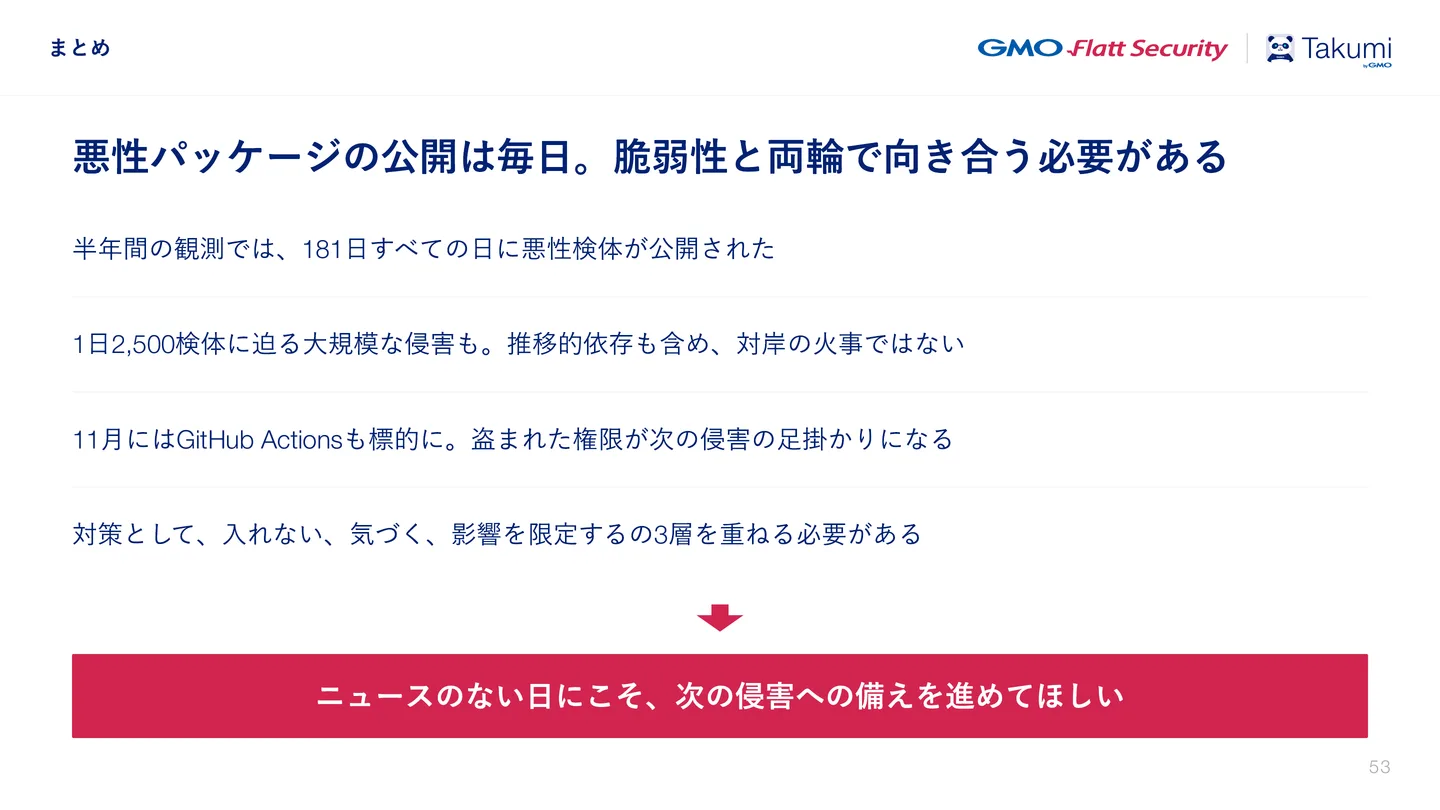
悪性パッケージは毎日公開されています。日々の脆弱性対応に追われていても、ソフトウェアサプライチェーン攻撃への備えを並行して進める必要があります。最近大きなニュースがないと感じるときにこそ、次の侵害への備えを進めてほしいと考えています。

まとめ

  1. 1いま起きていること

    悪性パッケージへの備えも、脆弱性対策と並行して進める必要がある

    報道される大きな侵害のほかにも、悪性パッケージは日々公開されています。正規パッケージの更新や推移的依存を通じて届き、盗んだ公開権限を使って次の侵害へ広がるものもあります。開発端末とCI/CDに権限や認証情報が集まる以上、自社も影響を受けうる問題です。

  2. 2備えること

    導入の防止・感染可能性の把握・影響の限定を組み合わせることが重要

    新しいバージョンは公開から数日待って取り込み、悪性と判定されたパッケージは遮断するなど、まずは導入を防ぐ対策が重要です。あわせて、取得履歴と実行の記録で感染の可能性を調べられるようにし、依存の導入やビルドを重要な権限から切り離して、感染した場合の影響を抑えます。一つの対策では防げない攻撃もあるため、これらを組み合わせて備える必要があります。

    こうした対策を支えるため、Takumi byGMOには悪性パッケージを導入前に遮断するGuard機能と、CI/CDの実行を記録して調査・対応を助けるRunner機能があります。

  3. 3続けること

    ニュースのない日にこそ、次の侵害への備えを進めてほしい

    大きな侵害が話題になってから対策を始めるのでは、急速な拡散に間に合わないおそれがあります。平時から通常の更新と緊急の脆弱性修正を分ける運用を定め、CI/CDで調査に必要な情報を記録できるようにし、重要な権限を隔離しておくことが重要です。

登壇者

  • 豊田 恵二郎

    GMO Flatt Security株式会社 共同創業者・執行役員

    東京大学工学部航空宇宙工学科卒。2017年5月、CEOの井手と共にFlatt(現・GMO Flatt Security)創業。執行役員としてプロフェッショナルサービス・プロダクトサービス全体の事業責任者を務める。

関連する製品・サービス

目次