

攻撃者より先に、
不正アクセスを試す
不正アクセスを試す
攻撃者と同じ立場で、会社全体が不正アクセスされ得るかを
AIで検証するペネトレーションテストです。
費用(税抜・一律)98万円
2026年中のお申し込み限定の特別料金
サービス提供の背景
AIを使う攻撃者により、
Webシステムからの情報漏洩が急増しています
2026年10月に公表された、国内のWebシステムからの情報漏洩は168件。2025年10月の8件の21倍に増えました。1か月で、すでに2025年1年間の2倍に達しています。
| 期間 | 件数 |
|---|---|
| 2024年1Q | 14件 |
| 2024年2Q | 19件 |
| 2024年3Q | 15件 |
| 2024年4Q | 14件 |
| 2025年1Q | 29件 |
| 2025年2Q | 21件 |
| 2025年3Q | 17件 |
| 2025年4Q | 17件 |
| 2026年1Q | 13件 |
| 2026年2Q | 27件 |
| 2026年3Q | 80件 |
| 2026年10月 | 168件 |
出典: マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について(第2報)」(2026年11月3日)の月別件数を四半期ごとに合計。2026年4Qは10月のみ
サービス概要
攻撃者と同じ立場で、
会社全体への侵入をAIで試します
個人情報の持ち出しなど、重大な不正アクセスができないかを実際に侵入して確かめ、
あわせて機微情報の漏洩も調べます。
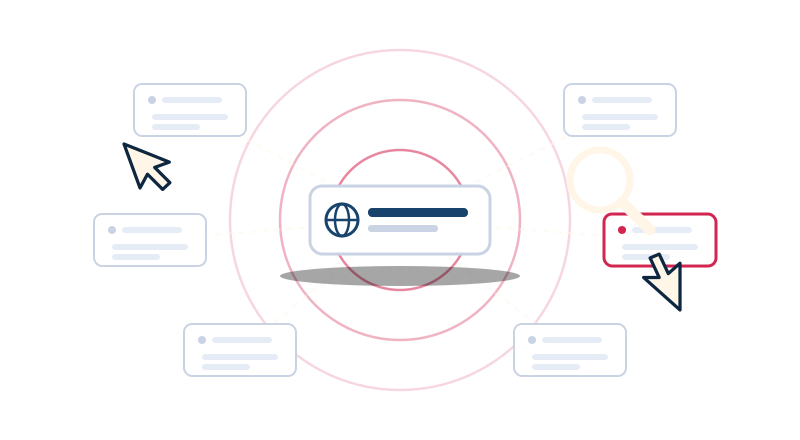
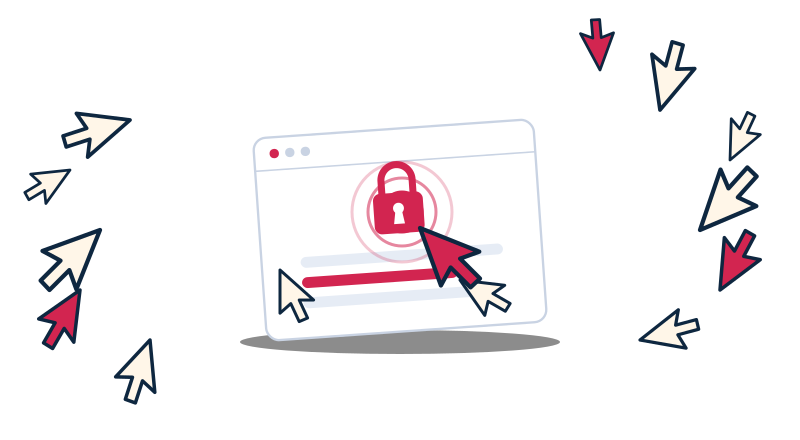
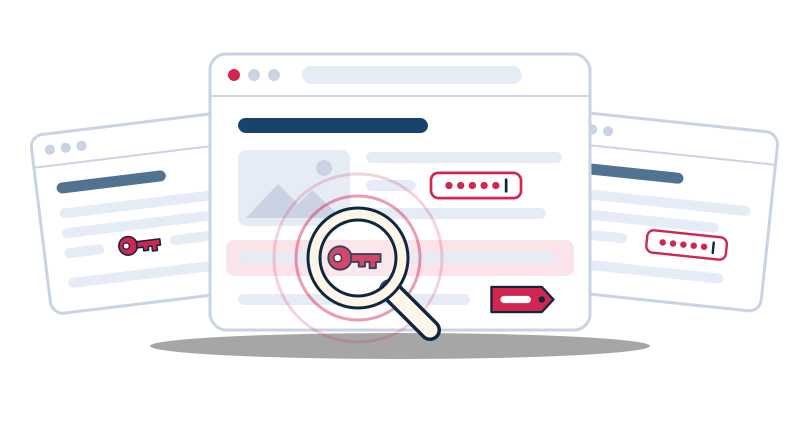
※機微情報の漏洩調査では、見つけた情報を使ったログインや、有効かどうかの確認は行わず、お客様へのご報告にとどめます。
実施にあたって、ご準備いただくこと
- 本番環境への影響のご了承本番環境に対して、攻撃者と同じように実際に侵入を試みます。本番環境に影響が出る可能性があることをご了承いただきます。
- 対象範囲のご承認当社が見つけた資産の一覧をお送りします。お客様には内容をご確認いただき、一覧内への攻撃をご承認いただきます。この際、攻撃対象から外したい対象(例:自社資産でない対象)があれば、除外いただくこともできます。
なぜ本番環境で行うのか
- 実際の攻撃者の最終的な狙いは、本番環境です。
- 本番環境と検証環境(ステージング環境等)の間には、想定以上に構成や設定の差分があるケースが少なくありません。
AIによる試行を、安全に行うための仕組み
- テストを実行するAIとは別のAIが、操作を実行前に精査します。
- サービスの停止や、ご承認のないデータの改変・削除、範囲外への攻撃につながる操作は、実行せずに止めます。
※AIの想定外の挙動を完全には排除できないため、影響が生じないことを100%保証するものではありません。万一の際は、当社も最大限ご協力いたします。
実施の流れ
複雑なヒアリングやお見積りは不要で、すぐにご利用いただけます。
STEP 01
お申し込み
依頼フォームから。
電子契約で、すぐに始められますSTEP 02
ドメインの共有
必ず対象に含めたい
ドメインを共有STEP 03
対象範囲のご承認
当社が見つけた資産の一覧を確認し、
攻撃してよい範囲を承認STEP 04
30日で抜き打ちテスト
日時は予告せず、
AIが攻撃者と同じく
あらゆる角度からテストしますSTEP 05
速報と報告書
重大な問題は見つかり次第、速報。
最後に報告書を提出します
他のテストとの違い
AIからの不正アクセスに今備える、
安価・広範囲なペネトレーションテスト
安価・
 一般的な
成果物
塞ぐべきクリティカルな穴を、
速報と最終報告書でお知らせします
速報と
重大なリスクを見つけた時点で、必ずしも期間の終了を待たずに速報をお送りし、期間の終了後に最終報告書をお渡しします。
最終報告書の記載内容
- 発見資産の一覧資産探索で見つかった攻撃対象
- 判定と目的侵入・情報取得が達成できたか
- キルチェーン初期侵入から目的達成までの手順
- システム構成図攻撃経路を図で可視化
- 取得できた情報実際に持ち出せたデータ
- 漏れていた機微情報公開情報から見つけたパスワードなど
※個人情報などの閲覧・持ち出しは極力行わず、取得は最小限にとどめます。ただし、攻撃の成立を確かめるために必要な範囲では、データにアクセスします。
実施体制・実績
実績あるAIと、
世界トップクラスのエンジニアが実施します
当社のセキュリティAIエージェントTakumi byGMOが、200以上の組織で見つけてきた実績です。
抜き打ちテストでは、このAIがシステムへの侵入を試みます。
- 報告した脆弱性160,000件以上
- 報告した組織200組織以上
- うち上場企業とそのグループ会社80社以上
※ 当社のセキュリティAIエージェント「Takumi byGMO」で見つけ、各組織に報告した脆弱性の件数(2026年11月時点の当社集計)。
2026年7月10日 締結
GMOインターネットグループは、
柱のひとつは、サイバー攻撃対策サービスへのAIの適用です。当社はTakumi byGMOの各機能からペネトレーションテストまで、随所でAnthropicのモデルを活用しています。
ニュースを読む重大な脆弱性の速報発信
公開されている情報だけでなく、GMO Flatt Security独自の調査や検証を通して、
システムを守るための情報を整理し、いち早く世の中にお伝えしています。
 PHPの重大な脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)の概要と対応指針
 深刻度「緊急」のRails脆弱性「KindaRails2Shell」(CVE-2026-66066)の概要と対応指針
 WordPressの深刻度「緊急」脆弱性 wp2shell の概要と対応指針
 ISMS(ISO/IEC 27001)認証を取得しています
メディア実績
AIによるサイバー攻撃について、テレビ番組やインターネットメディアの取材に協力しています。
よくある質問
実施内容について
具体的にどのような攻撃が行われるのでしょうか?
SQLインジェクション、OSコマンドインジェクション、SSRF等によるサーバーへの侵入、認証回避やアクセス制御の不備を利用した機密情報の取得、公開された管理画面やAPIの不正利用、既知の脆弱性や設定不備を悪用したサーバー・ネットワーク機器への侵入など、重大な被害につながる攻撃経路を重点的に調査します。また、侵入が可能だった場合には、権限昇格や他のシステムへの侵入など、どこまで影響が広がるかも確認します。なお、人に対するフィッシング攻撃など、システム以外への攻撃は行いません。
すべての脆弱性を網羅的に検査してもらえますか?
いいえ。本サービスは、網羅的な脆弱性診断ではなく、実際に侵入できる経路があるかを検証するテストです。網羅的な検査をご希望の場合は、脆弱性診断サービスをご検討ください。
テスト内容やシナリオを個別に決めることはできますか?
いいえ。「個人情報・お客様情報の奪取、またはシステムの掌握」をゴールとし、事前情報のない外部攻撃者の立場で、すべてのお客様に同じ内容で実施しています。
過去に実施したペネトレーションテストと同様のシナリオを、本テストで実施できますか?
テストの内容はすべてのお客様で同じため、同様のシナリオでの実施はお約束できません。本テストのシナリオは、外部を入口とし、システムからの情報漏洩や対象範囲内でのサーバーの権限掌握をゴールとしています。これらにつながることはすべて実施します。
ログインが必要なサービスについて、ログイン情報の提供は必要ですか?
不要です。外部攻撃者の立場で実施し、自己サインアップが可能なサービスであればサインアップしたうえで検証します。
テストにあたり、WAFは解除する必要がありますか?
解除は不要ですが、解除いただいても構いません。解除しない場合は、実際の攻撃者目線で検証ができます。解除する場合は、WAFで隠れていた箇所まで確認できる一方、攻撃者と同じ条件ではなくなるため、防御能力を正確に評価しにくくなります。脆弱性診断では解除を推奨していますが、本テストではお客様のご判断にお任せしています。
報告書に「ペネトレーションテスト」である旨は記載されますか?
はい。本サービスは、複数の資産に対する、外部からのペネトレーションテストを繰り返し実施し、結果として対象法人の有するシステム的弱点を、実インパクトとともに明らかにする試験です。
対策の提案はありますか?
簡易的な対策を記載します。ただし、外部からの評価であるため一般的な記載にとどまり、システム固有の状況を加味しない場合がある点にご留意ください。
対象範囲(スコープ)について
何を用意すればよいですか?
本番環境への影響のご了承と、対象範囲のご承認の2点です。本番環境に対して実際に侵入を試みるため、影響が出る可能性があることをご了承いただきます。また、当社が見つけた資産の一覧をご確認いただき、一覧内への攻撃をご承認いただきます。攻撃対象の資産は、共有いただいたドメインを手がかりに、攻撃者と同じように当社が探します。
提出するドメイン数に上限はありますか?
上限はありません。既存の資産管理台帳や、主要なプロダクトのドメインをそのままご提供いただく形で問題ありません。
ドメインはどのような単位で提出すればよいですか?
範囲を絞らず、広くご提出いただくことをお勧めします。資産管理台帳やドメイン台帳があればそのまま、なければ主要なプロダクトやWebページのURLをお送りください。複数のサービス分をまとめてご提出いただいて構いません。そこから先の探索は当社が行います。
対象は提出したドメインに限られますか? サブドメインも対象になりますか?
限られません。ご提出いただいたドメインを手がかりに、サブドメインや、ご提出いただいていないドメイン、クラウドサービスが割り当てるドメイン(run.app、vercel.app など)上の資産も含めて、できる限り広く探します。ただし、探索ですべての資産を見つけられるとは限りません。把握している資産は、リストでご提出いただくと確実です。
ワイルドカードDNS(*.example.cloud など)の配下にあるテナントも対象になりますか?
対象になります。探索でもできる限り洗い出しますが、すべてを見つけられるとは限りません。ホスト名の一覧をいただければ対象に含めますので、把握しているものはリストでご提出いただくと確実です。
IAP等で保護されたサービスについて、通過できる環境を提供すれば、その前提でテストしてもらえますか?
いいえ。本サービスは、事前情報を持たない外部の攻撃者と同じ立場で、実際に侵入できる経路があるかを確かめるテストであるためです。なお、IAP等で保護されたサービスを資産リストに追加いただくことは問題ありません。
守りたいプロダクトなどに対象を絞った方がよいですか?
守りたいプロダクトだけに絞らず、把握しているドメインをすべてご提出ください。期間中は1か所に限らず、複数の箇所でさまざまな侵入経路を試みます。なお、絞りたい場合は、資産探索のあとにお送りする一覧で、コーポレートサイトなど対象から外したい資産を除外いただけます。
見つかった資産の一覧はどのような形で受け取れますか?
資産探索のあとに、見つかった資産の一覧をExcel形式(xlsx)でお送りします。お客様には一覧をご確認いただき、自社の資産かどうかや、攻撃対象から外したい資産をご判断いただきます。
一部のパスのみ外部SaaSにプロキシしているドメインは、自社の資産に含まれますか?
自社資産としてご回答いただき、可能な範囲で、外部SaaSへプロキシされているパスを補足いただけますと幸いです。
洗い出された資産のうち、一部を対象外にできますか?
はい。弊社が洗い出した資産リストをご確認いただく際に、対象外にしたい資産を除外できます。ご承認いただいたリストに記載のある資産は、すべて攻撃対象となります。
資産探索だけを依頼できますか?
できません。本サービスはペネトレーションテストの実施を前提としています。やむを得ず、探索段階ですべての資産を対象外とされた場合は、資産一覧の納品のみで作業終了(報告書の作成なし)となります。なお、その場合でも料金(一律98万円・税抜)の全額が発生いたします。必ずペネトレーションテストの実施を前提としてお申し込みください。
なぜ本番環境を対象としますか?
実際の攻撃者の最終的な狙いは本番環境だからです。また、本番環境と検証環境(ステージング環境等)の間には、想定以上に構成や設定の差分があるケースが少なくありません。そのため、実施は可能ですが、検証環境のみを対象にすることは弊社としても推奨しておりません。
AWS、Google Cloud、Azureなどのクラウドサービス上のシステムを対象にする場合、事業者への事前の許諾は必要ですか?
当社では不要と考えています。本テストは侵入できるかを確かめるところまでで終えるためです。ただし、最終的なご確認はお客様ご自身でお願いいたします。ご懸念がある場合は、事前にご利用のクラウド事業者へお問い合わせください。
インターネットに公開しているWebサービスがなく、社内のシステムにはインターネットから直接アクセスできない構成です。それでも対象になりますか?
外部からの侵入経路で到達を確認できた場合に対象となります。管理から漏れているドメインや公開資産、外部から接続できるVPN機器などを調べ、外部からの不正アクセスにつながるリスクを検証します。なお、お客様がご契約・ご利用中の他社のWebサービスやクラウドサービスは、お客様の資産ではないため対象外です。
業務の流れなど、システム以外も対象になりますか?
いいえ。対象はシステムのみです。外部の攻撃者と同じ立場で、システムに実際に侵入できる経路があるかを確かめます。
実施期間・タイミングについて
テストは30日間継続して行われますか?
いいえ。30日間のうちいずれかのタイミングで、抜き打ちで実施します。侵入に成功した時点、またはこれ以上の侵入経路がないと判断した時点でテストを終了します。
テスト対象を早めに確定した場合、テスト期間も前倒しになりますか?
はい。テストは、テスト対象確定日の翌日から起算して30日間のうち、当社が任意に定める期間に実施します。
テスト期間の30日間は、営業日で数えますか?
いいえ。営業日かどうかにかかわらず、土日・祝日も含めて30日間で数えます。当社の休業期間が重なる場合は、テスト期間を延長するなどの調整を行います。
テストの開始時に通知してもらえますか?
「抜き打ち」というサービスの性質上、開始時のご連絡はいたしません。テストによる通信かどうかは、事前にお伝えする実行元 IP アドレスでご確認いただけます。
テストの実行元IPアドレスは、事前に教えてもらえますか?
はい。事前にお伝えします。
実施期間中の進捗確認は可能ですか?
進捗報告は行いません。重大なリスクがあった際には速報でお知らせします。
途中で問題が見つかったら?
個人情報の持ち出し等、重大な不正アクセスができる状態が見つかった時点で、期間の終了を待たずに速報します。
実施する時間帯を営業時間内に指定できますか?
できません。本サービスは、日時をお知らせせずに実施する「抜き打ち」のテストであるためです。
2026年中に申し込む場合、実施期間も2026年中である必要がありますか?
いいえ。2026年中の「お申し込みの完了」が条件です。お申し込みが完了し次第実施しますので、実施が2027年1月以降になる場合もあります。
安全性・リスクについて
本番環境への影響はありますか?
破壊的な操作は可能な限り避けて実施します。ただし、実際の攻撃者と同様のテストを行うため、サービス停止やデータへの影響が起こらないことはお約束できません。この点にご同意いただいたうえでのお申し込みとなります。
どの程度のトラフィックが発生しますか? DoSのような攻撃も行いますか?
通信量を定量的にお示しすることは難しいものの、通常の脆弱性診断と同程度であり、DDoS攻撃にあたる量にはなりません。ポートスキャンやディレクトリスキャンを除けば、通常のWebアプリケーションの利用者をやや上回る程度です。また、DoS攻撃は原則として行いません。
テスト中に個人情報や機密情報を取得することはありますか?
攻撃が成立することを確かめるために必要な範囲で、データへのアクセスが発生します。エンドユーザーの個人データや機密情報、ソースコードなどは、できる限り持ち出し・閲覧を行わず、取得は最小限にとどめます。取得したデータは報告後30日程度で破棄します。個人情報の持ち出しなど重大な不正アクセスができる状態が見つかった時点で、期間の終了を待たずに速報します。
侵入できた場合、クラウド上の実行環境に付与された権限を使ってデータの読み書きまで行いますか?
はい。侵入できた場合は、実行環境に付与された権限を使って、他のシステムやデータへどこまで影響が広がるかを確認します。データへのアクセスは、攻撃が成立することを確かめるために必要な範囲にとどめます。
情報の管理やデータの削除について、説明した資料はありますか?
情報の取り扱いについては、こちらに記載しております。ご確認ください。
どのような安全対策がありますか?
テストを実行するAIとは独立して、安全性を監視するAIが稼働しています。監視AIは実行前のコマンドを精査し、サービス停止や破壊的な操作などにつながる兆候を検知した場合には、当該操作またはテスト全体を停止します。
テストでは、どのような操作を行わないようにしていますか?
サービスの停止、承認されていない顧客データの改変・削除、承認いただいた範囲の外への攻撃は行わないよう、細心の注意を払っています。AIが操作を実行する前に、その操作が危険でないかを確認する仕組みを組み込み、危険な操作は止めるようにしています。ただし、この仕組みによっても、これらが起こらないことを保証するものではありません。万一の際は、当社も最大限ご協力いたします。
テストが原因と思われる障害が発生した場合は、どうすればよいですか?
お申し込み後にご案内する緊急連絡窓口までご連絡ください。なお、テストは担当者の管理のもとで進めており、停止が必要と判断した場合は、ご連絡を待たずに速やかに停止いたします。
過去にサービス停止などの事故は起きていますか?
これまでに実施した数百件規模のテストにおいて、システムの損壊やサービスの停止に至った事例はありません。ただし、将来にわたってその発生がないことを保証するものではありません。
サービス内容について
報告書の提出後に、再診断は受けられますか?
本テストでは再診断は行いません。
他社のAIペネトレーションテストとの違いは何ですか?
本サービスでは、資産探索から侵入の検証までを、当社のエンジニアが指揮してゴールの達成まで定額で行うため、お客様のお手間を最小限に抑えられます。また、Takumi byGMOをご契約いただいている場合は、AIペネトレーションテストをご自身で実施いただくこともできます。
お申し込み・料金について
IT企業でなくても依頼できますか?
はい。業種を問わず、インターネットに公開しているWebサイトやシステムがあればテストできます。
規模によって料金は変わりますか?
変わりません。システムや対象の規模にかかわらず一律98万円(税抜)です。2026年中のお申し込み向けの特別料金です。
グループ会社など複数社の分を、まとめて申し込めますか?
はい、お申し込みいただけます。料金は「納品する報告書の数」を基準としています。対象が複数社でも、報告書を1つにまとめて同時期に納品する場合は一括98万円(税抜)です。各社ごとの報告書が必要な場合や、時期をずらして別々に報告書を納品する場合は、「98万円(税抜)× 報告書の数」となります。(例: 5つに分ける場合は98万円×5=490万円・税抜)
申し込みの手続きは?
当社所定の申込書にご同意いただいてから開始します。許諾のない攻撃は法律に触れるおそれがあるため、申込書でテストの許諾をいただきます。※本サービスでは契約条項の変更は承れません。
支払いは請求書払いですか?
はい。報告書のお引き渡しが完了した日の属する月の、翌月末日のご請求となります。
攻撃者より先に、
自社のセキュリティの穴を見つける
料金は一律98万円(税抜)。30日間のどこかで、AIが攻撃者と同じように、
自社のシステムへの侵入を抜き打ちで試みます。