ウェビナーのスライド

急増するAI不正アクセス、今取り組んでほしいこと 〜「年次×1アプリ診断」から「毎日×全社AIペネトレ」へ〜のスライド 1 / 42 枚目: 急増するAI不正アクセス 今取り組んで欲しいこと 年次×1アプリ診断から 毎⽇×全社AIペネトレへ 2026/11/05 GMO Flatt Security株式会社
1/42PDF

開催 ウェビナー記事の公開

急増するAI不正アクセス、今取り組んでほしいこと 〜「年次×1アプリ診断」から「毎日×全社AIペネトレ」へ〜

AI を悪用した不正アクセスが急増しています。攻撃が急増している理由、AI がその会社に固有の脆弱性まで突けるようになったこと、脆弱性診断より先にペネトレーションテストを行うべき理由、会社全体のインターネット公開資産を対象にした「不正アクセス抜き打ちテスト」、これからの常時の検証とソースコードの活用を解説します。

この記事の内容は、ウェビナーを開催した2026年11月5日時点のものです。

この記事の要点

  • 国内の Web システムからの情報漏洩の公表件数は、2026年10月だけで168件と、前年同月(8件)の21倍になりました。背景にあるのは AI のモデルの進化で、特にセーフガードを外して使えるオープンウェイトのモデルが、最先端の攻撃能力に並んだことです。
  • AI は、そのシステムにしか無い「固有の脆弱性」まで、自律的に見つけて攻撃できます。Web アプリの固有の脆弱性で多い認可・認証・その他のロジックの脆弱性は、AI を使わない DAST・SAST では見つけるのが難しいものでした。攻撃は「ばら撒き」から「1社ずつ」へ変わっています。
  • そのため、多くの会社には、網羅的な脆弱性診断より先に、攻撃者が侵害の目標を達成できるかを確かめるペネトレーションテストを行うことをおすすめします。攻撃が激しくなったことと、AI でペネトレーションテストを安く行えるようになったことが理由です。
  • 不正アクセス抜き打ちテストは、ドメインを手がかりに会社全体のインターネット公開資産を洗い出し、30日間のどこかで予告なく侵入を試みるサービスです。これからは、AI ペネトレーションテストを24時間365日の検証に広げ、ソースコードを使った脆弱性診断を高い頻度で回すことが重要です。

AI を悪用した不正アクセスが急増しています。この記事では、AI による攻撃が具体的に何をしているのかを整理したうえで、守る側の優先順位をどう変えるべきかと、弊社が提供を始めた「不正アクセス抜き打ちテスト」を紹介します。

なぜ、いま攻撃が急増しているのか

国内の Web システムからの情報漏洩は、前年同月比21倍
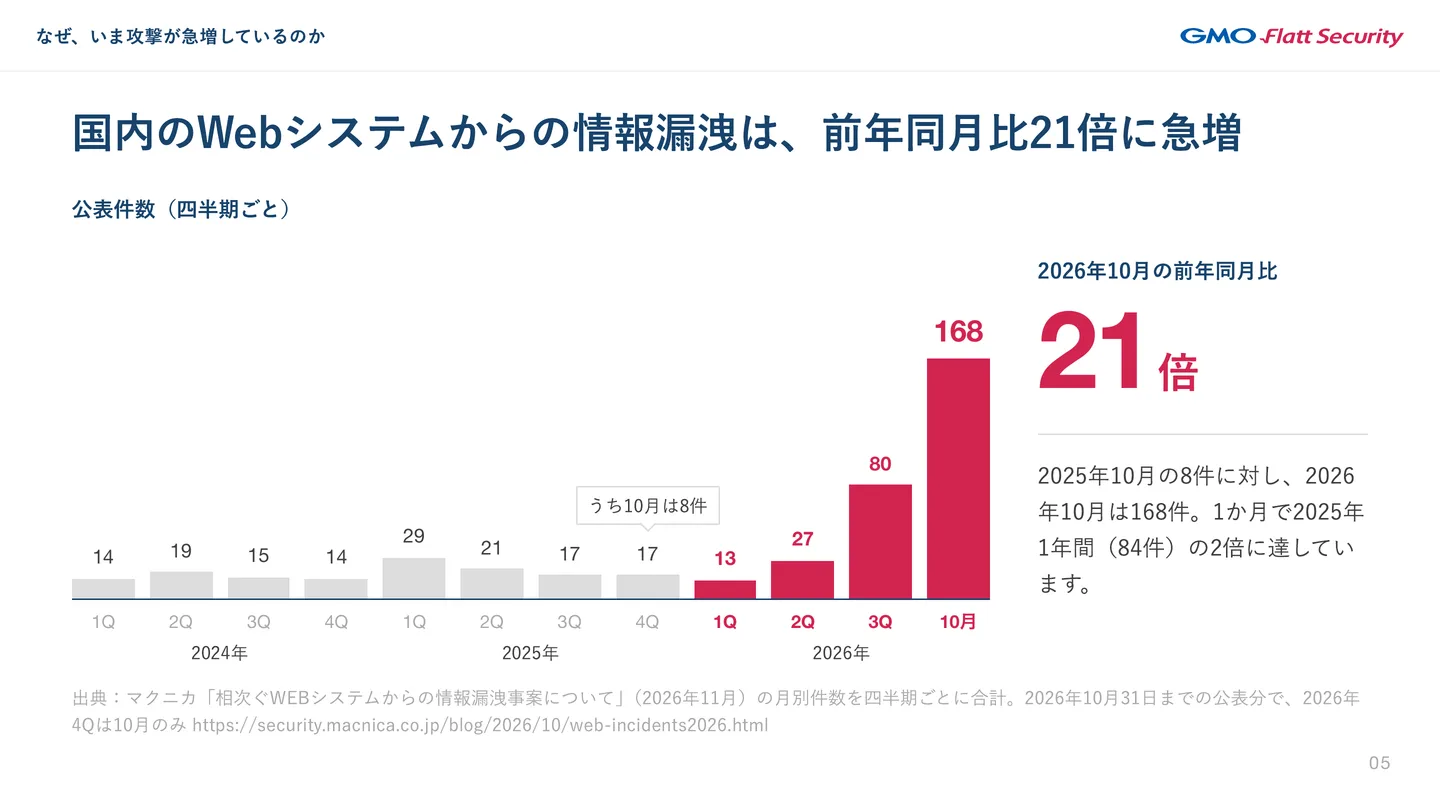
スライド 5: 国内のWebシステムからの情報漏洩は、前年同⽉⽐21倍に急増 公表件数(四半期ごと) 1Q 2Q 3Q 4Q 1Q 2Q 3Q 10⽉ 2024年 2025年 2026年10⽉の前年同⽉⽐ 21倍 2025年10⽉の8件に対し、2026 年10⽉は168件。1か⽉で2025年 1年間(84件)の2倍に達してい ます。 出典:マクニカ「相次ぐWEBシステムからの情報漏洩事案について」(2026年11⽉)の⽉別件数を四半期ごとに合計。2026年10⽉31⽇までの公表分で、2026年 4Qは10⽉のみhttps://security.macnica.co.jp/blog/2026/10/web-incidents2026.html 14 19 15 14 29 21 17 13 うち10⽉は8件 なぜ、いま攻撃が急増しているのか
国内のWebシステムからの情報漏洩は、前年同月比21倍に急増スライド 5

国内の Web システムからの情報漏洩が急増しています。株式会社マクニカが公開している公表件数を四半期ごとに合計すると、2025年は1年間で84件でしたが、2026年は第1四半期が13件、第2四半期が27件、第3四半期が80件と増え、10月だけで168件になりました。2025年10月の8件の21倍で、1か月で2025年の1年間の2倍に達しています。

能力の源泉は、ハーネスではなくモデル
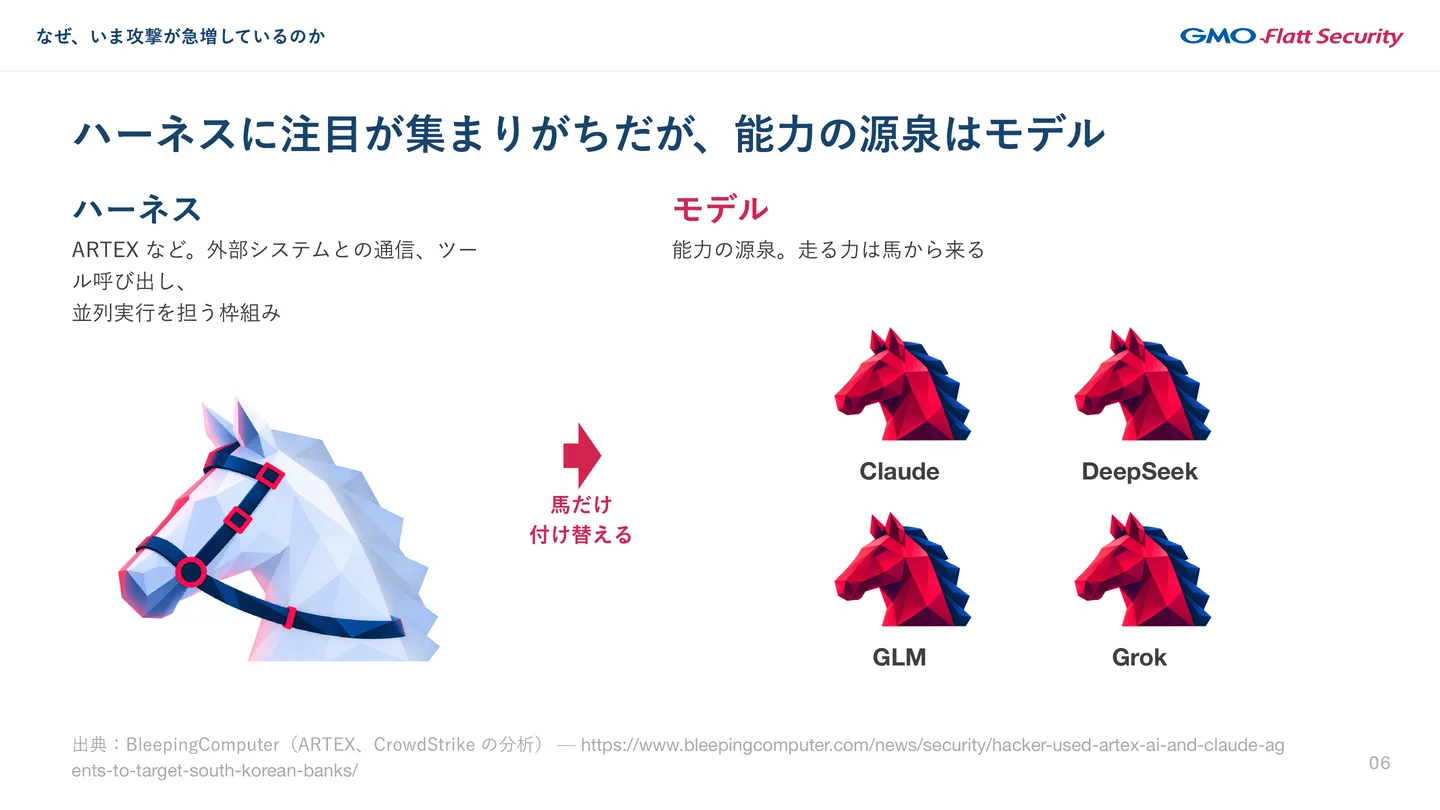
スライド 6: ハーネスに注⽬が集まりがちだが、能⼒の源泉はモデル ハーネス ARTEXなど。外部システムとの通信、ツー ル呼び出し、 並列実⾏を担う枠組み ⾺だけ 付け替える モデル 能⼒の源泉。⾛る⼒は⾺から来る Claude DeepSeek GLM Grok 出典:BleepingComputer(ARTEX、CrowdStrikeの分析)̶ https://www.bleepingcomputer.com/news/security/hacker-used-artex-ai-and-claude-ag ents-to-target-south-korean-banks/ 06 なぜ、いま攻撃が急増しているのか
ハーネスに注目が集まりがちだが、能力の源泉はモデルスライド 6

攻撃が急増している大きな要因の一つと考えられるのが AI です。AI による攻撃では、ARTEX のような、外部のシステムとの通信、ツールの呼び出し、並列の実行を担う枠組み(ハーネス)に注目が集まりがちです。しかし、能力の源泉はモデルのほうです。ハーネスを馬具、モデルを馬にたとえると、走る力を生むのは馬です。馬具はそのままに、Claude・DeepSeek・GLM・Grok といったモデルだけを付け替えられます。

セーフガードの弱いオープンウェイトのモデルが、最先端に並んだ
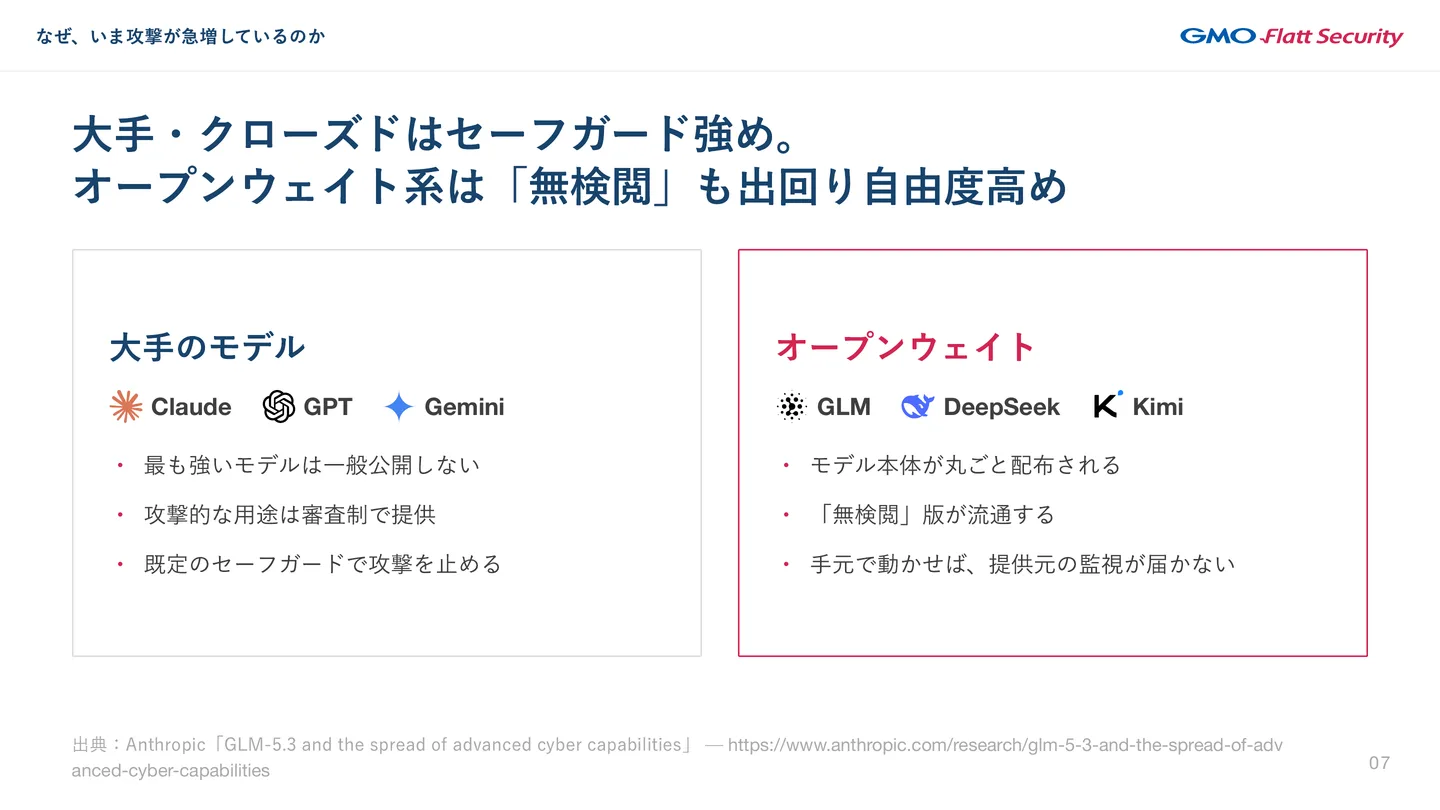
スライド 7: ⼤⼿・クローズドはセーフガード強め。 オープンウェイト系は「無検閲」も出回り⾃由度⾼め ⼤⼿のモデル Claude GPT Gemini ・ 最も強いモデルは⼀般公開しない ・ 攻撃的な⽤途は審査制で提供 ・ 既定のセーフガードで攻撃を⽌める オープンウェイト GLM DeepSeek Kimi ・ モデル本体が丸ごと配布される ・ 「無検閲」版が流通する ・ ⼿元で動かせば、提供元の監視が届かない 出典:Anthropic「GLM-5.3andthespreadofadvancedcybercapabilities」̶ https://www.anthropic.com/research/glm-5-3-and-the-spread-of-adv anced-cyber-capabilities 07 なぜ、いま攻撃が急増しているのか
大手・クローズドはセーフガード強め。オープンウェイト系は「無検閲」も出回り自由度高めスライド 7

Claude・GPT・Gemini のような大手のクローズドなモデルには、強めのセーフガードが付いています。セーフガードは、サイバー攻撃につながる使い方を、安全のために拒否する仕組みです。大手のモデルには、次の特徴があります。

  • 最も強いモデルは、一般には公開しない
  • 攻撃的な用途には、審査制で提供する
  • 既定のセーフガードで、攻撃を止める

一方、GLM・DeepSeek・Kimi のようなオープンウェイトのモデルは、モデルの本体が丸ごと配布されます。セーフガードが弱いことが多く、セーフガードを外した「無検閲」版も出回ります。手元で動かせば、提供元の監視も届きません。そのため、サイバーセキュリティに積極的に活用したい人にも、悪用したい人にも、オープンウェイトのモデルが好まれます。
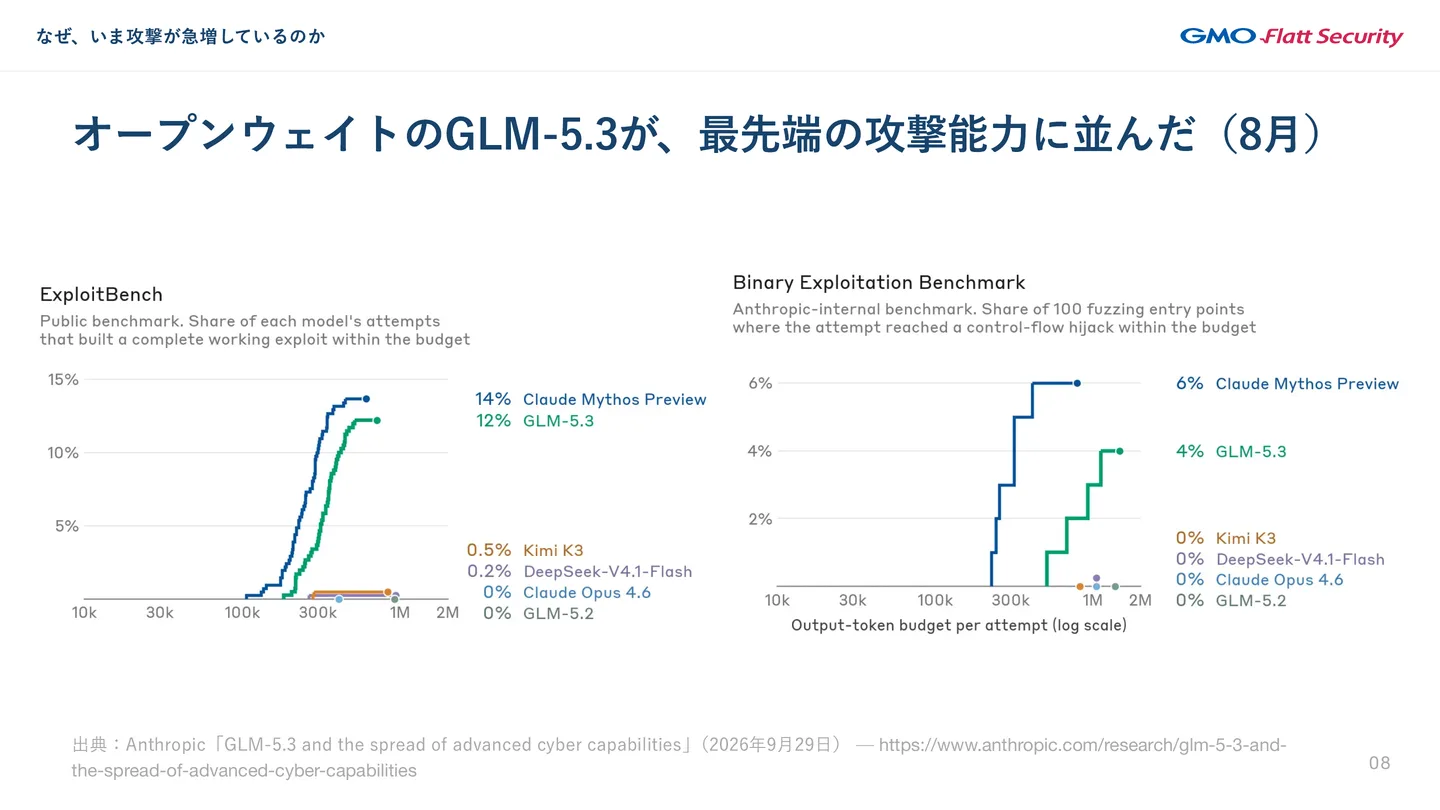
スライド 8: オープンウェイトのGLM-5.3が、最先端の攻撃能⼒に並んだ(8⽉) 出典:Anthropic「GLM-5.3andthespreadofadvancedcybercapabilities」(2026年9⽉29⽇)̶ https://www.anthropic.com/research/glm-5-3-and- the-spread-of-advanced-cyber-capabilities 08 なぜ、いま攻撃が急増しているのか
オープンウェイトのGLM-5.3が、最先端の攻撃能力に並んだ(8月)スライド 8

Anthropic が2026年9月29日に公開した分析によると、攻撃コードを作るベンチマークで、オープンウェイトの GLM-5.3 は、Claude Mythos Preview に近い結果を出しています(ExploitBench で Claude Mythos Preview の14%に対して12%、Anthropic の社内のベンチマークで6%に対して4%)。Claude Mythos Preview に近い攻撃の能力が、数か月のうちに、セーフガードを外せる形で、誰でも使える状態になったことになります。こうしたモデルの進化も、最近の攻撃の激化の一因と考えられます。

オープンウェイトのモデルは、すでに攻撃にも防御にも使われている
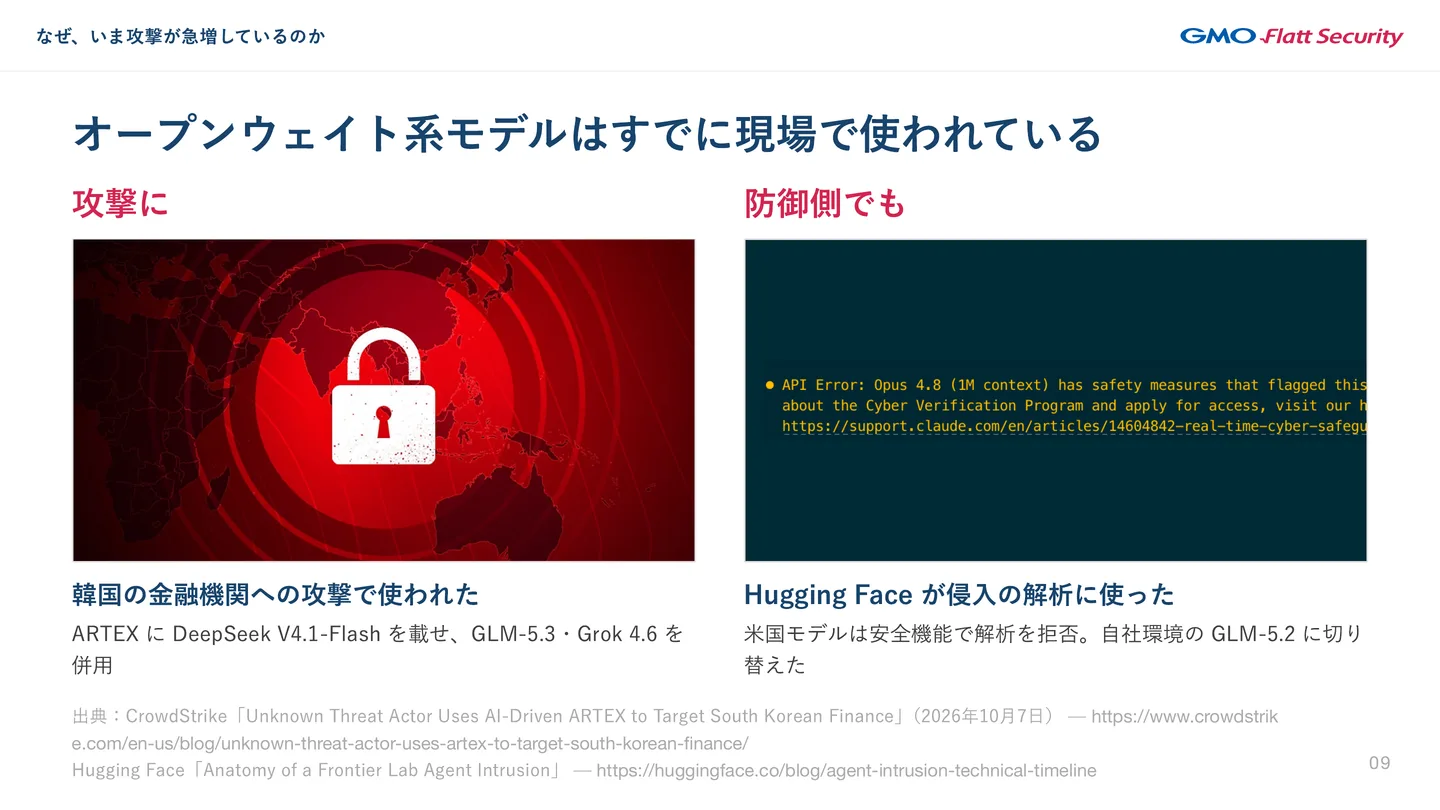
スライド 9: オープンウェイト系モデルはすでに現場で使われている 攻撃に 韓国の⾦融機関への攻撃で使われた ARTEXにDeepSeekV4.1-Flashを載せ、GLM-5.3・Grok4.6を 併⽤ 防御側でも HuggingFaceが侵⼊の解析に使った ⽶国モデルは安全機能で解析を拒否。⾃社環境のGLM-5.2に切り 替えた 出典:CrowdStrike「UnknownThreatActorUsesAI-DrivenARTEXtoTargetSouthKoreanFinance」(2026年10⽉7⽇)̶ https://www.crowdstrik e.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ HuggingFace「AnatomyofaFrontierLabAgentIntrusion」̶ https://huggingface.co/blog/agent-intrusion-technical-timeline 09 なぜ、いま攻撃が急増しているのか
オープンウェイト系モデルはすでに現場で使われているスライド 9

オープンウェイトのモデルは、すでに攻撃と防御の両方で使われています。CrowdStrike が2026年10月7日に報告した韓国の金融機関への攻撃では、攻撃者が ARTEX に DeepSeek V4.1-Flash を載せ、GLM-5.3 と Grok 4.6 も併用していました。防御の側では、Hugging Face が、侵入を受けたときの解析で米国のモデルに安全機能で解析を拒否されたため、自社の環境で動かす GLM-5.2 に切り替えています。

本来は世界を守るためのセーフガードですが、攻撃が激化する中で防御側が十分に AI を活用できないという逆効果も生んでいます。

守る側の「猶予」は、もう残っていない
スライド 10: 守る側の「猶予」は、少ないもう残っていない 出典:OpenAI「DefenseFactory」̶ https://openai.com/ja-JP/the-defense-factory/ 10 なぜ、いま攻撃が急増しているのか
守る側の「猶予」は、もう残っていないスライド 10

ここでいう猶予とは、攻撃される前に、守る側が脆弱性を見つけて直すための時間のことです。高い攻撃能力を持つモデルを誰でも使えるようになったことで、攻撃は速く、大規模になりました。OpenAI は「Defense Factory」と題したページで、防御側に残された猶予は少なくなっていると警告しています。実際には、猶予はもう残っていないと考えて備えるべき段階です。そのため同じページでは、守る側も、脆弱性を見つけて潰し、パッチを当てることを、自律的に継続して回す仕組みを持つべきだと提唱しています。

AI は、その会社固有の脆弱性まで突ける

「共通の脆弱性」と「固有の脆弱性」
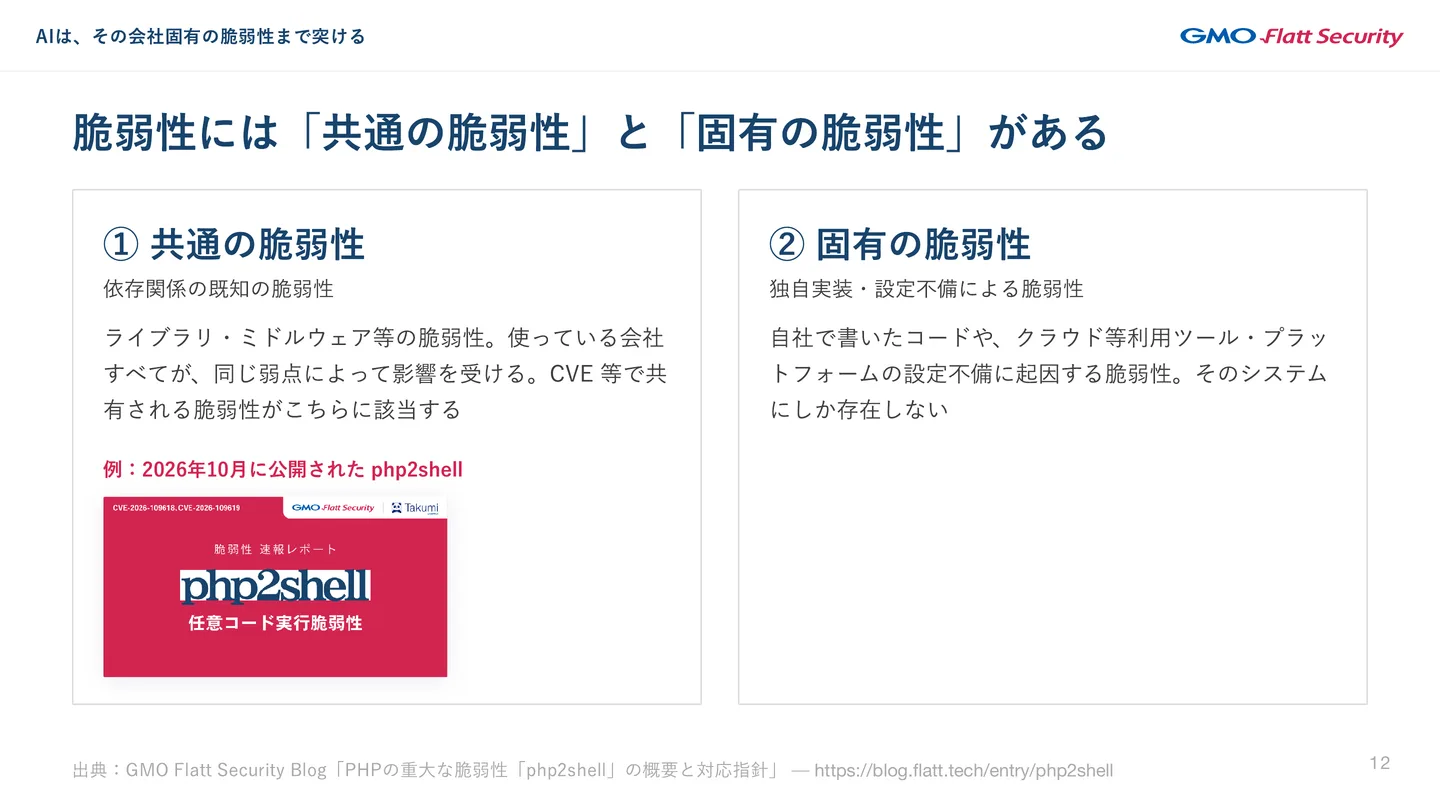
スライド 12: 脆弱性には「共通の脆弱性」と「固有の脆弱性」がある ①共通の脆弱性 依存関係の既知の脆弱性 ライブラリ・ミドルウェア等の脆弱性。使っている会社 すべてが、同じ弱点によって影響を受ける。CVE等で共 有される脆弱性がこちらに該当する 例:2026年10⽉に公開されたphp2shell ②固有の脆弱性 独⾃実装・設定不備による脆弱性 ⾃社で書いたコードや、クラウド等利⽤ツール・プラッ トフォームの設定不備に起因する脆弱性。そのシステム にしか存在しない 出典:GMOFlattSecurityBlog「PHPの重⼤な脆弱性「php2shell」の概要と対応指針」̶ https://blog.flatt.tech/entry/php2shell 12 AIは、その会社固有の脆弱性まで突ける
脆弱性には「共通の脆弱性」と「固有の脆弱性」があるスライド 12

AI が具体的にどう攻撃するのかを理解するには、まず脆弱性の種類を押さえておく必要があります。ソフトウェアにはバグがあり、そのうちセキュリティのリスクにつながるものを脆弱性と呼びます。脆弱性には、大きく2つの種類があります。

  • 共通の脆弱性: ライブラリやミドルウェアなど、多くのシステムで使われる部品の脆弱性です。使っている会社のすべてが、同じ弱点の影響を受けます。例は、2026年10月に公開された PHP の脆弱性「php2shell」です。PHP を使う多くのシステムが影響を受けるため、世界中で大きな問題になりました。こうした脆弱性は、CVE として「この製品にこの脆弱性があるので、パッチを当ててください」と広く告知されることもあります。裏を返せば、攻撃者にとっては突きやすい脆弱性です。
  • 固有の脆弱性: 自社で書いたコードや、クラウドなどの利用しているツール・プラットフォームの設定不備による脆弱性です。そのシステムにしか存在しません。

固有の脆弱性も、攻撃者にとって割に合うようになった
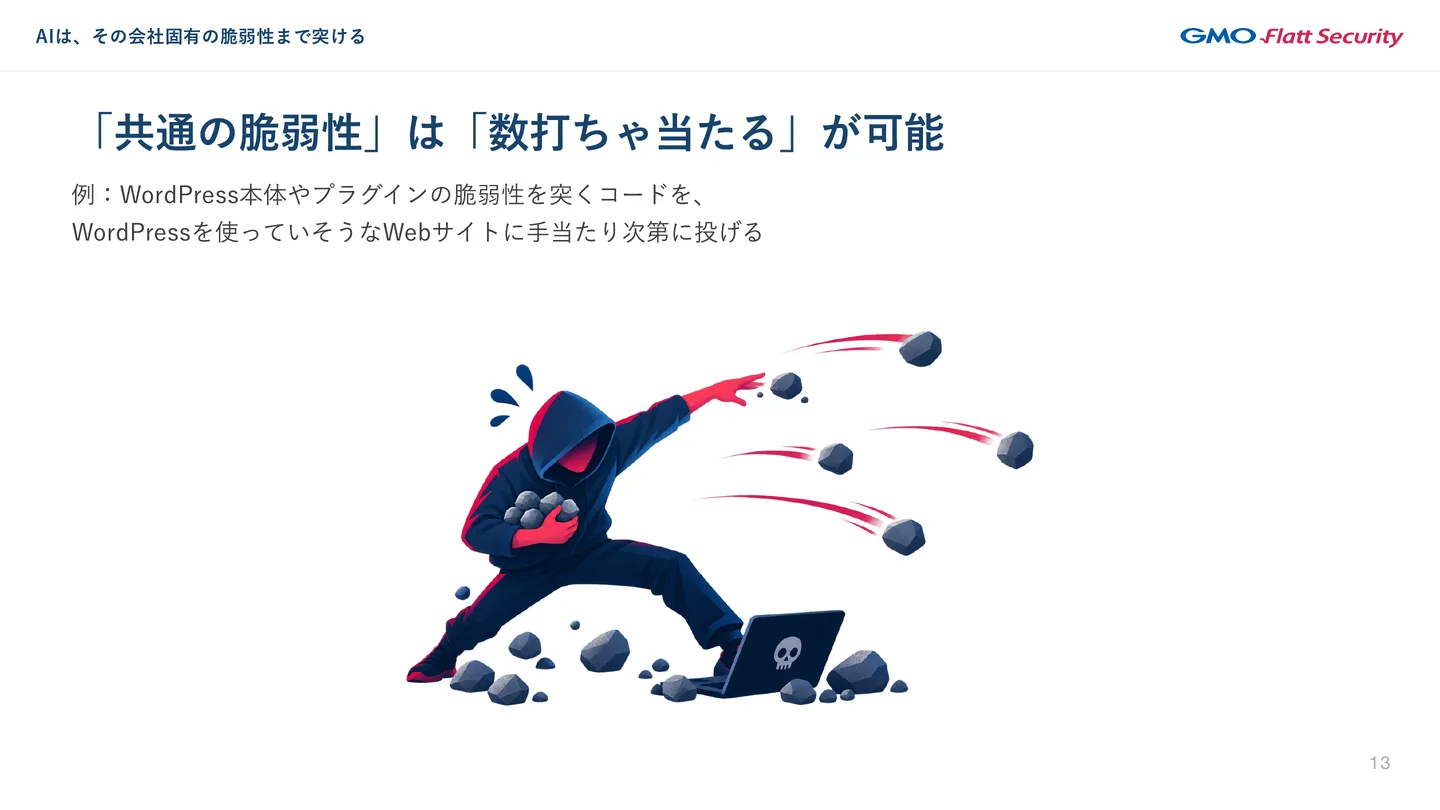
スライド 13: 「共通の脆弱性」は「数打ちゃ当たる」が可能 例:WordPress本体やプラグインの脆弱性を突くコードを、 WordPressを使っていそうなWebサイトに⼿当たり次第に投げる AIは、その会社固有の脆弱性まで突ける
「共通の脆弱性」は「数打ちゃ当たる」が可能スライド 13

共通の脆弱性は、相手を選ばずに数を打てば、どこかで当たります。たとえば、WordPress の本体やプラグインの脆弱性を突くコードを、WordPress を使っていそうな Web サイトに手当たり次第に投げれば、どこかに当たります。
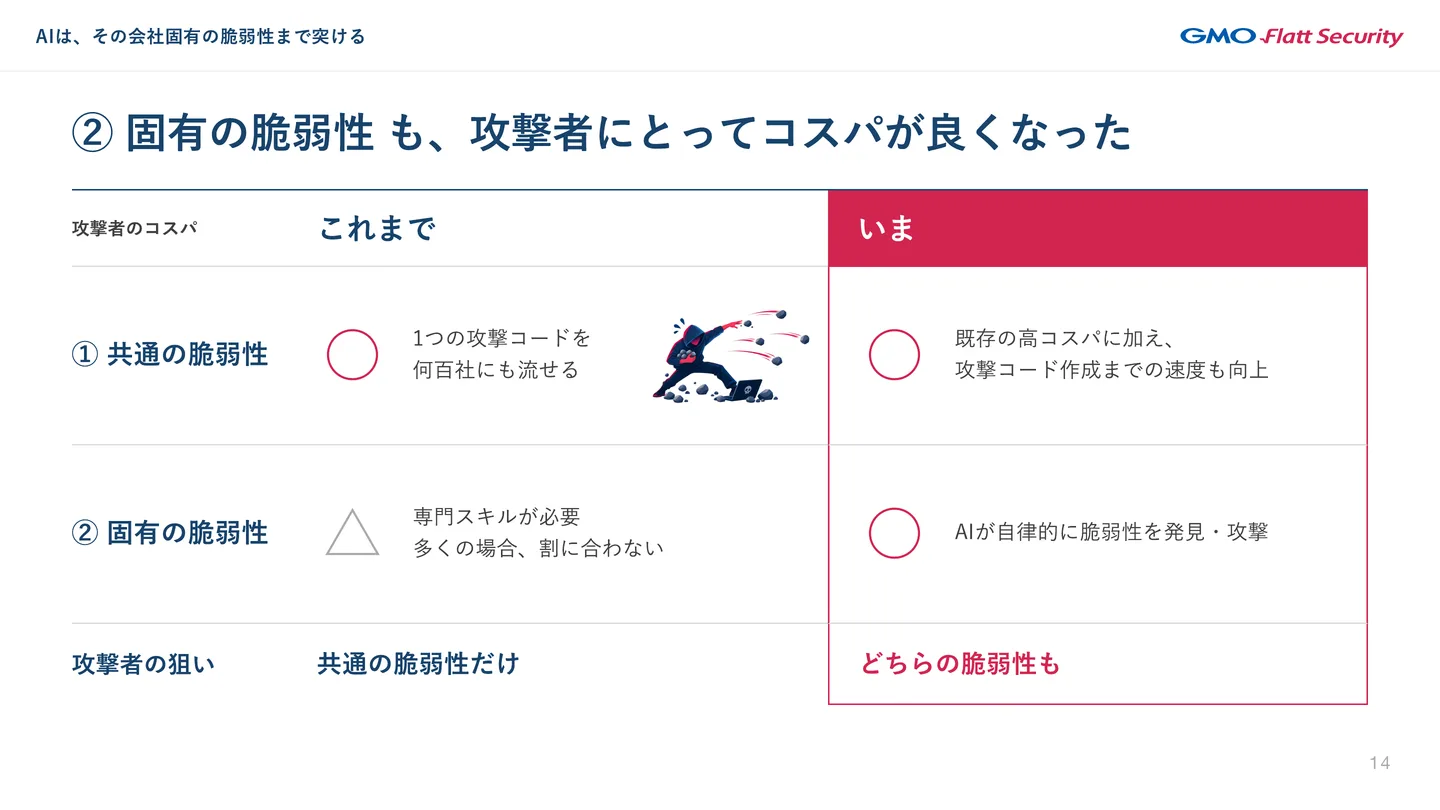
スライド 14: ②固有の脆弱性も、攻撃者にとってコスパが良くなった 攻撃者のコスパ これまで いま ①共通の脆弱性 ○ 1つの攻撃コードを 何百社にも流せる ○ 既存の⾼コスパに加え、 攻撃コード作成までの速度も向上 ②固有の脆弱性 △ 専⾨スキルが必要 多くの場合、割に合わない ○ AIが⾃律的に脆弱性を発⾒・攻撃 攻撃者の狙い 共通の脆弱性だけ どちらの脆弱性も AIは、その会社固有の脆弱性まで突ける
固有の脆弱性も、攻撃者にとってコスパが良くなったスライド 14

一方、固有の脆弱性を突くには、攻めのセキュリティの専門スキルが必要でした。そうしたスキルを持つ人は限られ、多くの場合は割に合いませんでした。AI の登場で、これが次のように変わりました。

  • 共通の脆弱性: もともと1つの攻撃コードを何百社にも流せて割に合ううえ、AI に攻撃コードを作らせられるので、攻撃を実行に移すまでの速度も上がりました。以前はパッチが出てから数日以内に当てればよかったものが、今はパッチの公開から数時間で攻撃が始まるので、急いで対処しなければなりません。
  • 固有の脆弱性: AI が自律的に脆弱性を見つけて攻撃できるので、割に合うようになりました。影響が大きいのは、こちらの変化です。

攻撃者の狙いは、共通の脆弱性だけから、どちらの脆弱性にも広がりました。ただし、AI は魔法を使っているわけではありません。これまで割に合わずにやらなかったことができるようになり、しかもそれが自動化された処理なので、いくらでも規模を広げられる。これが変化の本質です。
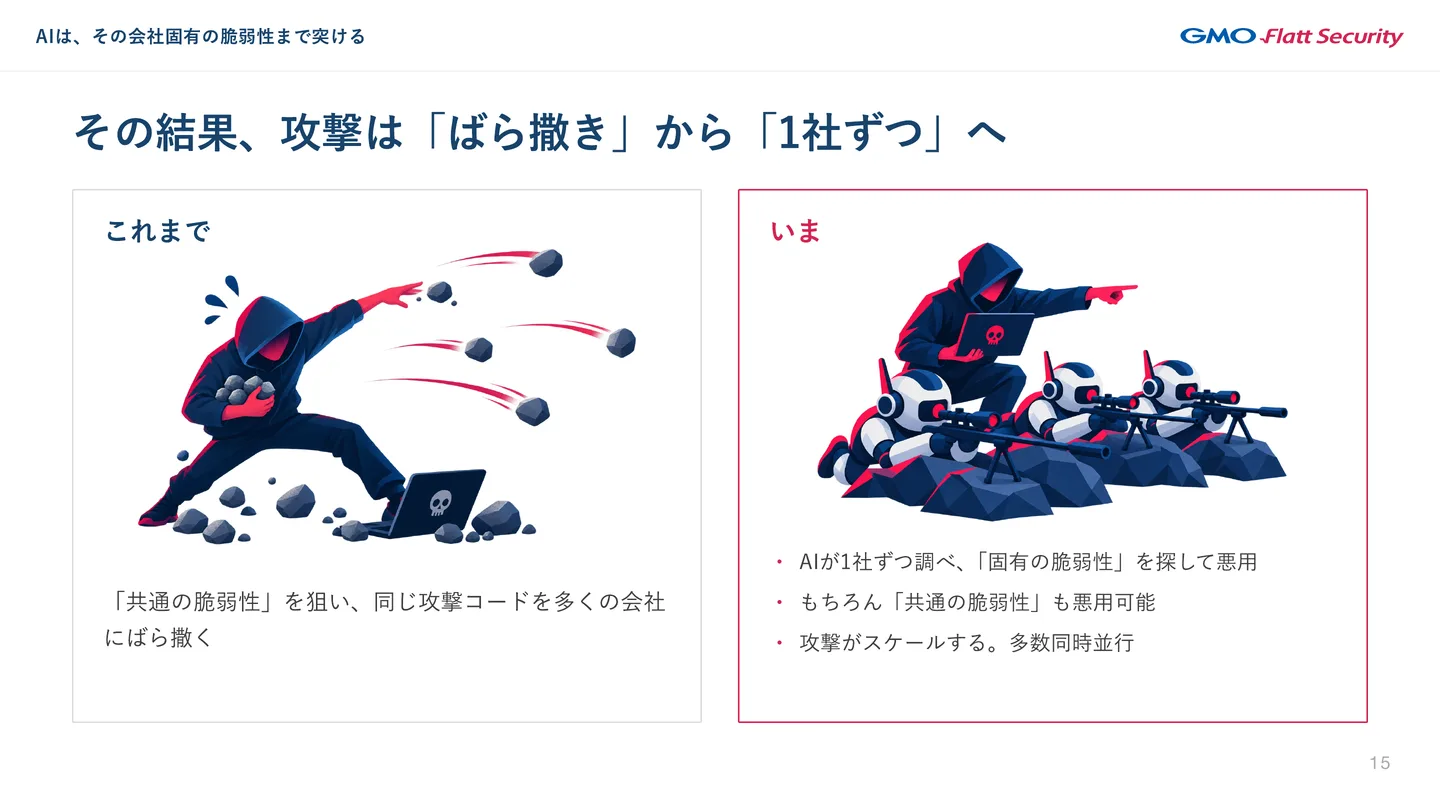
スライド 15: その結果、攻撃は「ばら撒き」から「1社ずつ」へ 「共通の脆弱性」を狙い、同じ攻撃コードを多くの会社 にばら撒く ・ AIが1社ずつ調べ、「固有の脆弱性」を探して悪⽤ ・ もちろん「共通の脆弱性」も悪⽤可能 ・ 攻撃がスケールする。多数同時並⾏ これまで いま AIは、その会社固有の脆弱性まで突ける
その結果、攻撃は「ばら撒き」から「1社ずつ」へスライド 15

その結果、攻撃は、同じ攻撃コードを多くの会社にばら撒くものから、AI が1社ずつ調べ、固有の脆弱性を探して悪用するものへ変わっています。手当たり次第に石を投げてどこかに当たればよいという攻撃から、1社ずつ狙いを定めて撃ち抜く攻撃への変化です。狙いが正確になって固有の脆弱性まで突けるようになったうえ、その攻撃を多数の会社に同時に並行して仕掛けられます。もちろん、共通の脆弱性も変わらず悪用できます。

Web アプリの固有の脆弱性で多いのは、認証・認可・ロジックの脆弱性
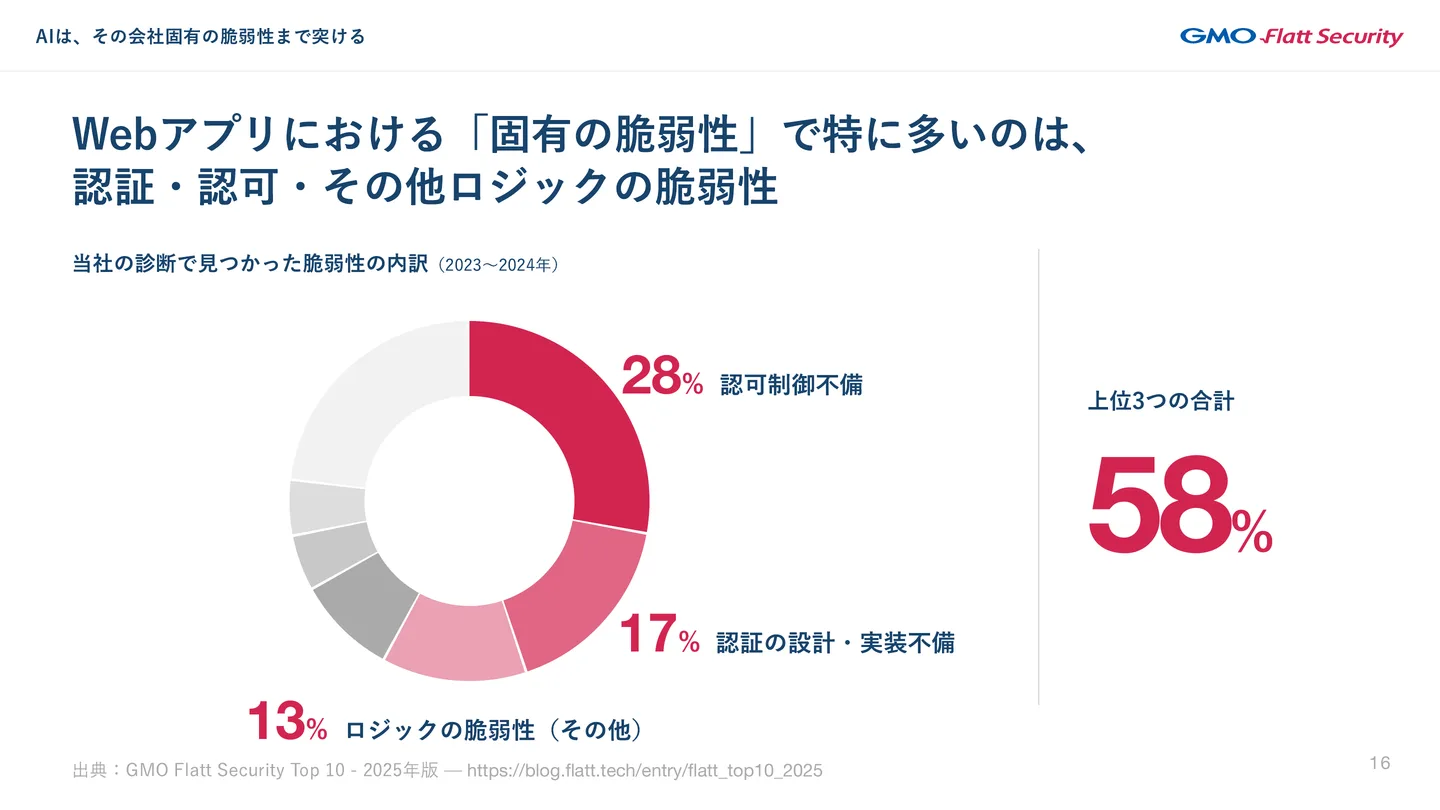
スライド 16: Webアプリにおける「固有の脆弱性」で特に多いのは、 認証・認可・その他ロジックの脆弱性 当社の診断で⾒つかった脆弱性の内訳(2023〜2024年) 上位3つの合計 58% 28% 認可制御不備 17% 認証の設計・実装不備 13% ロジックの脆弱性(その他) 出典:GMOFlattSecurityTop10-2025年版̶ https://blog.flatt.tech/entry/flatt_top10_2025 16 AIは、その会社固有の脆弱性まで突ける
Webアプリにおける「固有の脆弱性」で特に多いのは、認証・認可・その他ロジックの脆弱性スライド 16

インターネットに面していて最初の侵入口になりやすい Web アプリでは、固有の脆弱性の多くがロジックの脆弱性です。弊社の診断で2023〜2024年に見つかった脆弱性の内訳では、認可制御不備が28%、認証の設計・実装不備が17%、その他のロジックの脆弱性が13%で、上位3つで58%を占めます。AI が発達する以前の時期に、弊社のセキュリティエンジニアが見つけた脆弱性のデータです。

  • 認可制御不備: 本来の権限ではできない操作ができてしまう。たとえば、一般の社員の権限で、管理者に相当する操作ができる
  • 認証の不備: ログイン・ログアウトやパスワードのリセットなどの不備で、アカウントの乗っ取りにつながりやすい
  • その他のロジックの脆弱性: たとえば EC サイトで決済を迂回して、0円で物が買えてしまう

典型的で分かりやすい脆弱性はエコシステムの発展で減ってきていて、今残っているのは、こうしたロジックの脆弱性が多くなっています。

AI は、ロジックの脆弱性を見つけられる
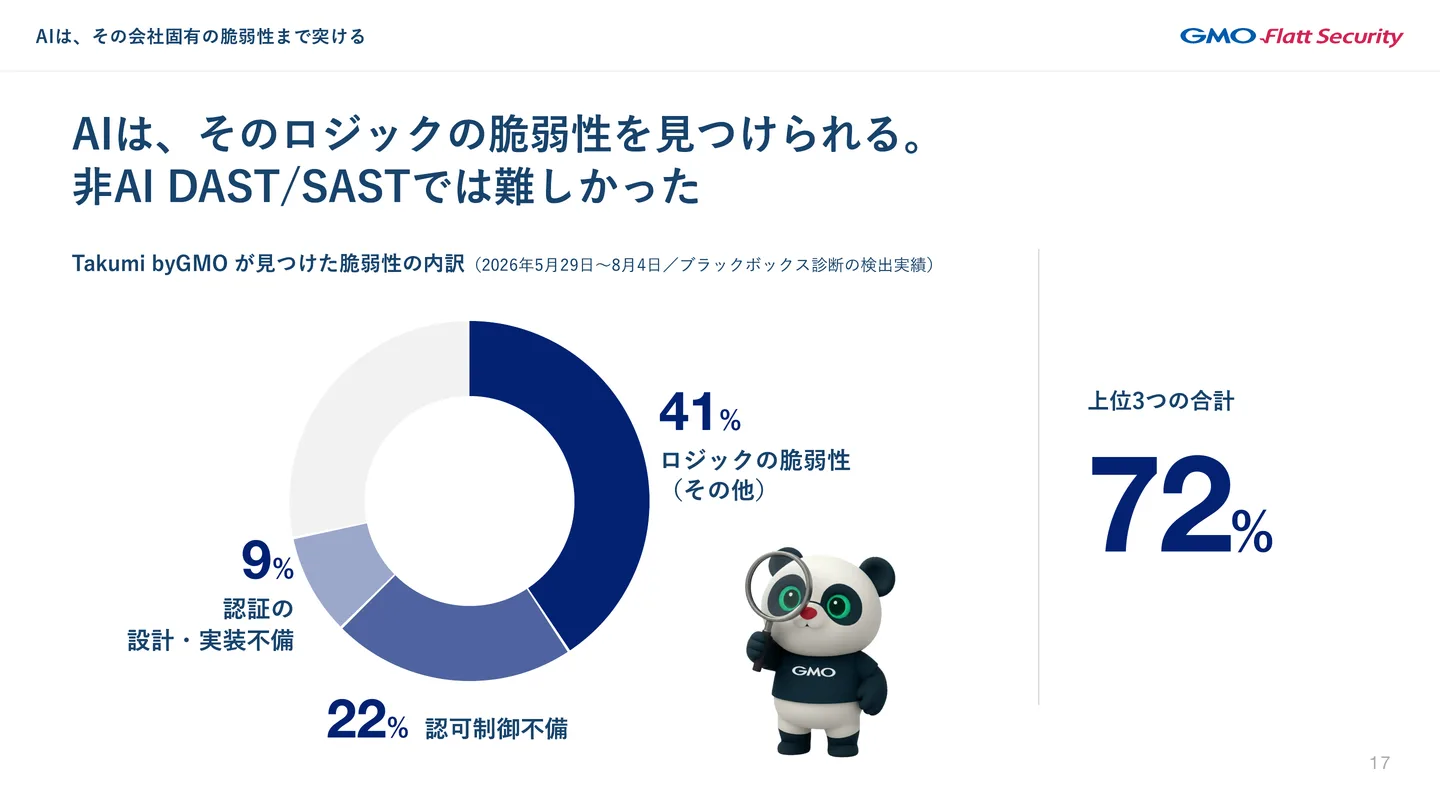
スライド 17: AIは、そのロジックの脆弱性を⾒つけられる。 ⾮AIDAST/SASTでは難しかった TakumibyGMOが⾒つけた脆弱性の内訳(2026年5⽉29⽇〜8⽉4⽇/ブラックボックス診断の検出実績) 上位3つの合計 72% 41% ロジックの脆弱性 (その他) 22% 認可制御不備 9% 認証の 設計・実装不備 AIは、その会社固有の脆弱性まで突ける
AIは、そのロジックの脆弱性を見つけられる。非AI DAST/SASTでは難しかったスライド 17

AI を使わない DAST や SAST のツールでは、ロジックの脆弱性は、ほとんど見つけられませんでした。AI のセキュリティツールは、ロジックの脆弱性まで見つけられます。これが、脆弱性診断の分野で AI が起こした大きな変化です。

弊社のセキュリティ AI エージェント Takumi byGMO が、2026年5月29日〜8月4日にブラックボックス診断で見つけた脆弱性の内訳では、その他のロジックの脆弱性が41%、認可制御不備が22%、認証の設計・実装不備が9%で、上位3つで72%を占めます。ソースコードを見ない、やや不利なやり方でも、この割合です。

ここで大事なのは、Takumi の性能そのものよりも、AI はロジックの脆弱性を見つけられるという、これまでの自動化されたセキュリティツールには無かったパラダイムシフトが起きたことです。Takumi にこれだけできるのなら、攻撃者が使う AI でも、ある程度はロジックの脆弱性を突けると考えられます。

Web アプリへの侵入の後も、プラットフォームを横断して攻撃する
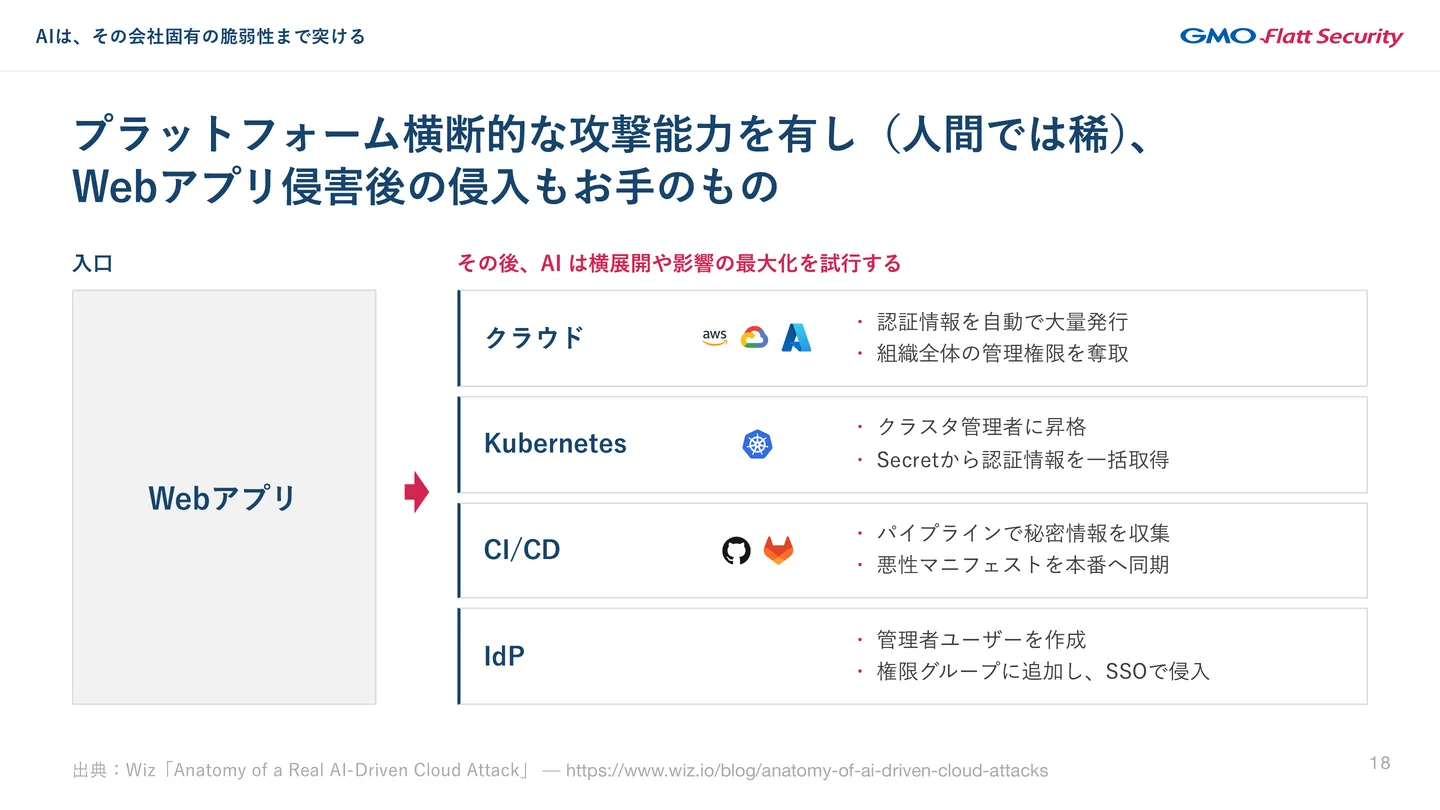
スライド 18: プラットフォーム横断的な攻撃能⼒を有し(⼈間では稀)、 Webアプリ侵害後の侵⼊もお⼿のもの ⼊⼝ Webアプリ その後、AIは横展開や影響の最⼤化を試⾏する クラウド ・ 認証情報を⾃動で⼤量発⾏ ・ 組織全体の管理権限を奪取 Kubernetes ・ クラスタ管理者に昇格 ・ Secretから認証情報を⼀括取得 CI/CD ・ パイプラインで秘密情報を収集 ・ 悪性マニフェストを本番へ同期 IdP ・ 管理者ユーザーを作成 ・ 権限グループに追加し、SSOで侵⼊ 出典:Wiz「AnatomyofaRealAI-DrivenCloudAttack」̶ https://www.wiz.io/blog/anatomy-of-ai-driven-cloud-attacks 18 AIは、その会社固有の脆弱性まで突ける
プラットフォーム横断的な攻撃能力を有し(人間では稀)、Webアプリ侵害後の侵入もお手のものスライド 18

Web アプリから最初の侵入に成功した後、侵害を広げるのも AI は得意です。Wiz の分析では、AI は Web アプリを入口にして、次のように横展開や影響の最大化を試みます。

  • クラウド: 認証情報を自動で大量に発行し、組織全体の管理権限を奪う
  • Kubernetes: クラスタの管理者に昇格し、Secret から認証情報を一括で取る
  • CI/CD: パイプラインで秘密情報を集め、悪性のマニフェストを本番へ同期する
  • IdP: 管理者のユーザーを作り、権限のグループに追加して、SSO で侵入する

これらすべてに精通したセキュリティエンジニアは、世の中ではまれです。人は Web アプリから入門して分野を広げていくことが多く、すべての分野のエキスパートになるのは簡単ではありません。AI にはそうしたキャリアの段階が無く、最初からさまざまなプラットフォームへの攻撃を並行して行えます。

専門家レベルの攻撃が、機械で増幅される
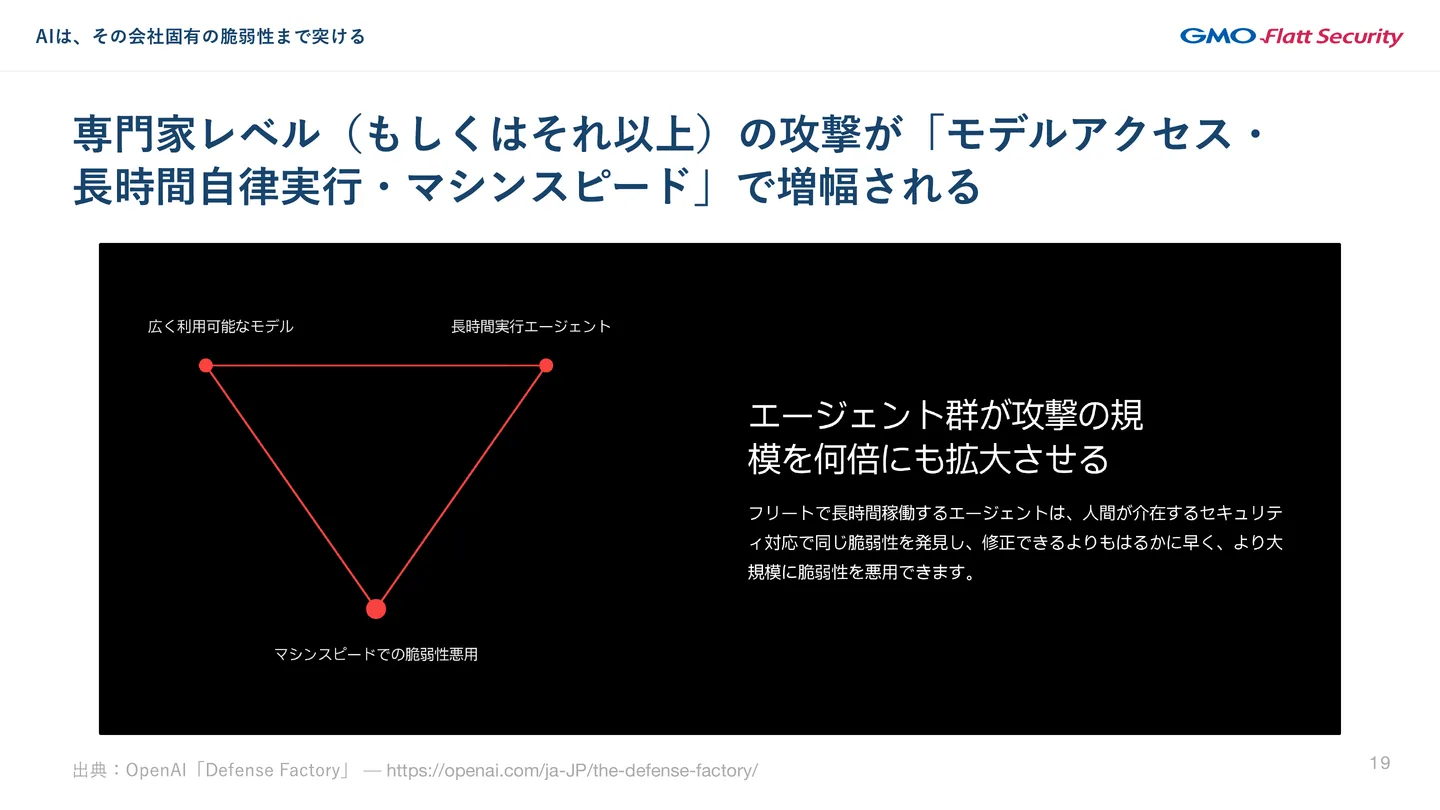
スライド 19: 専⾨家レベル(もしくはそれ以上)の攻撃が「モデルアクセス・ ⻑時間⾃律実⾏・マシンスピード」で増幅される 出典:OpenAI「DefenseFactory」̶ https://openai.com/ja-JP/the-defense-factory/ 19 AIは、その会社固有の脆弱性まで突ける
専門家レベル(もしくはそれ以上)の攻撃が「モデルアクセス・長時間自律実行・マシンスピード」で増幅されるスライド 19

まとめると、AI はロジックの脆弱性を突くような専門家レベルの攻撃をしていて、プラットフォームを横断できることを考えると、専門家以上と言えるかもしれません。その攻撃が、次の要素で増幅されます。

  • モデルへのアクセス: オープンウェイトのモデルに、誰でも簡単にアクセスできる
  • 長時間の自律実行: 眠る必要のある人と違い、長い時間、同時に並行して動ける
  • マシンスピード: 一つひとつの作業が、人の手より速い

守る側は、どう変わるべきか(今)

結論: 診断より先にペネトレーションテストを
スライド 21: 結論 多くの会社で ペンテストを診断より先に⾏う 優先順位への転換が推奨される 守る側は、どう変わるべきか
多くの会社でペンテストを診断より先に行う優先順位への転換が推奨されるスライド 21

結論から言うと、多くの会社には、脆弱性診断より先にペネトレーションテストを行うことをおすすめします。その理由は、両者の違いを押さえると分かります。

脆弱性診断とペネトレーションテストの違い
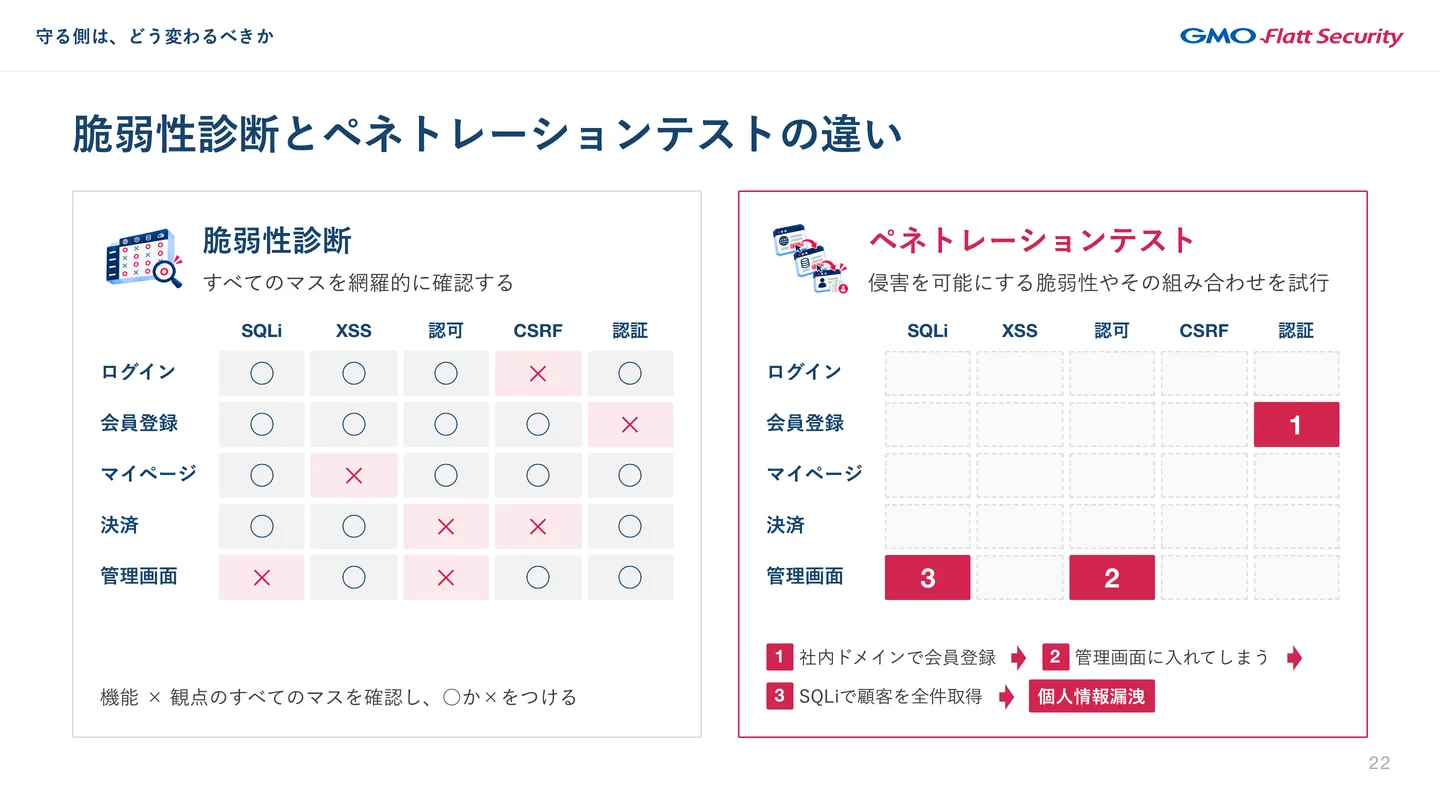
スライド 22: 脆弱性診断とペネトレーションテストの違い 脆弱性診断 すべてのマスを網羅的に確認する SQLi XSS 認可 CSRF 認証 ログイン ○ ○ ○ × ○ 会員登録 ○ ○ ○ ○ × マイページ ○ × ○ ○ ○ 決済 ○ ○ × × ○ 管理画⾯ × ○ × ○ ○ 機能×観点のすべてのマスを確認し、○か×をつける ペネトレーションテスト 侵害を可能にする脆弱性やその組み合わせを試⾏ SQLi XSS 認可 CSRF 認証 ログイン 会員登録 1 マイページ 決済 管理画⾯ 3 2 1 社内ドメインで会員登録 2 管理画⾯に⼊れてしまう 3 SQLiで顧客を全件取得 個⼈情報漏洩 守る側は、どう変わるべきか
脆弱性診断とペネトレーションテストの違いスライド 22

脆弱性診断は、1つのアプリケーションについて、縦に機能、横に脆弱性の観点を並べたマス(たとえば機能が5つ、観点が5つなら25マス)を網羅的に確認し、すべてのマスに○か×を付けます。アプリケーションが安全か、つまり出荷してよいかを判断するためのものです。リスクの高い脆弱性は出荷前に直し、リスクの低いものは組織の基準に沿って修正の優先度を下げる、といった判断に使えます。

ペネトレーションテストは、網羅的なチェックではなく、個人情報の漏洩のような特定の目標を達成できるかに絞ります。たとえば、社内のドメインで会員登録でき、そのアカウントで管理画面に入れてしまい、そこから SQL インジェクションで顧客の情報を全件取得できれば、個人情報の漏洩に至ります。このように3つの脆弱性をつなげて目標を達成した時点で、極端に言えば、25マスのうち残りの22マスは見ていません。見ていないマスがあることが、診断との大きな違いです。
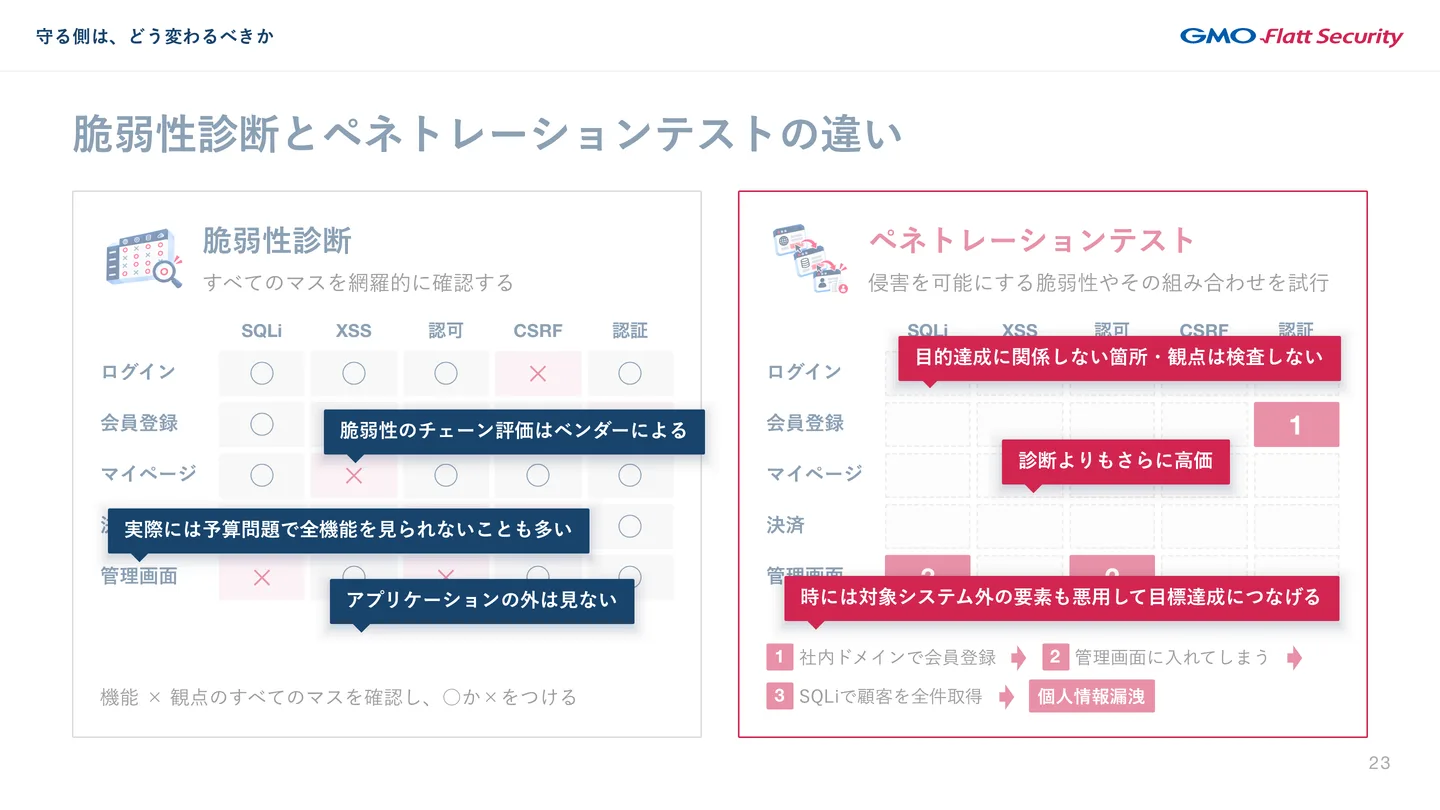
スライド 23: 脆弱性診断とペネトレーションテストの違い脆弱性診断 すべてのマスを網羅的に確認するSQLi XSS 認可 CSRF 認証 ログイン ○ ○ ○ × ○ 会員登録 ○ ○ ○ ○ × マイページ ○ × ○ ○ ○ 決済 ○ ○ × × ○ 管理画⾯ × ○ × ○ ○機能×観点のすべてのマスを確認し、○か×をつけるペネトレーションテスト 侵害を可能にする脆弱性やその組み合わせを試⾏SQLi XSS 認可 CSRF 認証 ログイン 会員登録 1 マイページ 決済 管理画⾯ 3 21 社内ドメインで会員登録 2 管理画⾯に⼊れてしまう 3 SQLiで顧客を全件取得 個⼈情報漏洩23 守る側は、どう変わるべきか 脆弱性のチェーン評価はベンダーによる アプリケーションの外は⾒ない 実際には予算問題で全機能を⾒られないことも多い 時には対象システム外の要素も悪⽤して⽬標達成につなげる ⽬的達成に関係しない箇所・観点は検査しない 診断よりもさらに⾼価
脆弱性診断とペネトレーションテストの違い(それぞれの特徴)スライド 23
  • 脆弱性診断: 脆弱性をつなげた評価をするかは、ベンダーによります。実際には、予算の問題ですべての機能を見られないことも多くあります。デモ環境のアプリケーションを単体で見るので、アプリケーションの外は見ません。
  • ペネトレーションテスト: 目的の達成に関係しない箇所・観点は検査しません。診断よりもさらに高価です。時には、対象のシステムの外の要素も悪用して、目標の達成につなげます。たとえばシナリオによっては、従業員にフィッシングを仕掛けて侵入することもあります。
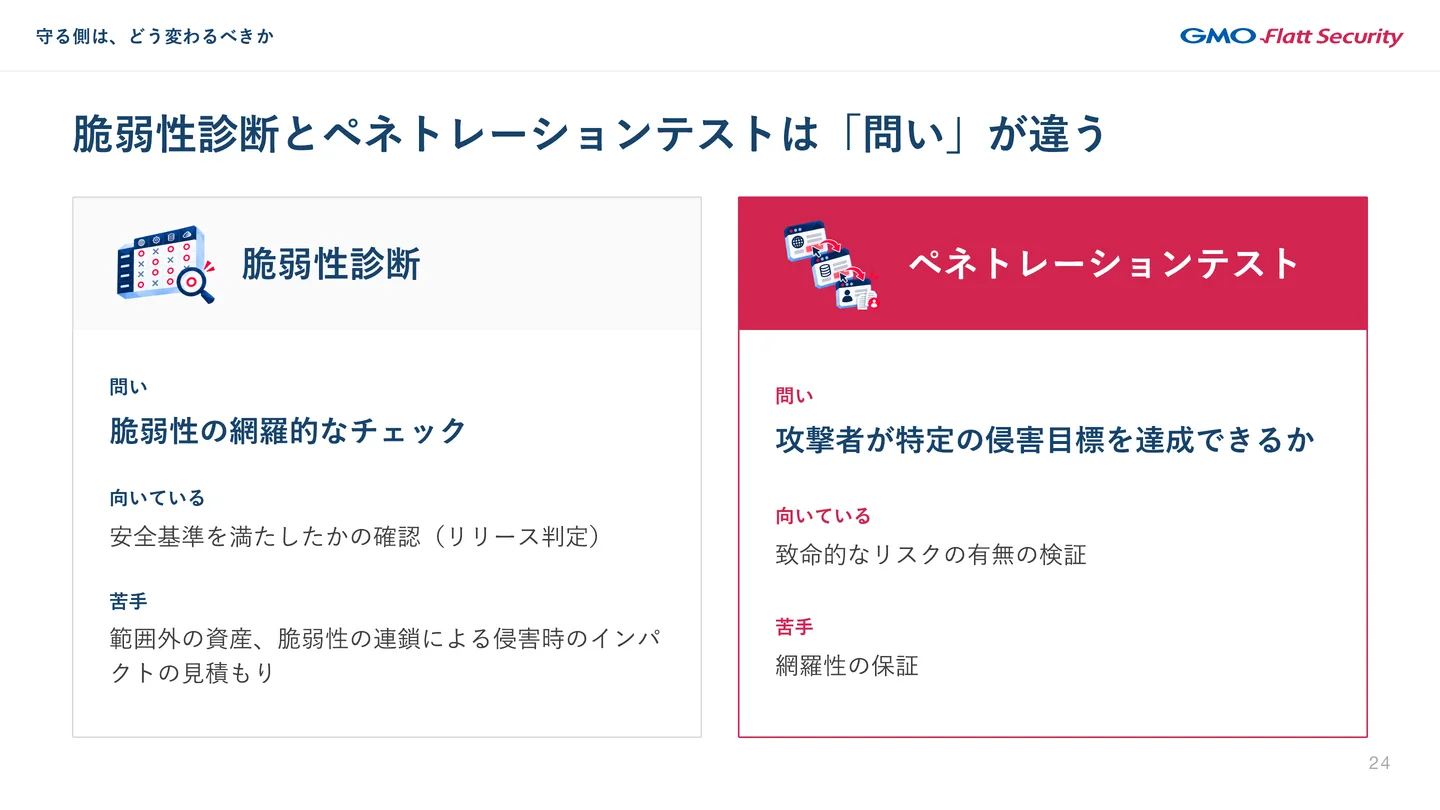
スライド 24: 脆弱性診断とペネトレーションテストは「問い」が違う 脆弱性診断 問い 脆弱性の網羅的なチェック 向いている 安全基準を満たしたかの確認(リリース判定) 苦⼿ 範囲外の資産、脆弱性の連鎖による侵害時のインパ クトの⾒積もり ペネトレーションテスト 問い 攻撃者が特定の侵害⽬標を達成できるか 向いている 致命的なリスクの有無の検証 苦⼿ 網羅性の保証 守る側は、どう変わるべきか
脆弱性診断とペネトレーションテストは「問い」が違うスライド 24
脆弱性診断 ペネトレーションテスト
問い 脆弱性の網羅的なチェック 攻撃者が特定の侵害目標を達成できるか
向いている 安全基準を満たしたかの確認(リリース判定) 致命的なリスクの有無の検証
苦手 範囲外の資産、脆弱性の連鎖による侵害時のインパクトの見積もり 網羅性の保証

これまでは「診断が先」、今は「ペネトレーションテストが先」

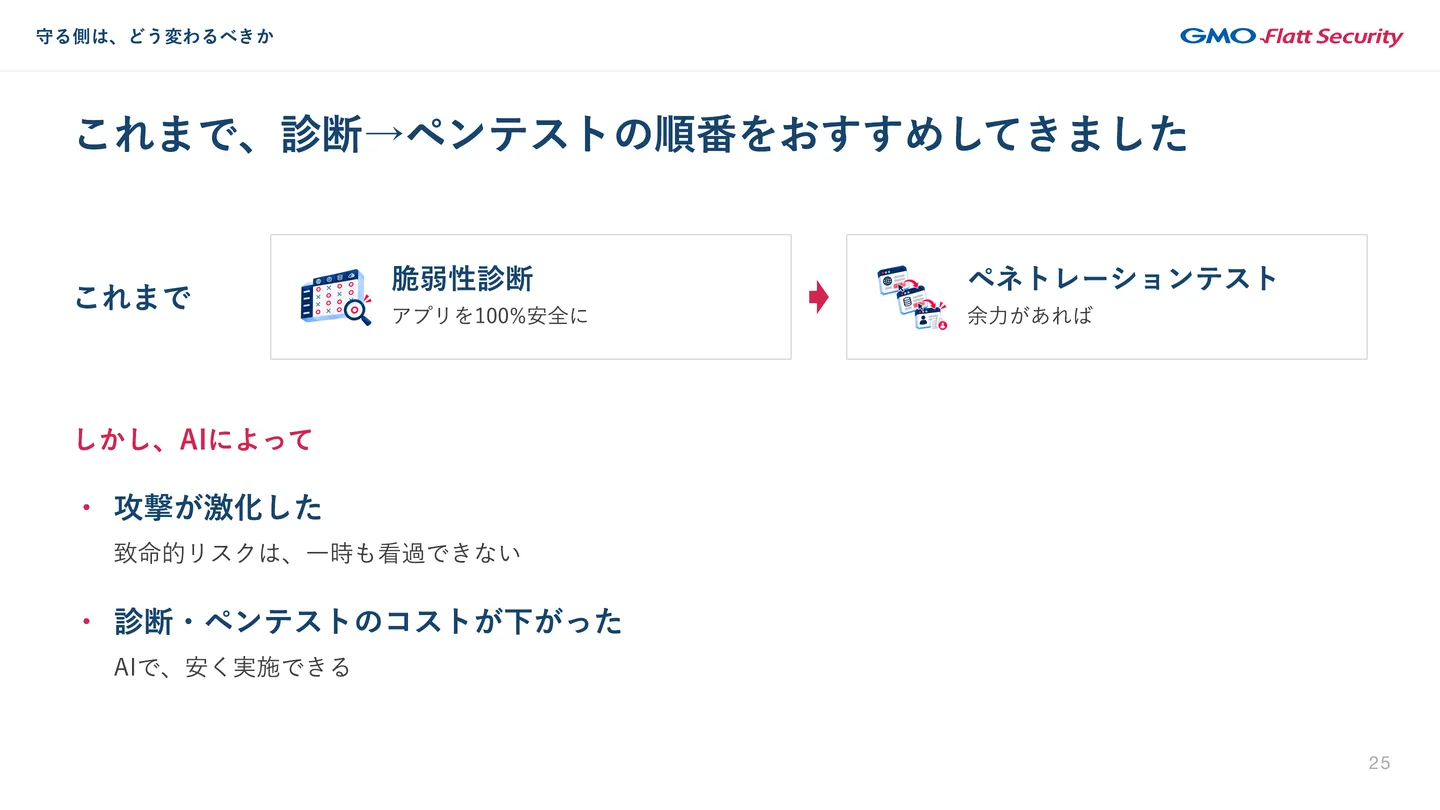
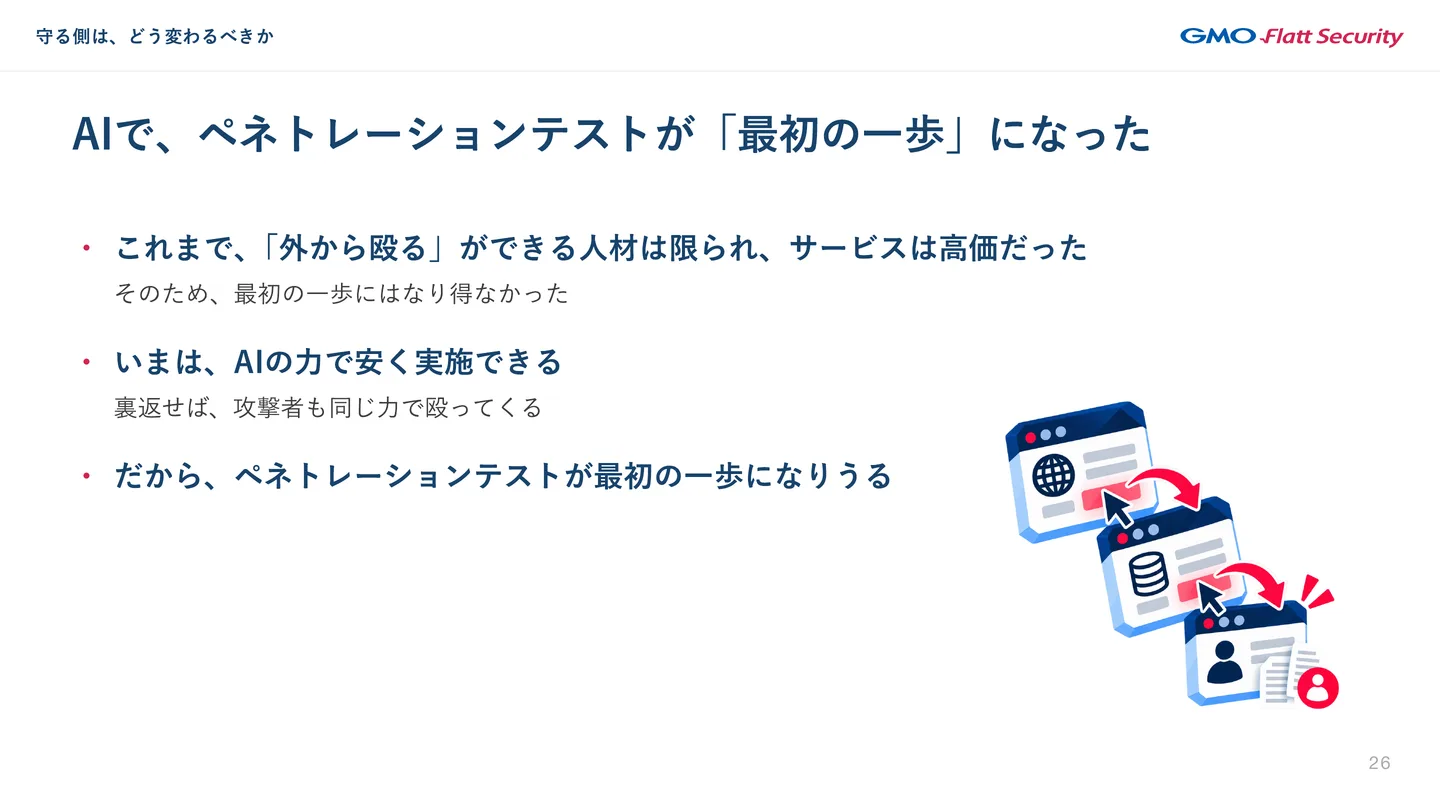
スライド 25: これまで、診断→ペンテストの順番をおすすめしてきました これまで 脆弱性診断 アプリを100%安全に ペネトレーションテスト 余⼒があれば しかし、AIによって ・ 攻撃が激化した 致命的リスクは、⼀時も看過できない ・ 診断・ペンテストのコストが下がった AIで、安く実施できる 守る側は、どう変わるべきか
これまで、診断→ペンテストの順番をおすすめしてきましたスライド 25

弊社はこれまで、まず各アプリの脆弱性診断で大小のリスクを把握して出荷を判断し、そのうえで余力があれば、想定外の要素や広い範囲のリスクを探す選択肢としてペネトレーションテストを、という順番をおすすめしてきました。外部から実際に攻撃を試せる人材は限られ、ペネトレーションテストは高価だったので、最初の一歩にはなりえなかったためです。しかし AI によって、次の2つが変わりました。

  • 攻撃が激しくなった: 不正アクセスは、運悪く狙われた一部の会社だけが受けるものではなくなり、どの会社もいつ狙われてもおかしくありません。致命的なリスクを、一時も放置できなくなりました。
  • 診断とペネトレーションテストのコストが下がった: AI で安く実施できるようになりました。弊社でも、従来は500万円からで提供していたペネトレーションテストを、200万円ほどまで下げられています。これは、攻撃者も同じように AI で安く攻撃できるということでもあります。
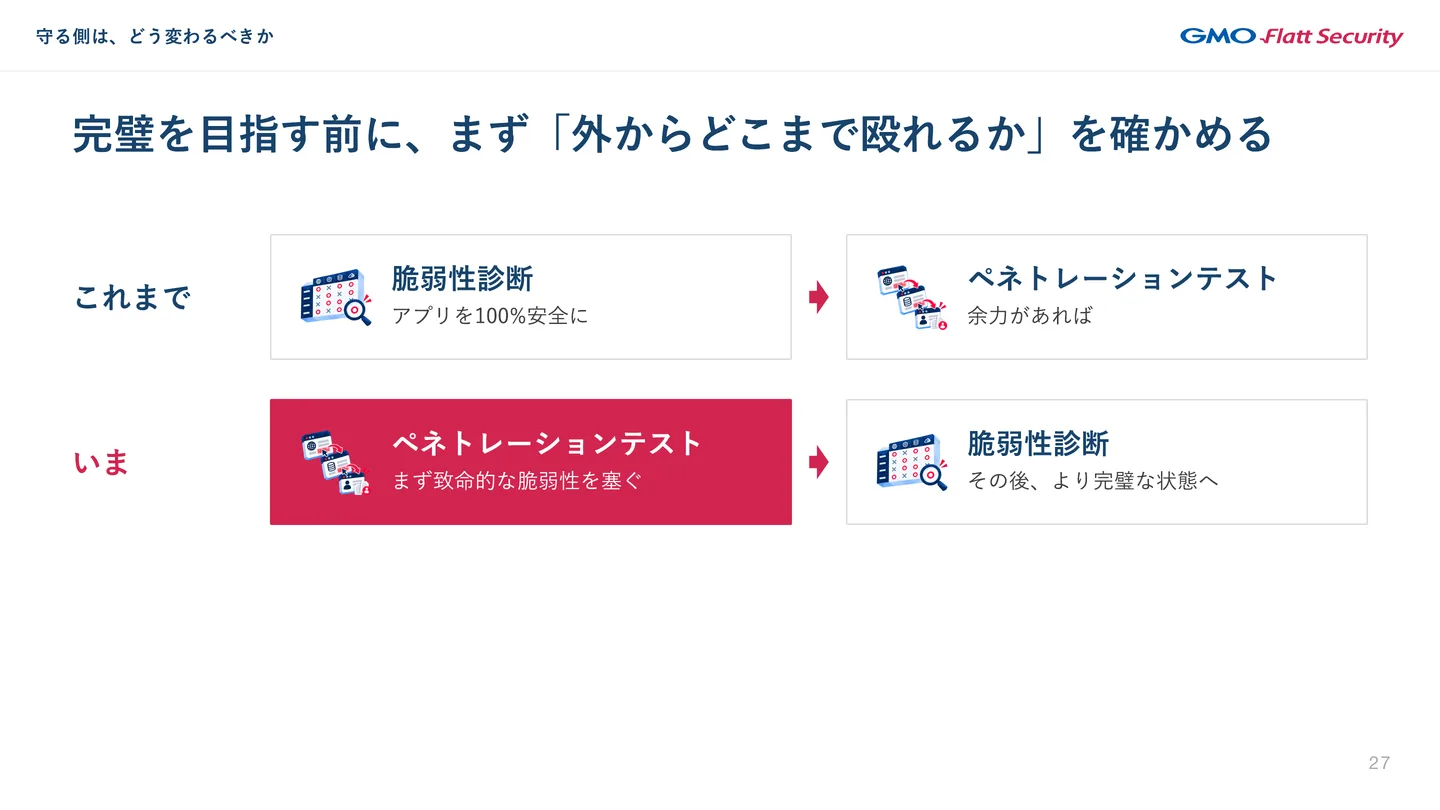
スライド 27: 完璧を⽬指す前に、まず「外からどこまで殴れるか」を確かめる これまで 脆弱性診断 アプリを100%安全に ペネトレーションテスト 余⼒があれば いま ペネトレーションテスト まず致命的な脆弱性を塞ぐ 脆弱性診断 その後、より完璧な状態へ 守る側は、どう変わるべきか
完璧を目指す前に、まず「外からどこまで殴れるか」を確かめるスライド 27

そこで弊社は、おすすめする順番を入れ替えました。まずペネトレーションテストで外部からどこまで侵入できるかを確かめて致命的な脆弱性を塞ぎ、その後に脆弱性診断でより完璧な状態を目指す、という順番です。すべての会社に当てはまるとは限りませんが、多くの会社にはこちらの順番が合っています。攻撃者はあらゆる面を狙ってくるので、外から見える範囲を広く、AI を活用して安くペネトレーションテストを行うことが必要です。

不正アクセス抜き打ちテスト

サービスの概要
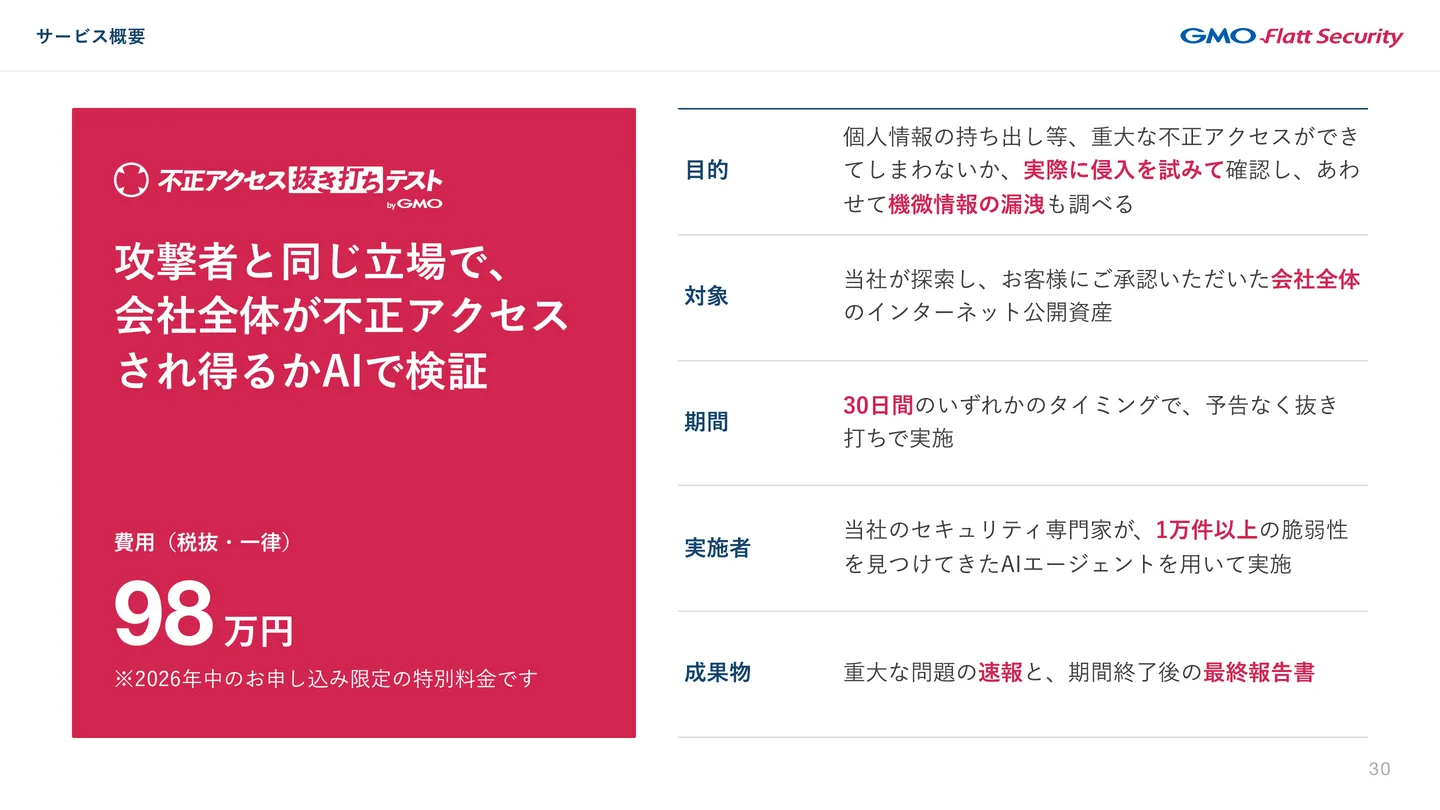
スライド 30: 攻撃者と同じ⽴場で、 会社全体が不正アクセス され得るかAIで検証 費⽤(税抜・⼀律) 98万円 ※2026年中のお申し込み限定の特別料⾦です ⽬的 個⼈情報の持ち出し等、重⼤な不正アクセスができ てしまわないか、実際に侵⼊を試みて確認し、あわ せて機微情報の漏洩も調べる 対象 当社が探索し、お客様にご承認いただいた会社全体 のインターネット公開資産 期間 30⽇間のいずれかのタイミングで、予告なく抜き 打ちで実施 実施者 当社のセキュリティ専⾨家が、1万件以上の脆弱性 を⾒つけてきたAIエージェントを⽤いて実施 成果物 重⼤な問題の速報と、期間終了後の最終報告書 サービス概要
サービス概要スライド 30

こうした考えから、弊社は「不正アクセス抜き打ちテスト」の提供を始めました。攻撃者と同じ立場で、会社全体が不正アクセスされうるかを AI で検証するサービスです。

  • 目的: 個人情報の持ち出しなど、重大な不正アクセスができてしまわないかを、実際に侵入を試みて確かめ、あわせて機微情報の漏洩も調べる
  • 対象: 弊社が探索し、お客様に承認いただいた、会社全体のインターネット公開資産
  • 期間: 30日間のいずれかのタイミングで、予告なく抜き打ちで実施する
  • 実施者: 弊社のセキュリティの専門家が、1万件以上の脆弱性を見つけてきた AI エージェントを用いて実施する
  • 成果物: 重大な問題の速報と、期間の終了後の最終報告書
  • 費用: 一律98万円(税抜。2026年中のお申し込みに限った特別料金)
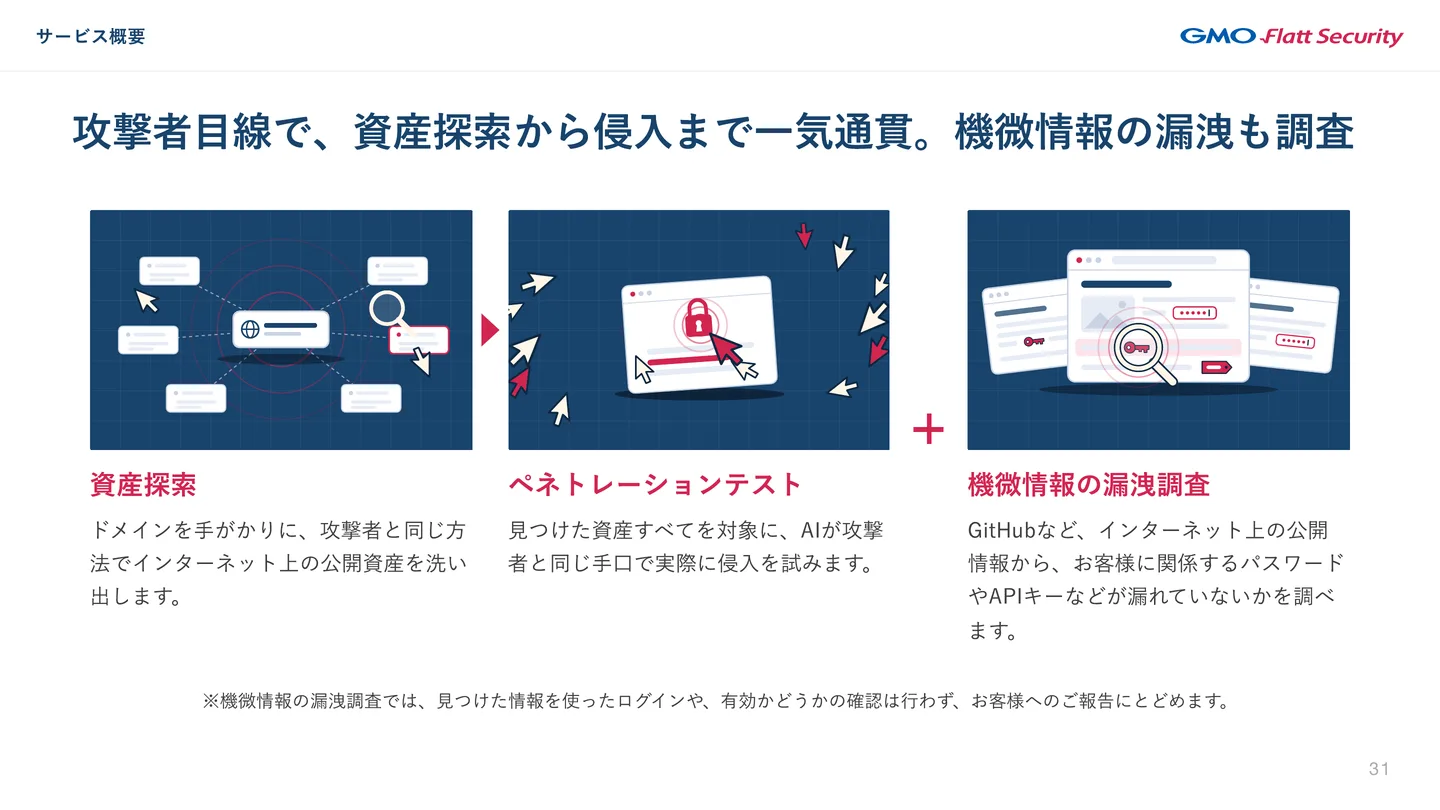
スライド 31: 攻撃者⽬線で、資産探索から侵⼊まで⼀気通貫。機微情報の漏洩も調査 ※機微情報の漏洩調査では、⾒つけた情報を使ったログインや、有効かどうかの確認は⾏わず、お客様へのご報告にとどめます。 資産探索 ドメインを⼿がかりに、攻撃者と同じ⽅ 法でインターネット上の公開資産を洗い 出します。 ペネトレーションテスト ⾒つけた資産すべてを対象に、AIが攻撃 者と同じ⼿⼝で実際に侵⼊を試みます。 機微情報の漏洩調査 GitHubなど、インターネット上の公開 情報から、お客様に関係するパスワード やAPIキーなどが漏れていないかを調べ ます。 サービス概要
攻撃者目線で、資産探索から侵入まで一気通貫。機微情報の漏洩も調査スライド 31
  • 資産探索: ドメインを手がかりに、攻撃者と同じ方法で、インターネット上の公開資産を洗い出します。セキュリティの業界で ASM(Attack Surface Management)と呼ばれるものに当たります。
  • ペネトレーションテスト: 見つけた資産すべてを対象に、AI が攻撃者と同じ手口で、実際に侵入を試みます。
  • 機微情報の漏洩調査: GitHub など、インターネット上の公開情報から、お客様に関係するパスワードや API キーなどが漏れていないかを調べます。

資産を洗い出すところからペネトレーションテストまでを一気通貫で、しかも AI で行う点が要です。見つけた機微情報は、見つかった場所とあわせてお客様に報告します。

一般的な脆弱性診断との違い
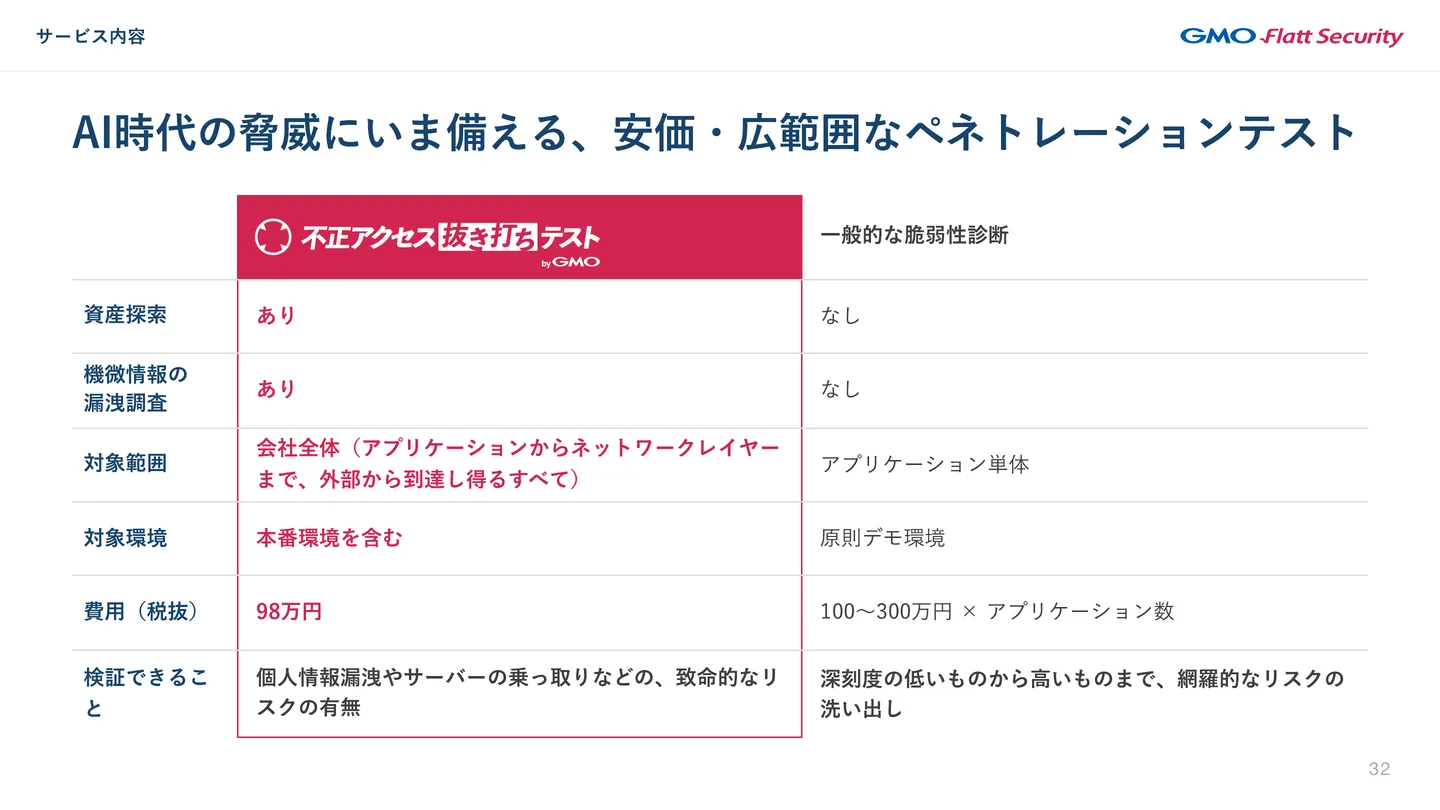
スライド 32: AI時代の脅威にいま備える、安価・広範囲なペネトレーションテスト ⼀般的な脆弱性診断 資産探索 なしあり 機微情報の 漏洩調査 なしあり 対象範囲 アプリケーション単体 会社全体(アプリケーションからネットワークレイヤー まで、外部から到達し得るすべて) 対象環境 原則デモ環境本番環境を含む 費⽤(税抜) 100〜300万円×アプリケーション数98万円 検証できるこ と 深刻度の低いものから⾼いものまで、網羅的なリスクの 洗い出し 個⼈情報漏洩やサーバーの乗っ取りなどの、致命的なリ スクの有無 サービス内容
AI時代の脅威にいま備える、安価・広範囲なペネトレーションテストスライド 32
不正アクセス抜き打ちテスト 一般的な脆弱性診断
資産探索 あり なし
機微情報の漏洩調査 あり なし
対象範囲 会社全体(アプリケーションからネットワークレイヤーまで、外部から到達しうるすべて) アプリケーション単体
対象環境 本番環境を含む 原則デモ環境
費用(税抜) 98万円 100〜300万円 × アプリケーション数
検証できること 個人情報漏洩やサーバーの乗っ取りなどの、致命的なリスクの有無 深刻度の低いものから高いものまで、網羅的なリスクの洗い出し

表の最後の行の「検証できること」は、どちらが優れているかではなく違いです。抜き打ちテストは、広く言えばペネトレーションテストなので、致命的なリスクの有無を検証するものです。網羅的に見るのは、脆弱性診断のほうです。

本番環境も対象にする

対象の環境には、本番環境とデモ環境の両方のドメインを含めます。本番環境を含める理由は2つです。

  • 攻撃者は本番環境を遠慮なく狙ってくる
  • デモ環境と本番環境の差分は、気づかないうちに積み上がっていて、そこにリスクが潜んでいることがある

弊社は本番環境を細心の注意を払って検査していて、過去に本番環境にクリティカルな影響を与えてしまった事案はありません。ただし、影響が出る可能性を100%否定はできないので、実施の前に了承をいただきます(後述)。

費用

費用を一律98万円にできた理由は3つです。

  • AI によってコストが下がったこと
  • 2026年中のお申し込みに限った特別料金であること
  • 完全に定型で提供していること。進め方や範囲のカスタマイズは基本的に無く、契約書も弊社のひな形を使う。需要が高まっている中で、1社でも多くの会社に届けるための形です

進め方
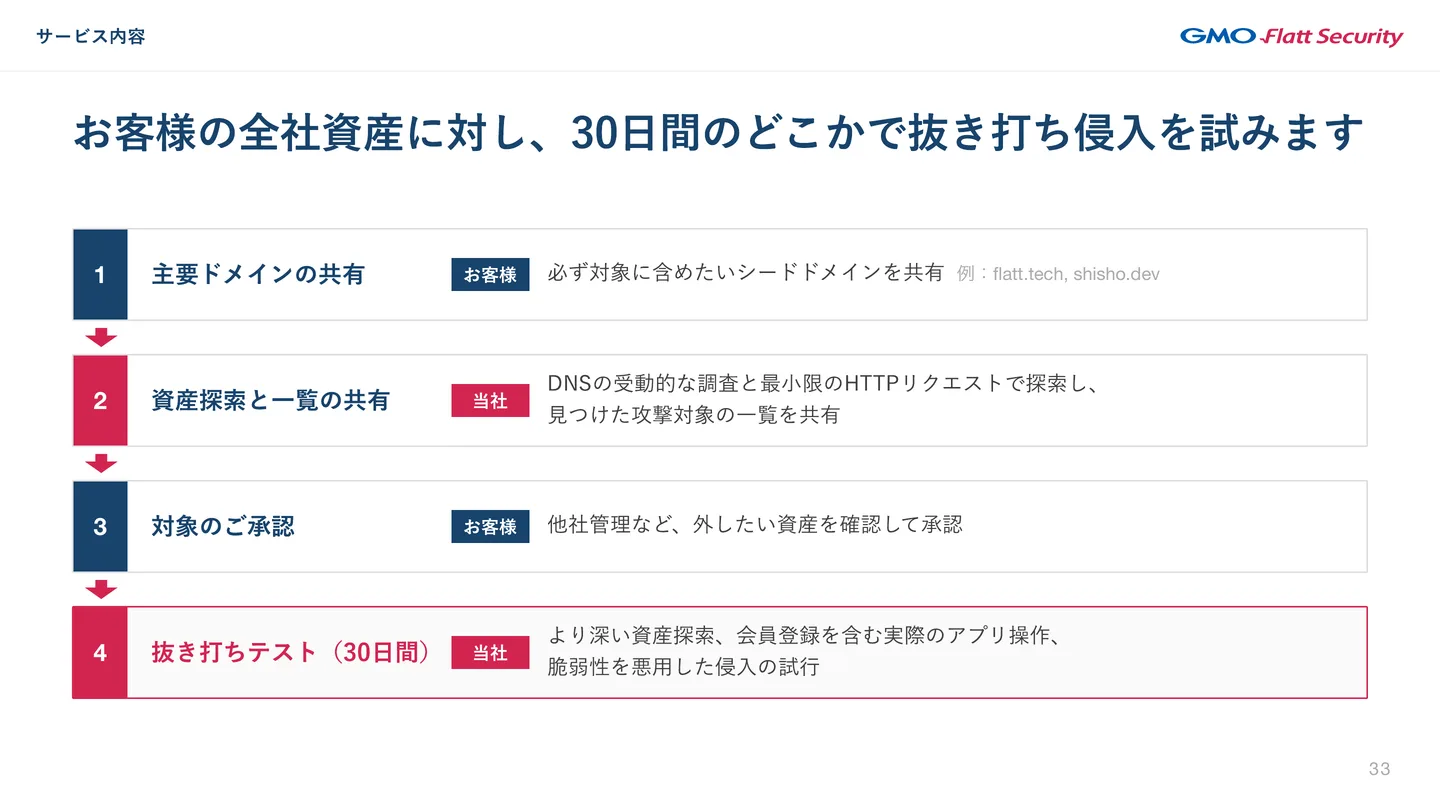
スライド 33: お客様の全社資産に対し、30⽇間のどこかで抜き打ち侵⼊を試みます 1 お客様主要ドメインの共有 必ず対象に含めたいシードドメインを共有 例:flatt.tech, shisho.dev 2 当社資産探索と⼀覧の共有 DNSの受動的な調査と最⼩限のHTTPリクエストで探索し、 ⾒つけた攻撃対象の⼀覧を共有 3 お客様対象のご承認 他社管理など、外したい資産を確認して承認 4 当社抜き打ちテスト(30⽇間) より深い資産探索、会員登録を含む実際のアプリ操作、 脆弱性を悪⽤した侵⼊の試⾏ サービス内容
お客様の全社資産に対し、30日間のどこかで抜き打ち侵入を試みますスライド 33
  1. 主要なドメインの共有(お客様): 必ず対象に含めたいシードドメインを共有します(例: flatt.tech、shisho.dev)。思いつく範囲で構いません。ASM のツールを使っていれば、そこから書き出したものでも構いません。
  2. 資産探索と一覧の共有(弊社): DNS の受動的な調査と最小限の HTTP リクエストで探索し、見つけた攻撃対象の一覧を共有します。
  3. 対象の承認(お客様): 他社が管理しているものなど、外したい資産を確かめて承認します。
  4. 抜き打ちテスト(30日間)(弊社): より深い資産探索、会員登録を含む実際のアプリの操作、脆弱性を悪用した侵入の試行を行います。
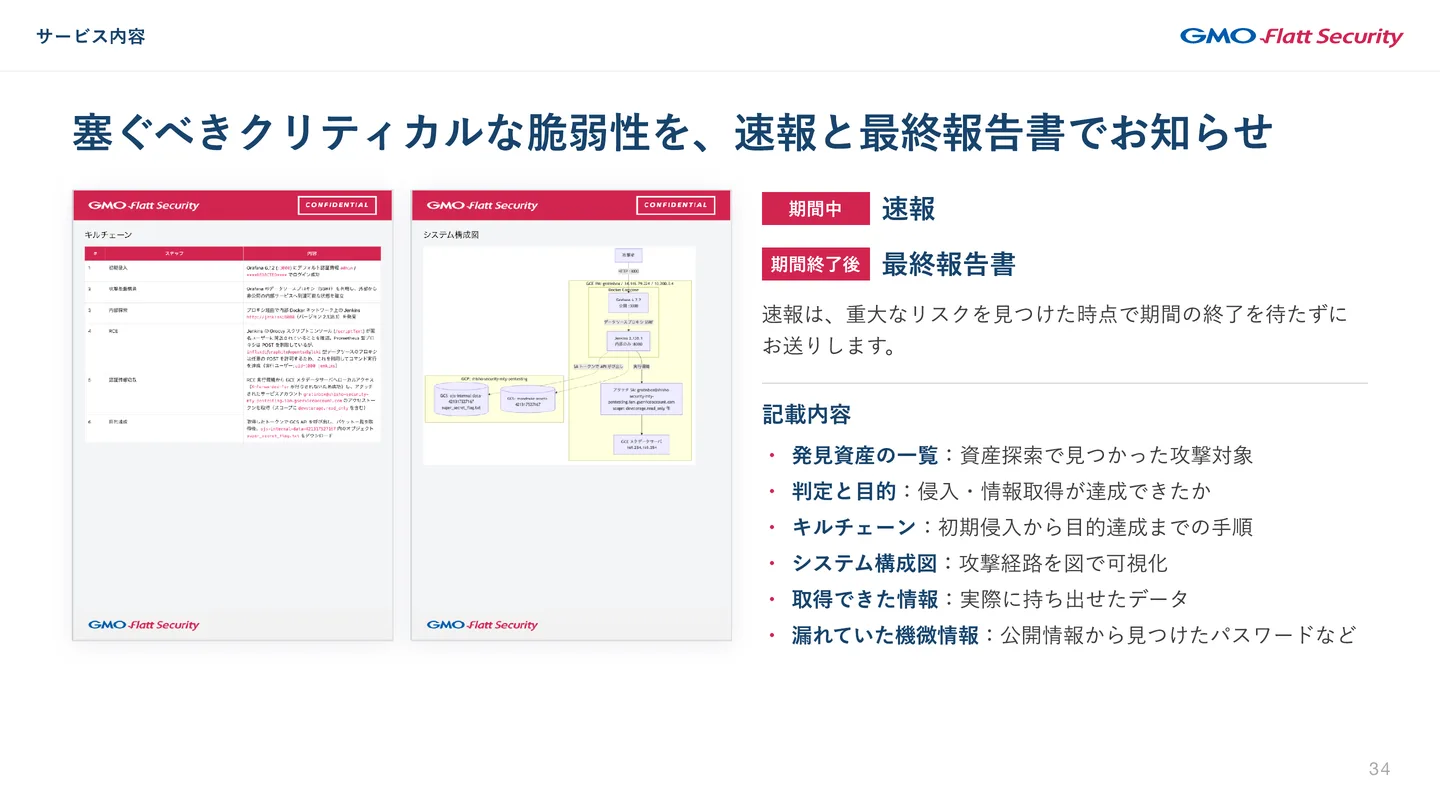
スライド 34: 塞ぐべきクリティカルな脆弱性を、速報と最終報告書でお知らせ 期間中 速報 期間終了後 最終報告書 速報は、重⼤なリスクを⾒つけた時点で期間の終了を待たずに お送りします。 記載内容 ・ 発⾒資産の⼀覧:資産探索で⾒つかった攻撃対象 ・ 判定と⽬的:侵⼊・情報取得が達成できたか ・ キルチェーン:初期侵⼊から⽬的達成までの⼿順 ・ システム構成図:攻撃経路を図で可視化 ・ 取得できた情報:実際に持ち出せたデータ ・ 漏れていた機微情報:公開情報から⾒つけたパスワードなど サービス内容
塞ぐべきクリティカルな脆弱性を、速報と最終報告書でお知らせスライド 34

期間中に重大なリスクを見つけたら、期間の終了を待たずに速報を送ります。複数のシナリオで目標を達成して、速報を何回か出すこともありえます。期間の終了後には、最終報告書を送ります。最終報告書に書くのは、次の内容です。

  • 発見資産の一覧: 資産探索で見つかった攻撃対象
  • 判定と目的: 侵入・情報の取得を達成できたか
  • キルチェーン: 最初の侵入から目的の達成までの手順
  • システム構成図: 攻撃の経路を図で可視化したもの
  • 取得できた情報: 実際に持ち出せたデータ
  • 漏れていた機微情報: 公開情報から見つけたパスワードなど

どの穴を塞げばよいかを、分かりやすくお示しします。

お客様に了承・承認いただくこと
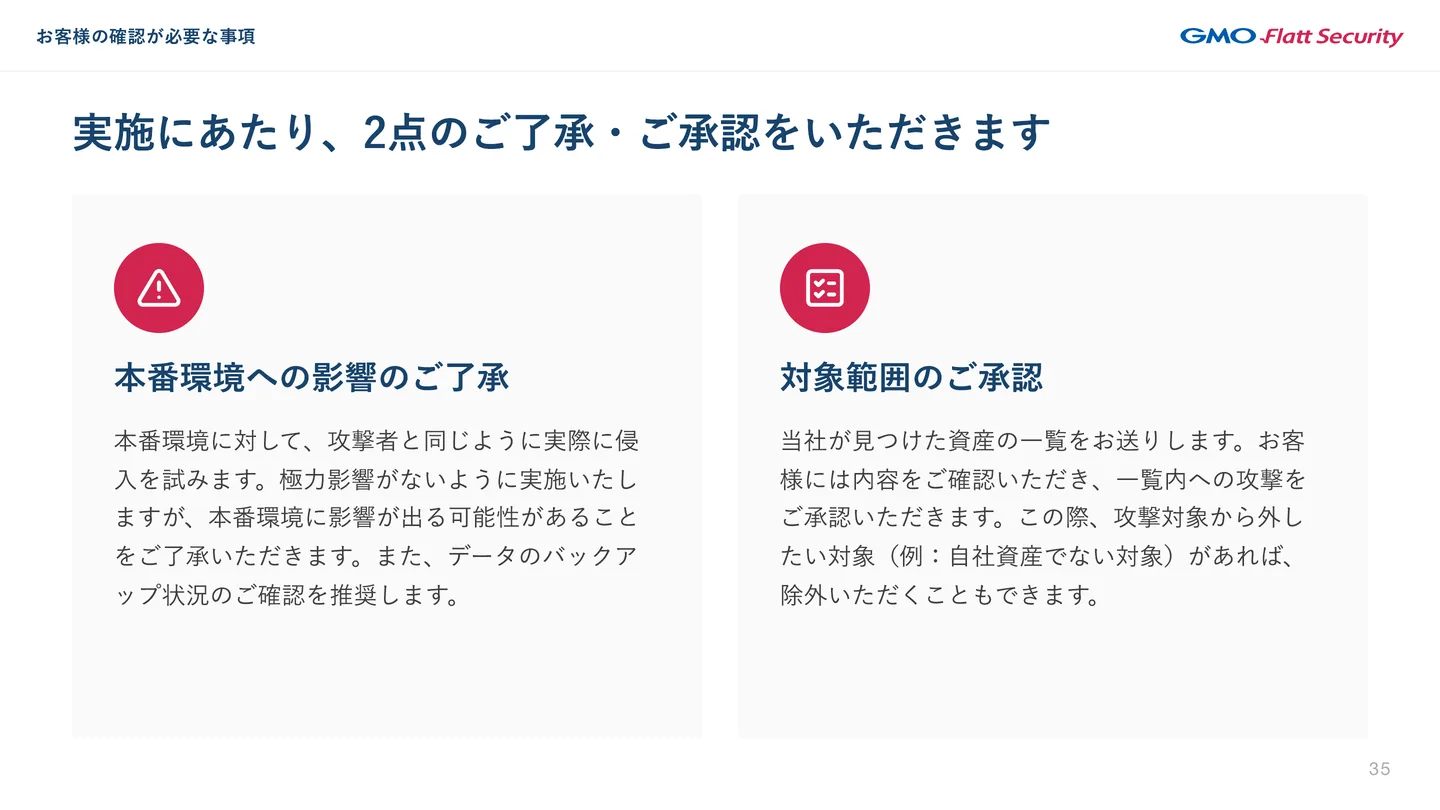
スライド 35: 実施にあたり、2点のご了承・ご承認をいただきます 本番環境への影響のご了承 本番環境に対して、攻撃者と同じように実際に侵 ⼊を試みます。極⼒影響がないように実施いたし ますが、本番環境に影響が出る可能性があること をご了承いただきます。また、データのバックア ップ状況のご確認を推奨します。 対象範囲のご承認 当社が⾒つけた資産の⼀覧をお送りします。お客 様には内容をご確認いただき、⼀覧内への攻撃を ご承認いただきます。この際、攻撃対象から外し たい対象(例:⾃社資産でない対象)があれば、 除外いただくこともできます。 お客様の確認が必要な事項
実施にあたり、2点のご了承・ご承認をいただきますスライド 35
  • 本番環境への影響の了承: 本番環境に、攻撃者と同じように実際に侵入を試みます。極力影響がないように行いますが、本番環境に影響が出る可能性があることを了承いただきます。データのバックアップの状況の確認もおすすめしています。
  • 対象範囲の承認: 弊社が見つけた資産の一覧を確かめ、一覧の中への攻撃を承認いただきます。自社の資産でないものなど、攻撃の対象から外したいものは除けます。

守る側は、どう変わるべきか(これから)

AI ペネトレーションテストを、24時間365日へ
スライド 37: AIペンテストを、30⽇間/ワンショットではなく24時間365⽇へ ・ ⾼まる脅威に対抗するには、抜き打ちテストのようなAIペンテ ストを継続的に実施する必要がある ・ 期間を区切った点検ではなく、24時間365⽇の検証へ 不正アクセス抜き打ちテスト年間プランとしてご提供予定 守る側は、どう変わるべきか(これから)
AIペンテストを、30日間/ワンショットではなく24時間365日へスライド 37

高まる脅威に対抗するには、抜き打ちテストのような AI ペネトレーションテストを継続的に行う必要があります。期間を区切った点検ではなく、24時間365日の検証へ移ることが求められます。弊社は、不正アクセス抜き打ちテストを年間プランとして提供する予定です。

特に内製で開発している会社では、AI で開発が速くなり、日々さまざまな差分がデプロイされているので、いつでも外からチェックされうる体制を作ることが重要です。今の攻撃の激しさが続くのか、さらに増えるのかは分かりませんが、減っていくことは考えにくいためです。

攻撃者にない優位、ソースコードを活かす
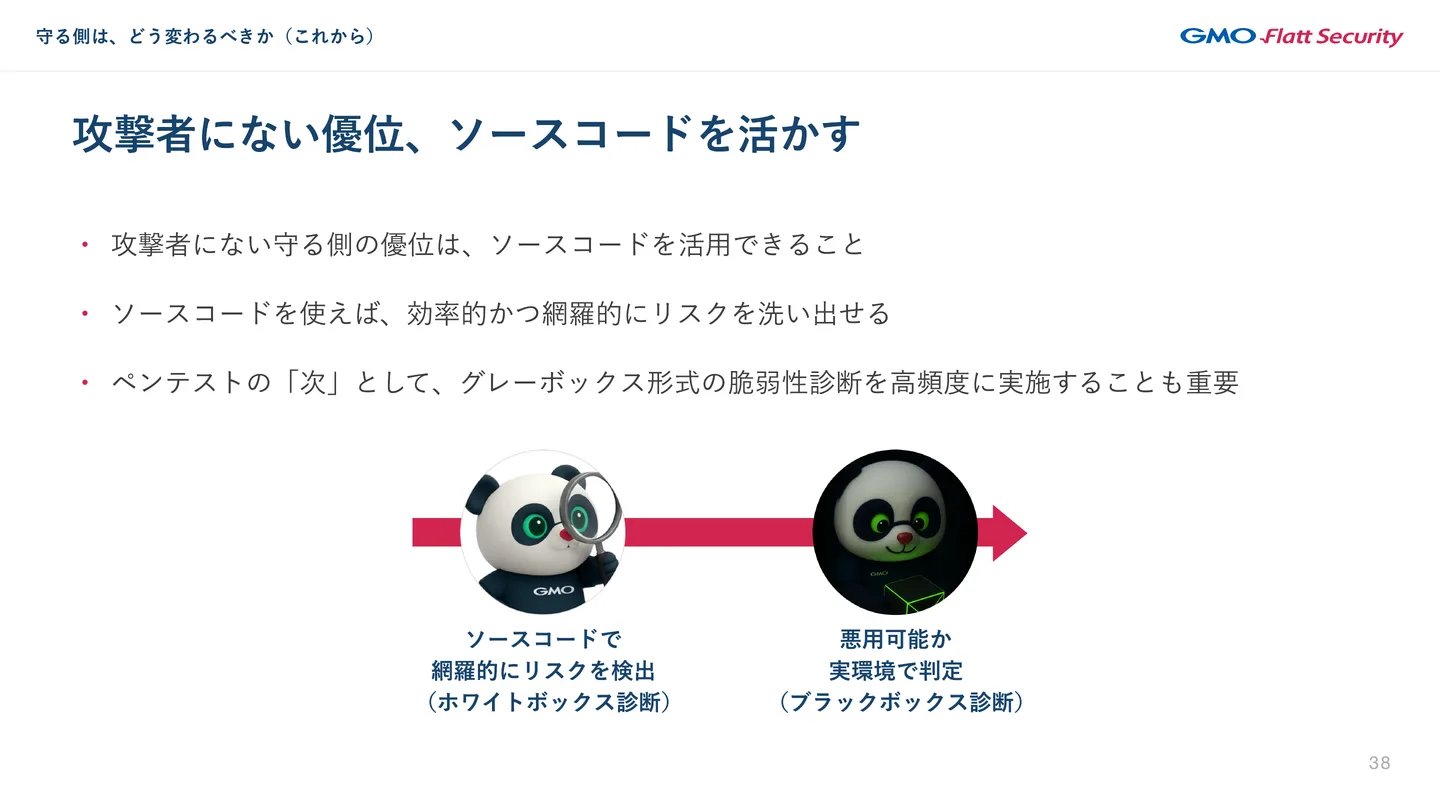
スライド 38: 攻撃者にない優位、ソースコードを活かす ・ 攻撃者にない守る側の優位は、ソースコードを活⽤できること ・ ソースコードを使えば、効率的かつ網羅的にリスクを洗い出せる ・ ペンテストの「次」として、グレーボックス形式の脆弱性診断を⾼頻度に実施することも重要 ソースコードで 網羅的にリスクを検出 (ホワイトボックス診断) 悪⽤可能か 実環境で判定 (ブラックボックス診断) 守る側は、どう変わるべきか(これから)
攻撃者にない優位、ソースコードを活かすスライド 38

ペネトレーションテストを先にしても、脆弱性診断が要らなくなったわけではありません。理想を目指すには欠かせないステップです。外から見て致命的な穴がなさそうだと確かめられたら、次は、穴をそもそも生まないための脆弱性診断です。

そのときは、環境を外から見るブラックボックス診断ではなく、ソースコードを使ったホワイトボックス診断か、グレーボックス診断を行うことをおすすめします。グレーボックス診断は、ソースコードで網羅的にリスクを見つけ(ホワイトボックス診断)、その結果を受け渡して、悪用できるかを実環境で判定する(ブラックボックス診断)一連の流れです。ホワイトボックス診断とブラックボックス診断の欠点を、互いに打ち消し合えます。

ソースコードを使えることは、ソースコードが漏れない限り攻撃者にはできない、守る側の優位です。

脆弱性診断も、AI で精度と頻度を両立する
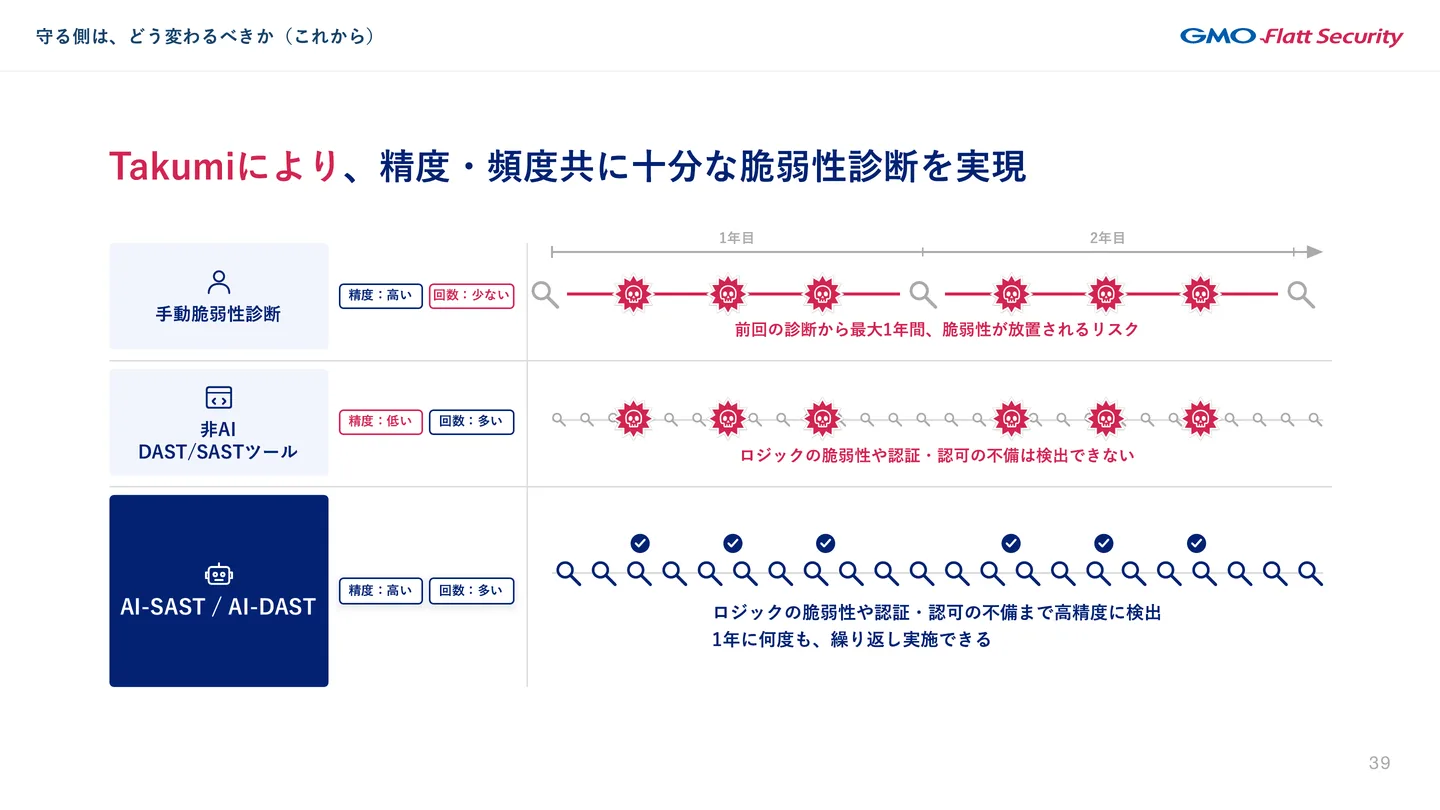
スライド 39: 守る側は、どう変わるべきか(これから) Takumiにより、精度・頻度共に⼗分な脆弱性診断を実現 1年⽬ 2年⽬ ⼿動脆弱性診断 精度:⾼い 回数:少ない 前回の診断から最⼤1年間、脆弱性が放置されるリスク ⾮AI DAST/SASTツール 精度:低い 回数:多い ロジックの脆弱性や認証・認可の不備は検出できない AI-SAST/AI-DAST 精度:⾼い 回数:多い ロジックの脆弱性や認証・認可の不備まで⾼精度に検出 1年に何度も、繰り返し実施できる
Takumiにより、精度・頻度共に十分な脆弱性診断を実現スライド 39
  • 手動の脆弱性診断: 精度は高いが、回数が少ない。前回の診断から最大1年間、脆弱性が放置されるリスクがある
  • AI を使わない DAST・SAST のツール: 回数は多いが、精度が低い。ロジックの脆弱性や認証・認可の不備は検出できない
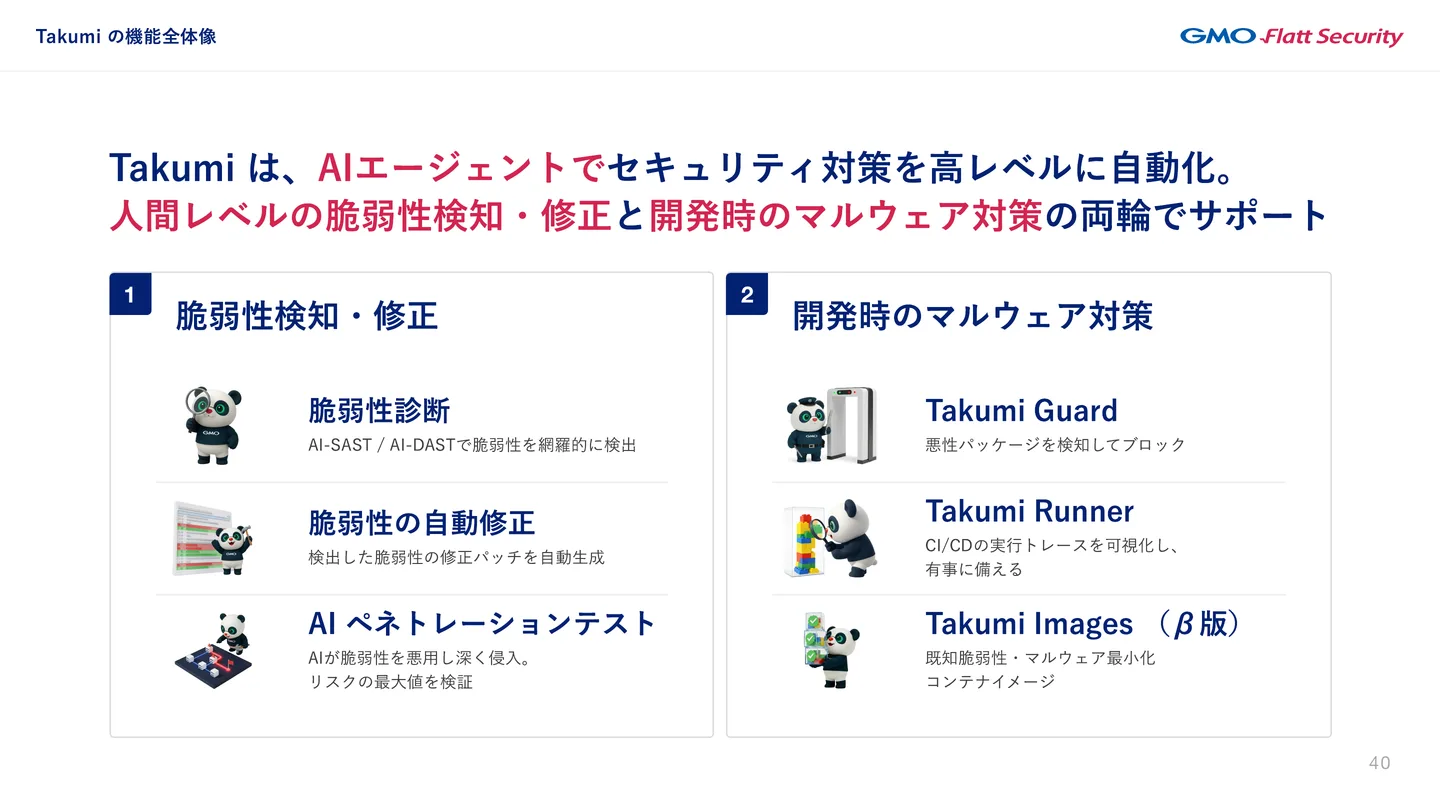
  • AI-SAST・AI-DAST: 精度が高く、回数も多い。ロジックの脆弱性や認証・認可の不備まで高い精度で検出し、1年に何度も繰り返し実施できる

Takumi には、Git の差分を見て、差分に継続的に脆弱性診断を回す機能もあります。内部で継続的にセキュリティのレビューを回しやすくなります。

まとめ

  1. 1いま起きていること

    AI で、会社ごとの弱点まで狙われるようになった

    不正アクセスの急増の背景には、モデルの進化があります。セーフガードを外して使えるオープンウェイトのモデルが最先端の攻撃能力に並び、これまで専門家にしかできず割に合わなかった、その会社に固有の脆弱性を突く攻撃を、多くの会社に同時に仕掛けられるようになりました。Web アプリに多いロジックの脆弱性を見つけることも、侵入した後にクラウドや CI/CD へ広げることも、AI は得意です。

  2. 2まず取り組むこと

    外から破られないかを、ペネトレーションテストで先に確かめる

    多くの会社には、脆弱性診断より先に、ペネトレーションテストに取り組むことをおすすめします。アプリを1つずつ網羅的に点検するより前に、会社全体の外から見える範囲を対象に、攻撃者が侵入の目標を達成できるかを確かめ、致命的な穴を先に塞ぐという順番です。

    この順番で守るには、外から見える資産の洗い出しから実際の侵入の試行までを、攻撃者と同じ立場で一続きに確かめる必要があります。弊社が不正アクセス抜き打ちテストの提供を始めたのは、そのためです。不正アクセスが急増している今、1社でも多くの会社が受けられるよう、2026年中のお申し込みに限り、特別に安価な料金で提供しています。

  3. 3これから続けること

    外と内の両方から、確かめ続ける

    攻撃が止まらない以上、確かめることは一度で終わりません。これからは、外と内の両方から確かめ続けることが重要です。

    外から

    AI ペネトレーションテストを24時間365日の検証に広げ、攻撃者に破られる穴が無いかを確かめ続ける

    内側から

    攻撃者には無いソースコードを活かしてグレーボックス診断を高い頻度で回し、穴をそもそも生まない状態に近づける

登壇者

  • 豊田 恵二郎

    GMO Flatt Security株式会社 共同創業者・執行役員

    東京大学工学部航空宇宙工学科卒。2017年5月、CEOの井手と共にFlatt(現・GMO Flatt Security)創業。執行役員としてプロフェッショナルサービス・プロダクトサービス全体の事業責任者を務める。

関連する記事

関連する製品・サービス

目次