

攻撃者より
不正アクセスを試す
自社システム全体を対象に、
1ヶ月のどこかで、
- テストの許諾
- 攻撃対象を
確認 - 1ヶ月、
侵入を試す - 速報と
報告書
料金98万円(税抜)
フロンティアAIの時代、
国内のWebシステムからの
2026年7〜9月に公表された、国内のWebシステムからの情報漏洩は68件。1〜3月の5.7倍に増えました。10月6日時点で、すでに2025年1年間を超えています。
| 四半期 | 件数 |
|---|---|
| 2024年1Q | 14件 |
| 2024年2Q | 19件 |
| 2024年3Q | 15件 |
| 2024年4Q | 14件 |
| 2025年1Q | 29件 |
| 2025年2Q | 21件 |
| 2025年3Q | 17件 |
| 2025年4Q | 17件 |
| 2026年1Q | 12件 |
| 2026年2Q | 26件 |
| 2026年3Q | 68件 |
出典: マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)の月別件数を四半期ごとに合計
AIは、
これまでは、よく知られた脆弱性を狙い、同じ手口を多くの会社に試す攻撃が主流でした。
いまは会社ごとにシステムを調べ、合った手口で侵入してきます。
- 標的ごとに脆弱性を探索して悪用
- アプリ解析による不正アクセス
- 他のシステムの侵害で窃取した認証情報の利用
出典: JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、9日更新)
攻撃者のAIに
当社のAIの実績
私たちのAIは、
1万件以上の
当社のセキュリティAIエージェントTakumi byGMOが、100以上の組織で見つけてきた実績です。
抜き打ちテストでは、このAIがシステムへの侵入を試みます。
- 報告した脆弱性10,000件以上
- 報告した組織100以上
- うち上場企業とそのグループ会社20社以上
※ 当社のセキュリティAIエージェント「Takumi byGMO」で見つけ、各組織に報告した脆弱性の件数(2026年10月時点の当社集計)。
金融から製造、
- 金融・決済
- 医療・ヘルスケア
- 製造
- 建設・不動産
- 物流
- 通信・IoT
- メディア・ゲーム
- EC・小売・食品
- 人材・教育・福祉
- SaaS・IT
- AI
- セキュリティ・認証
※ Takumi byGMOが脆弱性を発見した組織の業種の例です。
当社の
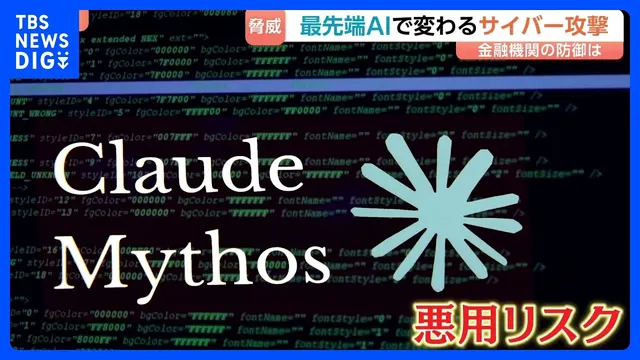
テレビ番組で
TBS系列「Nスタ」で、取締役副社長 Co-CTO 米内が金融機関を模した環境へのAIによる攻撃のデモを行いました。
サービス紹介
攻撃者より先に、
AIが抜き打ちで、
範囲を細かく決めず、会社全体を対象にして抜き打ちテストを行います。
攻撃者と同じように、AIが自社の資産を自ら探し、1ヶ月のどこかで抜き打ちで侵入を試みます。
STEP 01
テストの許諾
会社全体へのテストの許諾と、
対象に含めたいドメインを共有STEP 02
攻撃対象を確認
見つけた攻撃対象の一覧の中から、
外したいものを確認STEP 03
1ヶ月、侵入を試す
日時は予告せず、
AIが攻撃者と同じく
あらゆる角度から試しますSTEP 04
速報と報告書
重大な問題は見つかり次第、速報。
最後に報告書を提出します。
メディア実績
AIによるサイバー攻撃について、テレビ番組やインターネットメディアの取材に協力しています。
よくある質問
IT企業でなくても頼めますか?
はい。業種を問わず、インターネットに公開しているWebサイトやシステムがあればテストできます。
何を用意すればよいですか?
会社全体への抜き打ちテストの許諾と、必ず対象に含めてほしいドメインの一覧をご用意ください。そのほかの攻撃対象は、攻撃者と同じようにこちらで探します。
テストの対象はどのように決まりますか?
攻撃者が範囲を決めずに攻めてくるのと同じように、会社全体を対象にします。いただいたドメインを手がかりに、AIが関連するWebサイトやサーバーを探します。他社が管理するものを誤って攻撃しないよう、見つけた攻撃対象の一覧は必要に応じて事前に共有しますので、対象から外したいものがあればお知らせください。
脆弱性診断とは何が違いますか?
脆弱性診断は、対象のシステムを専門家がソースコードまで含めて検査し、潜んでいるセキュリティの穴(脆弱性)を洗い出して報告するものです。抜き打ちテストは穴を一覧にするのではなく、攻撃者の立場に立って、公開ページや使われているソフトとそのバージョン、ログイン画面などを外から調べて穴を探し、実際に侵入を試します。
一般的なペネトレーションテストとは何が違いますか?
一般的なペネトレーションテストは、目的や範囲、攻撃のシナリオを打ち合わせて決めてから実施します。抜き打ちテストは範囲を細かく決めず、会社全体を対象に、攻撃者の立場から1ヶ月のどこかで抜き打ちで侵入を試す、決まった形のテストです。シナリオの設計や個別の契約が必要な場合は、ペネトレーションテストのページからお問い合わせください。
テストのシナリオや範囲をカスタマイズできますか?
抜き打ちテストでは、シナリオや範囲のカスタマイズはお受けしていません。シナリオの設計や個別の契約が必要な場合は、ペネトレーションテストのページからお問い合わせください。
申し込みの手続きを教えてください。
当社所定の申込書にご同意いただいてから開始します。許諾のない攻撃は法律に触れるおそれがあるため、申込書で抜き打ちテストの許諾をいただきます。
契約内容を個別に調整できますか?
抜き打ちテストは決まった条件で提供しているため、申込書を含め、契約内容の個別の調整はお受けしていません。シナリオの設計や個別の契約が必要な場合は、ペネトレーションテストのページからお問い合わせください。
料金と期間を教えてください。
料金はシステムや対象の規模にかかわらず一律98万円(税抜)です。テストは、対象の確認が済んでからの1ヶ月のどこかで、抜き打ちで行います。料金は、2026年内にお申し込みの方向けの特別料金です。
システムや対象の規模に応じて料金は変動しますか?
変動しません。システムや対象の規模にかかわらず、一律98万円(税抜)です。この料金は、2026年内にお申し込みの方向けの特別料金です。
1ヶ月の途中で問題が見つかったらどうなりますか?
データの持ち出しや不正アクセスができる状態が見つかった時点で、1ヶ月を待たずに速報します。
誰がテストを行いますか?
攻撃の手口を知るGMO Flatt Securityのセキュリティの専門家が、AIエージェントを使って実施します。
結果はどのように受け取れますか?
見つかった問題はその都度速報し、テストの期間が終わったあとに、報告書をお渡しします。データの持ち出しや不正アクセスができる状態だったか、実際に情報漏洩しうるシナリオを記載します。
攻撃者より先に、
自社の
料金は98万円(税抜)。1ヶ月のどこかで、AIが攻撃者と同じように、自社のシステムへの侵入を抜き打ちで試みます。
2026年内のお申し込み限定の特別料金