
Claude Mythos の登場で、フロンティア AI のサイバーセキュリティの能力が大きな話題になりました。この記事では、Mythos と Fable 5 の概要、脅威が Mythos だけのものではないこと、AI によって変わりつつあるパッチ適用の前提、そして企業が取り組むべき2つの対策と、そのために弊社が提供している「Takumi byGMO」を紹介します。
Claude Mythos / Fable 5 の概要
Anthropic 自身が Mythos の攻撃能力を「最も高い熟達度」と評価した
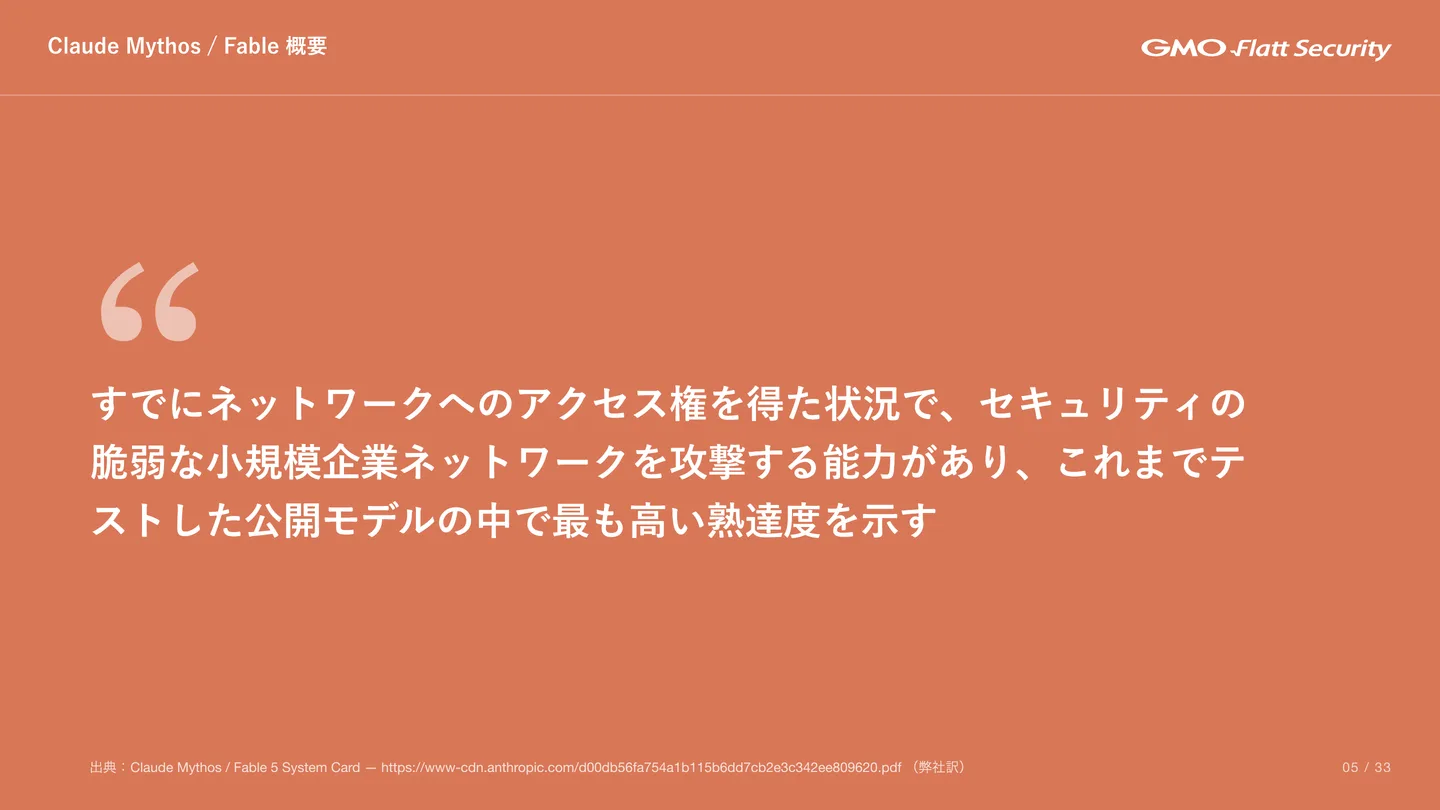
Anthropic は、モデルの能力や安全性の評価をまとめた Claude Mythos / Fable 5 の文書(システムカード)で、Mythos について「すでにネットワークへのアクセス権を得た状況で、セキュリティの脆弱な小規模企業ネットワークを攻撃する能力があり、これまでテストした公開モデルの中で最も高い熟達度を示す」と述べています。これまでにないサイバーセキュリティの能力を持つと開発元自身が述べたことで、テレビを含むマスメディアで取り沙汰され、日本政府も対応すべきではないかという話にまで及ぶ、大きな話題になりました。
Mythos は脆弱性を悪用する能力が大きく向上した
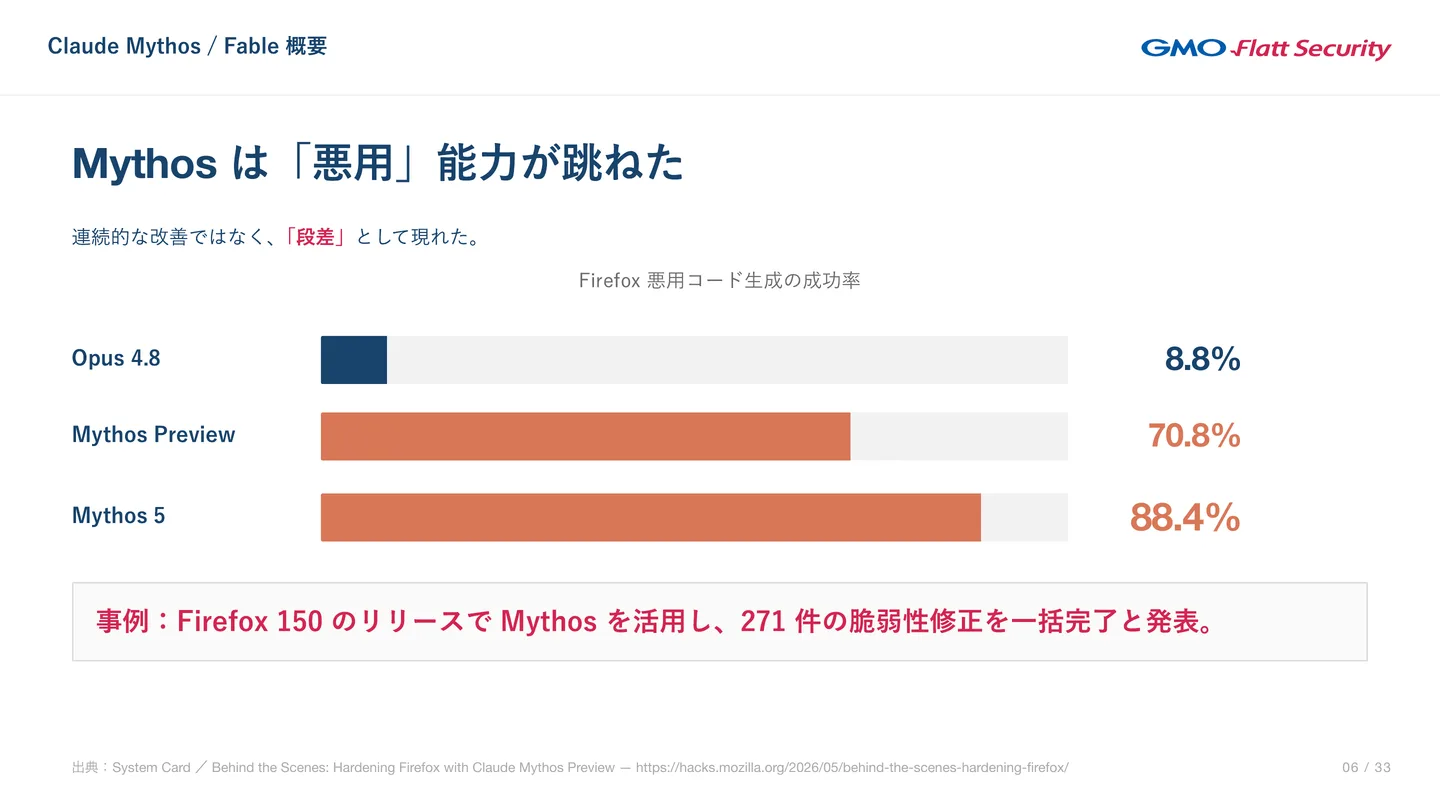
ベンチマークで Mythos 以前のモデルとの違いが分かりやすく出ているのが、ブラウザの Firefox の脆弱性を実際に悪用するコードを作れるかを測る指標です。Mythos より前の Opus 4.8 では成功率が8.8%だったのに対し、Mythos Preview では70.8%、最終的にリリースされた Mythos 5 では88.4%と、Opus 4.8 の10倍になりました。実際に Mozilla は、Firefox 150 のリリースで、Mythos を活用して271件の脆弱性を修正したと発表しています。ブラウザは、Web を使ううえでセキュリティの要になるソフトウェアです。そこにあった270件余りの脆弱性が、Mythos の報告で直されたことは、大きな成果です。
Mythos の供給は Project Glasswing の参加企業・団体に絞られた
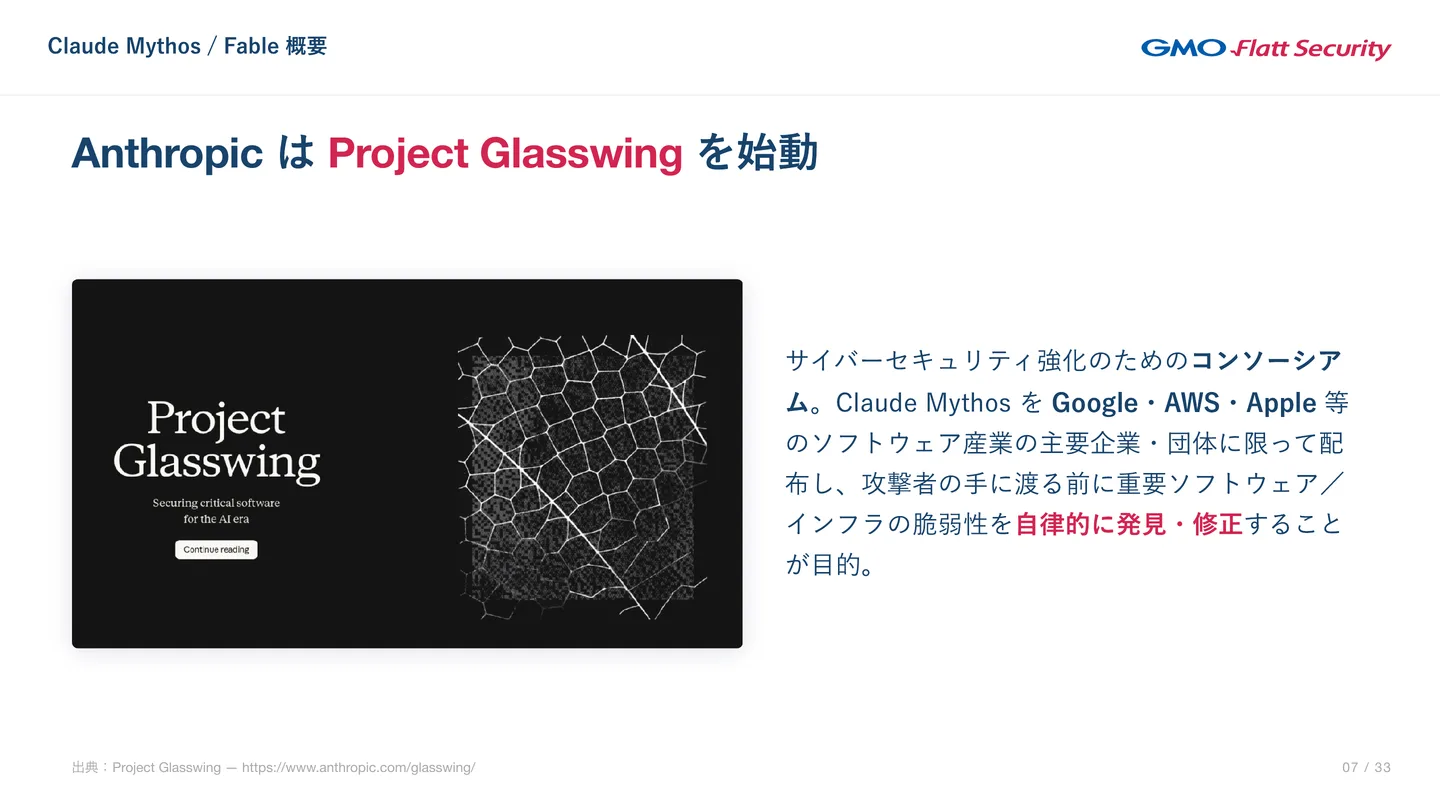
Mythos は、能力が高すぎるため、供給を絞ると最初から言われていました。供給を受けられるのは、Anthropic が始めた Project Glasswing に参加する企業・団体だけです。Project Glasswing はサイバーセキュリティを強化するためのコンソーシアムで、Claude Mythos を Google・AWS・Apple などソフトウェア産業の主要な企業・団体に限って配布し、攻撃者の手に渡る前に、重要なソフトウェアやインフラの脆弱性を自律的に見つけて直すことを目的にしています。参加は少しずつ広がっているようですが、世界規模で見れば、まだ供給が絞られたモデルです。
Fable 5 はサイバーセキュリティの能力を抑えて公開された
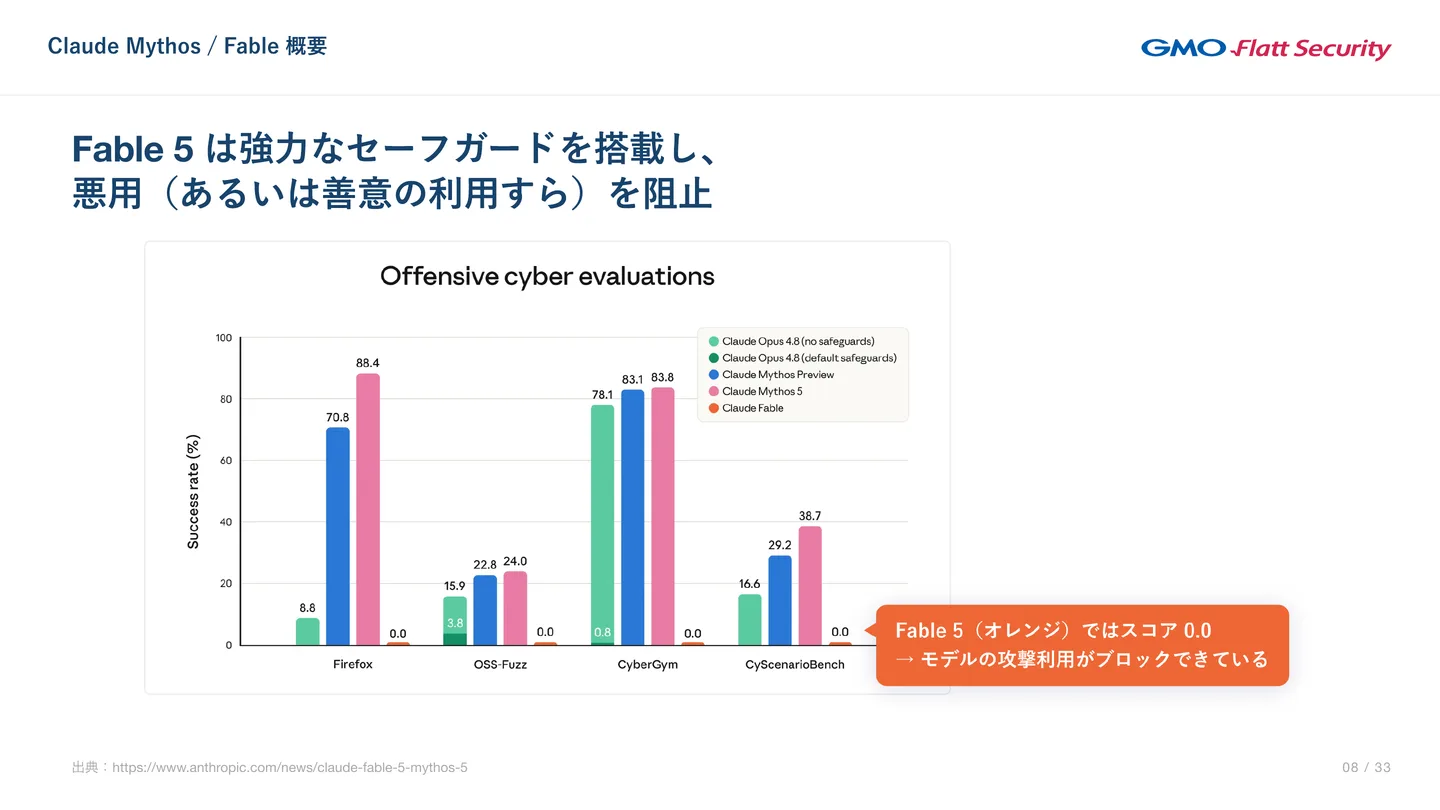
Mythos 5 と合わせてリリースされた Fable 5 は、サイバーセキュリティの能力を大幅に削いだ状態で出されています。セーフガードとは、サイバー攻撃につながる使い方を、安全のために拒否する仕組みです。Fable 5 のセーフガードは強力で、攻撃に関する評価の数値は0と、比べたどのモデルよりも低くなっています。悪用だけでなく、善意の利用まで止めます。弊社のようなセキュリティ会社が、お客様の安全を守るために使いたい場面でも使えません。弊社でも、技術的な作業をさせたわけではないのに、サイバーセキュリティに関する言葉が混ざっただけで、Fable が動かなくなったことがあります。
能力を抑えた Fable 5 も Mythos 5 とともに18日間、外国籍の利用者への提供が止まった
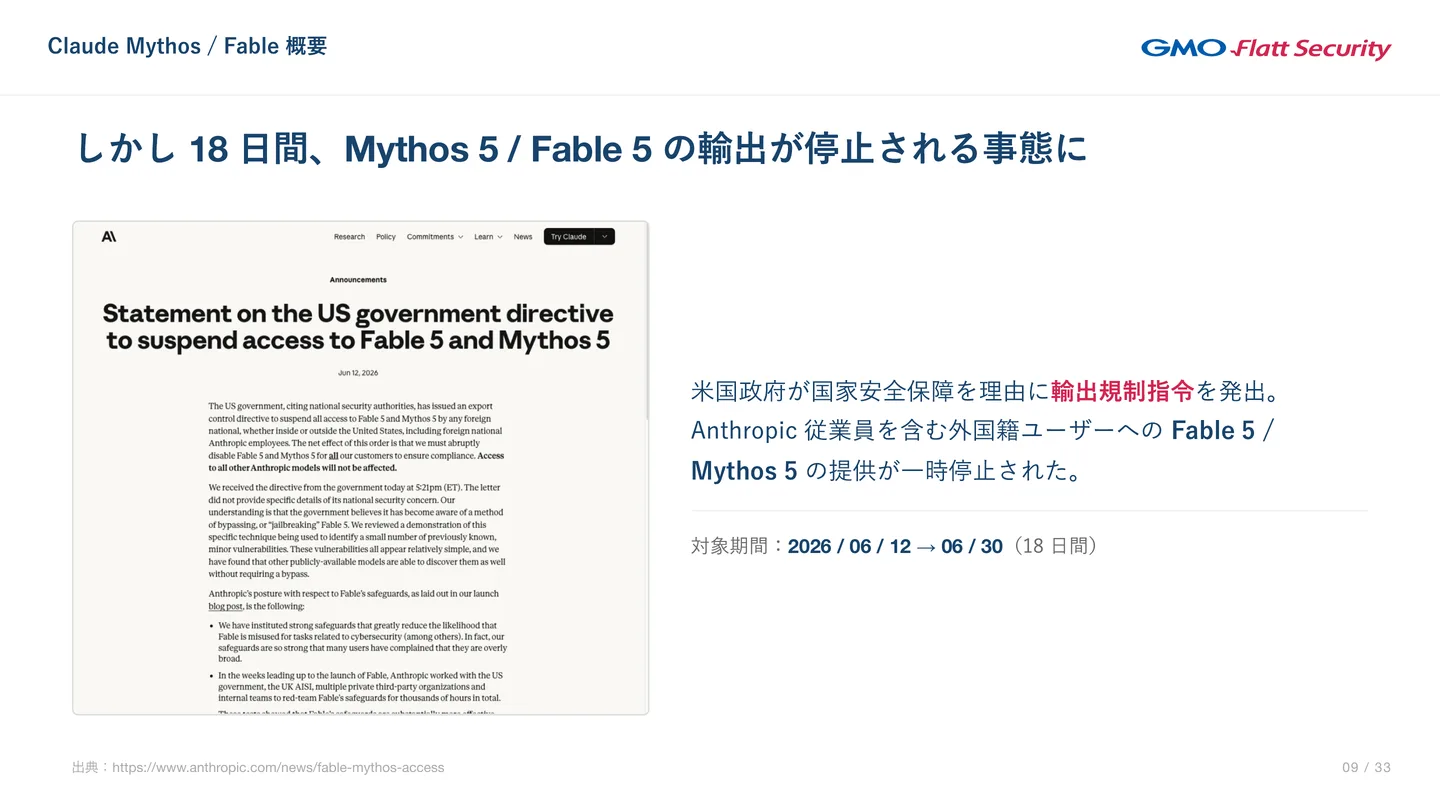
サイバーセキュリティの能力を抑えた Fable 5 であっても、米国政府は国家安全保障を理由に輸出規制の指令を出しました。Anthropic の従業員を含む外国籍のユーザーへの Fable 5 と Mythos 5 の提供が、2026年6月12日から6月30日までの18日間、一時的に止まりました。
AI による脅威は Mythos だけのものではない
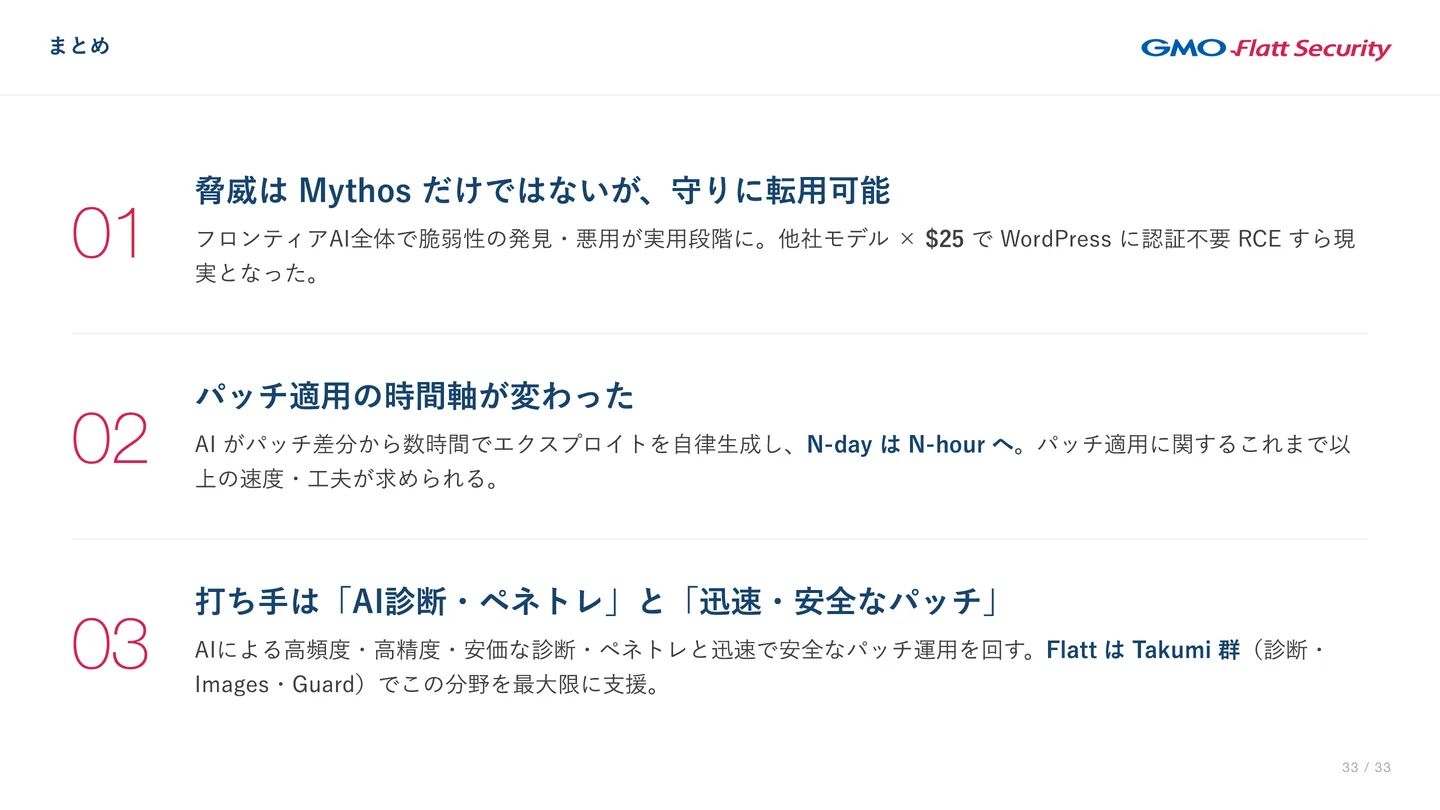
Mythos の能力の高さは、エピソードでも数字でも裏付けられています。しかし、脅威は Mythos だけのものではありません。
cURL 開発者の検証で Mythos の報告5件のうち脆弱性と認められたのは1件だった
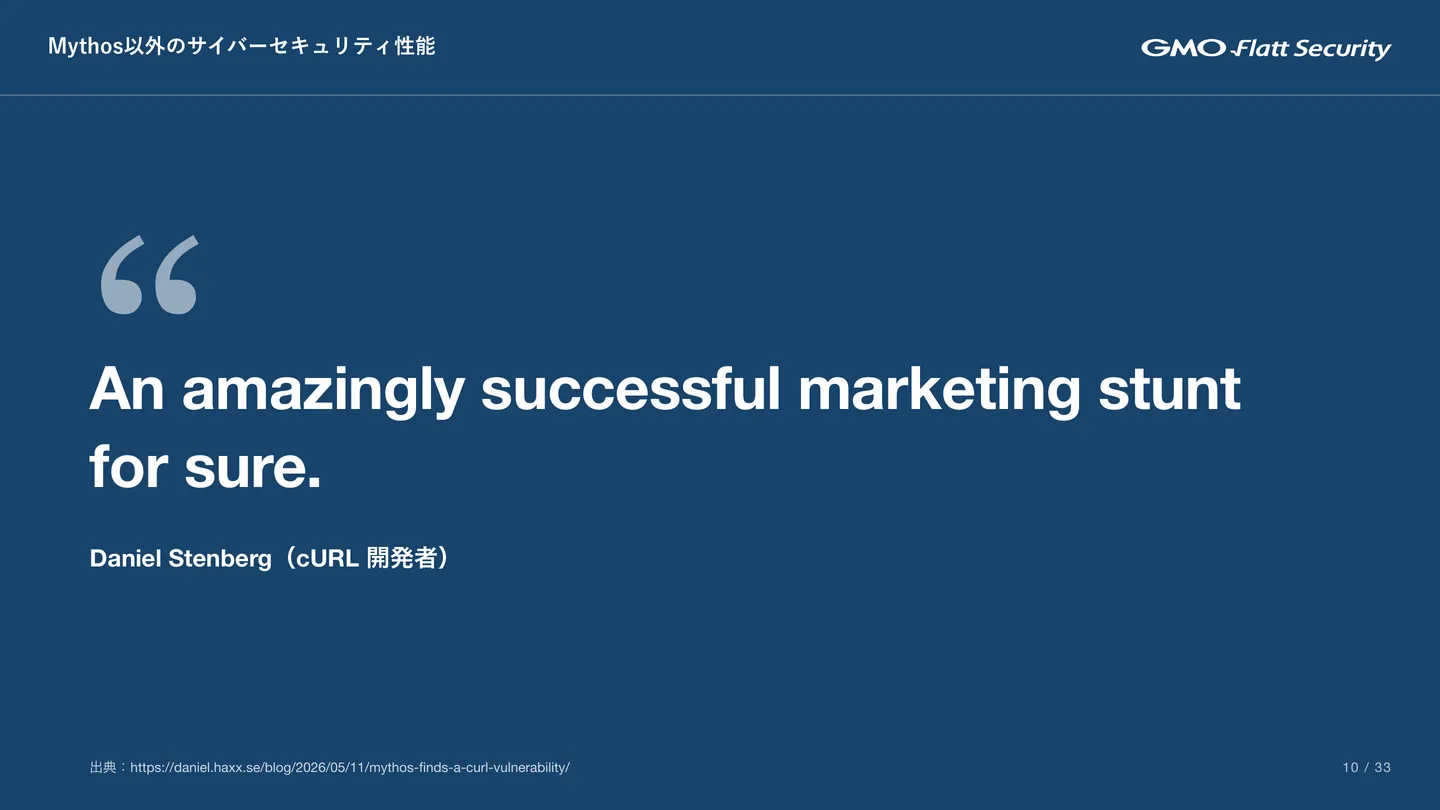
cURL の開発者である Daniel Stenberg 氏は、Mythos を「An amazingly successful marketing stunt for sure.」と評しました。マーケティングとしては見事だが、技術としてはどうか、という皮肉です。
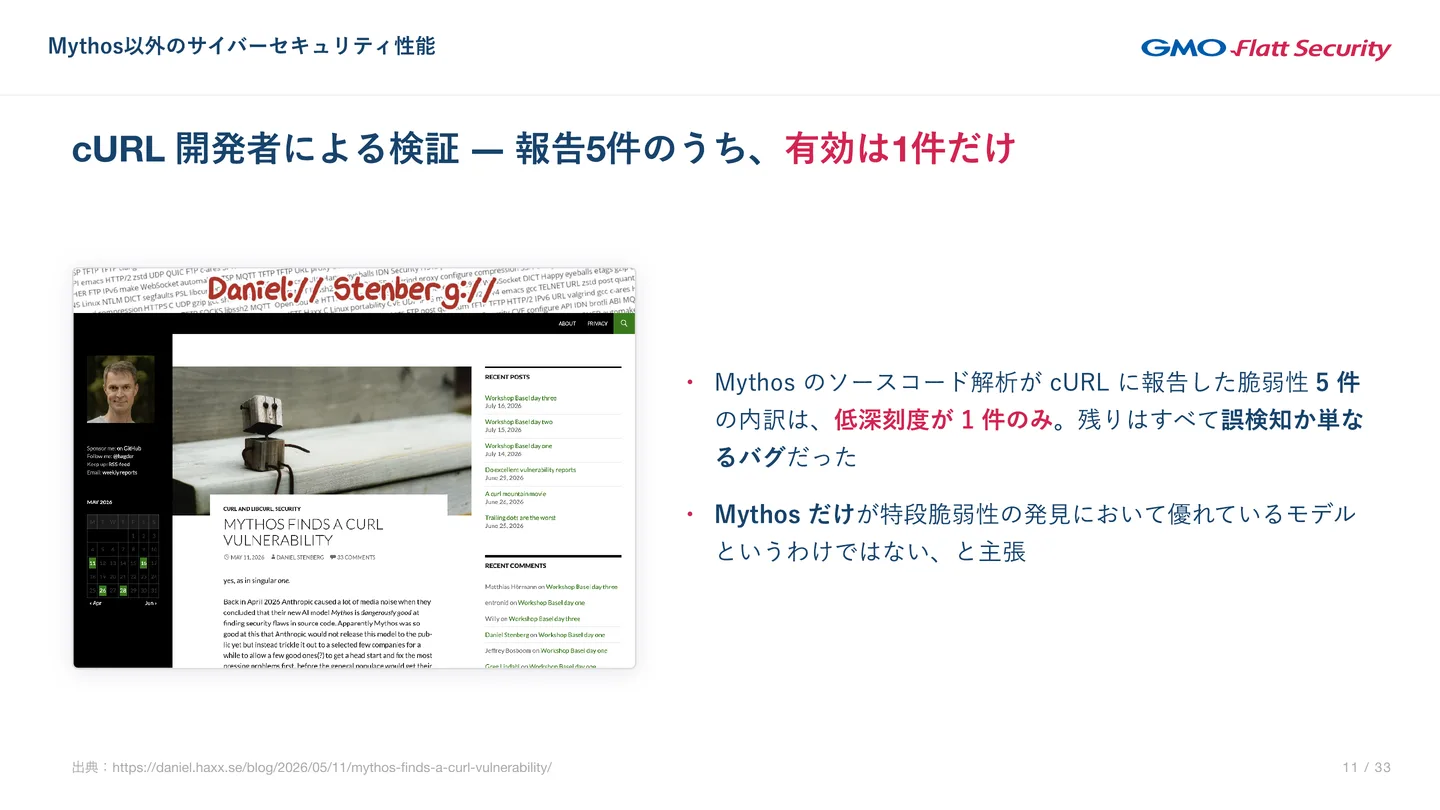
Mythos のソースコードの解析で cURL に報告された脆弱性は5件ありました。しかし人の目で確かめると、脆弱性と認められたのは深刻度の低い1件だけで、残りはすべて誤検知か、セキュリティに関係のない単なるバグでした。同氏は、この程度の脆弱性なら Mythos ではないモデルでも見つけられるとしています。Mythos に優れた部分はあるにせよ、脆弱性の発見で Mythos だけが特に優れているわけではない、という主張です。
Mythos の性能はすべての指標で大きく伸びたわけではない
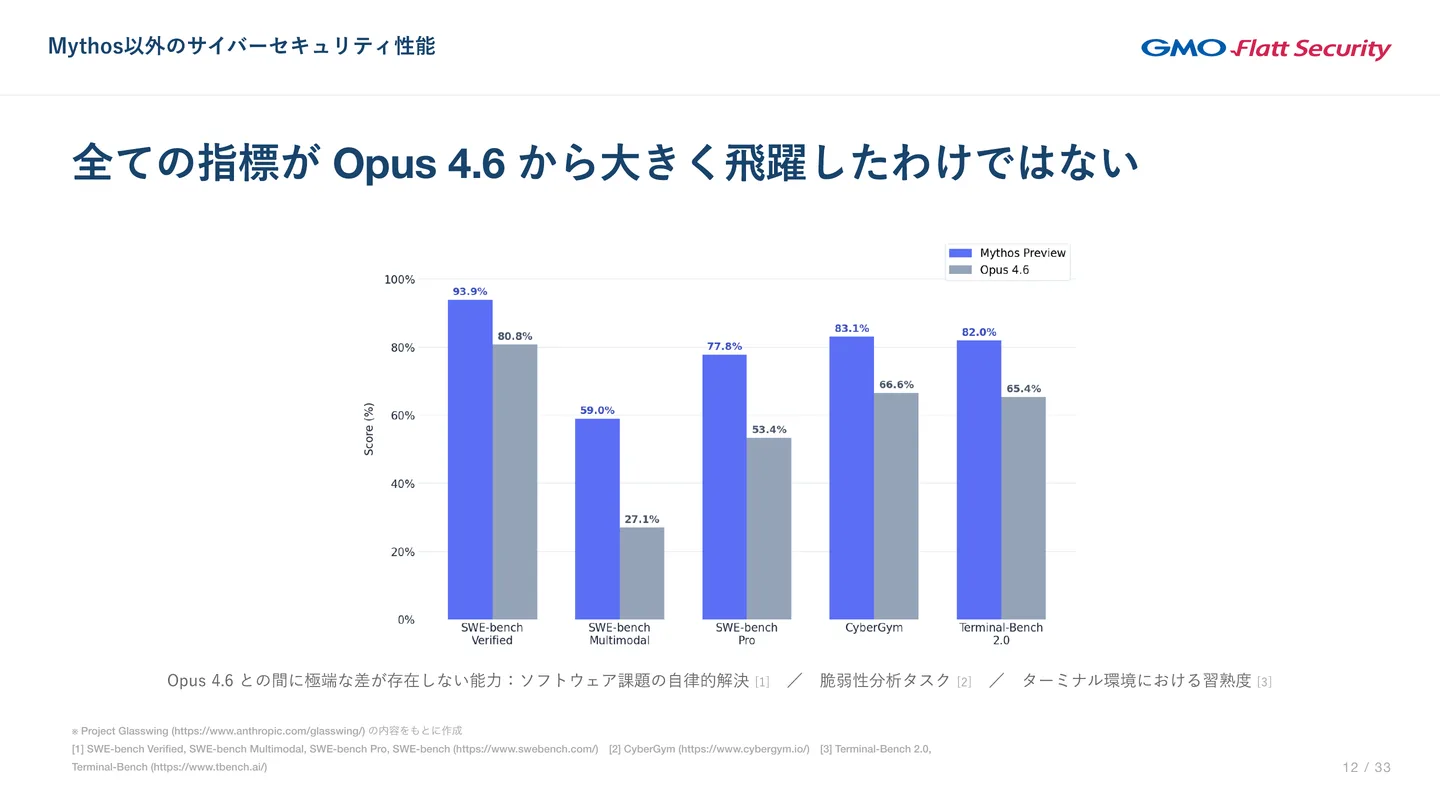
ベンチマークを見ても同じことが言えます。Firefox の悪用の能力では大きな差がありましたが、ソフトウェアの課題の自律的な解決(SWE-bench)、脆弱性の分析(CyberGym)、ターミナル環境での習熟度(Terminal-Bench)では、Mythos Preview と Opus 4.6 の間に極端な差はありません。「神話」を名乗るほどすべての指標が跳ねたわけではないことは、定量的にも確かめられます。
AI による脆弱性の検出は Mythos の登場より1年以上前から実践的な水準にあった
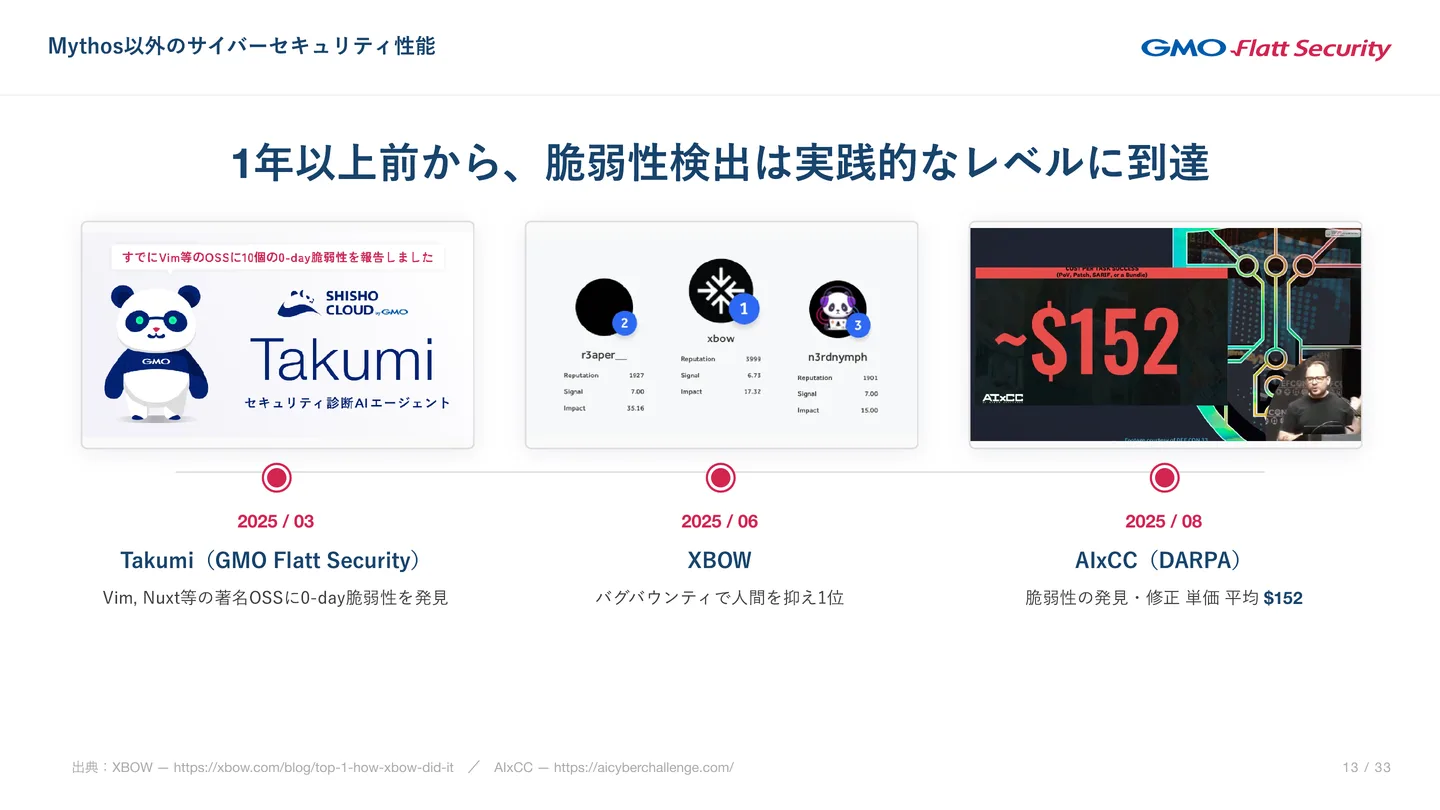
AI を使ったサイバーセキュリティの事業者として実感を持って言えるのは、Mythos が出る1年以上前から、AI による脆弱性の発見は実践的な水準に達していたということです。
- 2025年3月: 弊社が提供を始めた Takumi が、Vim や Nuxt など、エンジニアなら誰もが知る OSS に、まだ誰にも見つかっていない脆弱性(0-day)を見つけた
- 2025年6月: AI でペネトレーションテスト(攻撃者と同じ手口で実際に侵入を試み、目標まで届くかを確かめる検査)を行う XBOW が、バグバウンティのプラットフォーム HackerOne で多くの脆弱性を報告し、人間を抑えてランキングの1位になった
- 2025年8月: DARPA の AI Cyber Challenge(AIxCC)で、AI が脆弱性を1つ見つけて直す単価が平均152ドルになった
弊社が2025年3月に Takumi をリリースしたのも、当時出たモデルのサイバーセキュリティの性能に強い印象を受けたからでした。152ドルは2万円強で、脆弱性を見つけて直せる高度なセキュリティ人材の日給にも及びません。AI を使えば、脆弱性を1件見つけて直す費用で見ても、割に合うようになっています。Mythos の登場で AI のサイバーセキュリティの能力が途方もないものになったように報じられていますが、業界の側では1年前から感じていたことです。
OpenAI のモデルも Mythos 級の性能を持つ
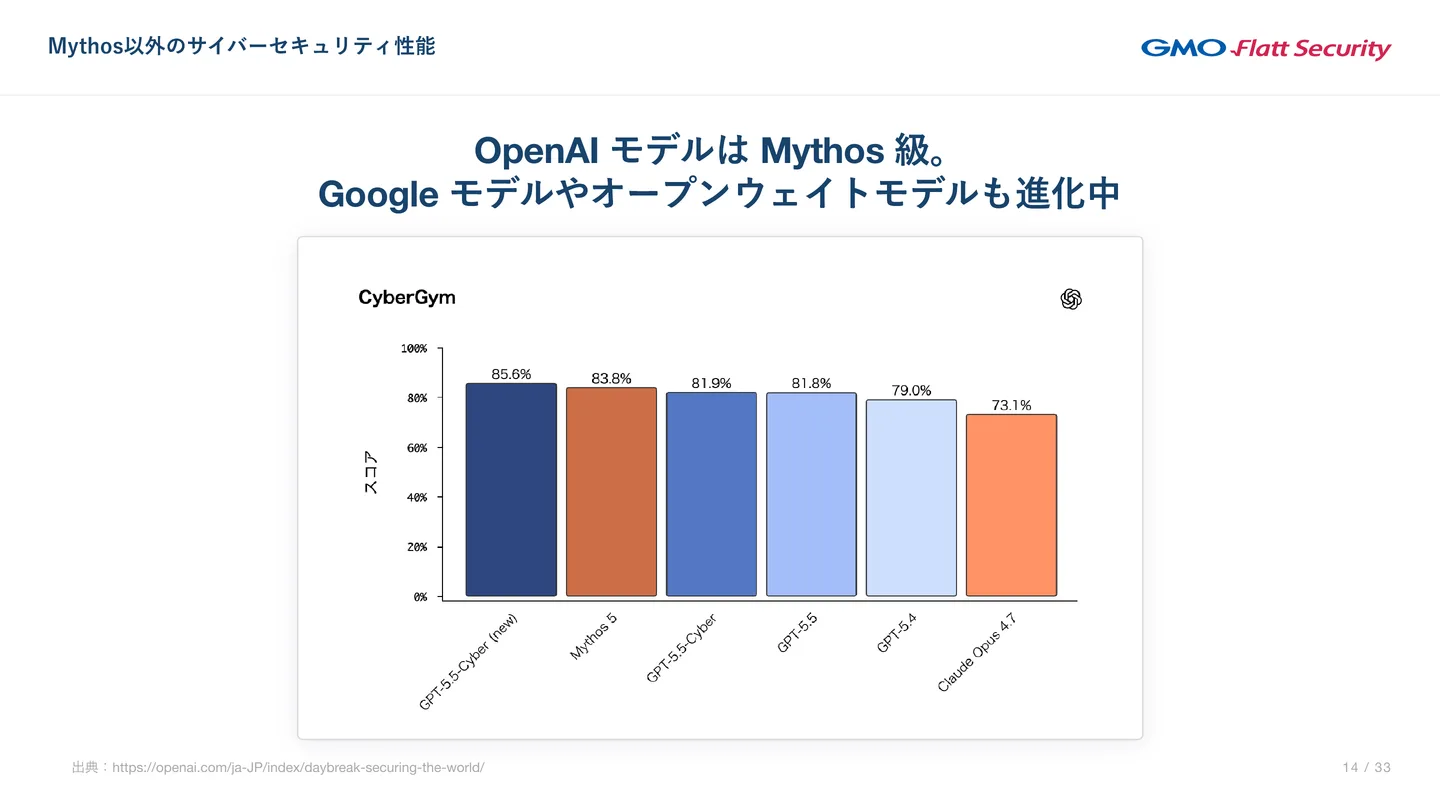
ほかの会社のモデルにも、高い性能を持つものがあります。OpenAI が公開しているモデルは、ベンチマークを見る限り、輸出規制のかかっていないモデルでありながら Mythos 級と言える性能を持っています。Google のモデルや、重みが公開されているオープンウェイトのモデルも進化を続けていて、高い性能を発揮していると弊社は見ています。
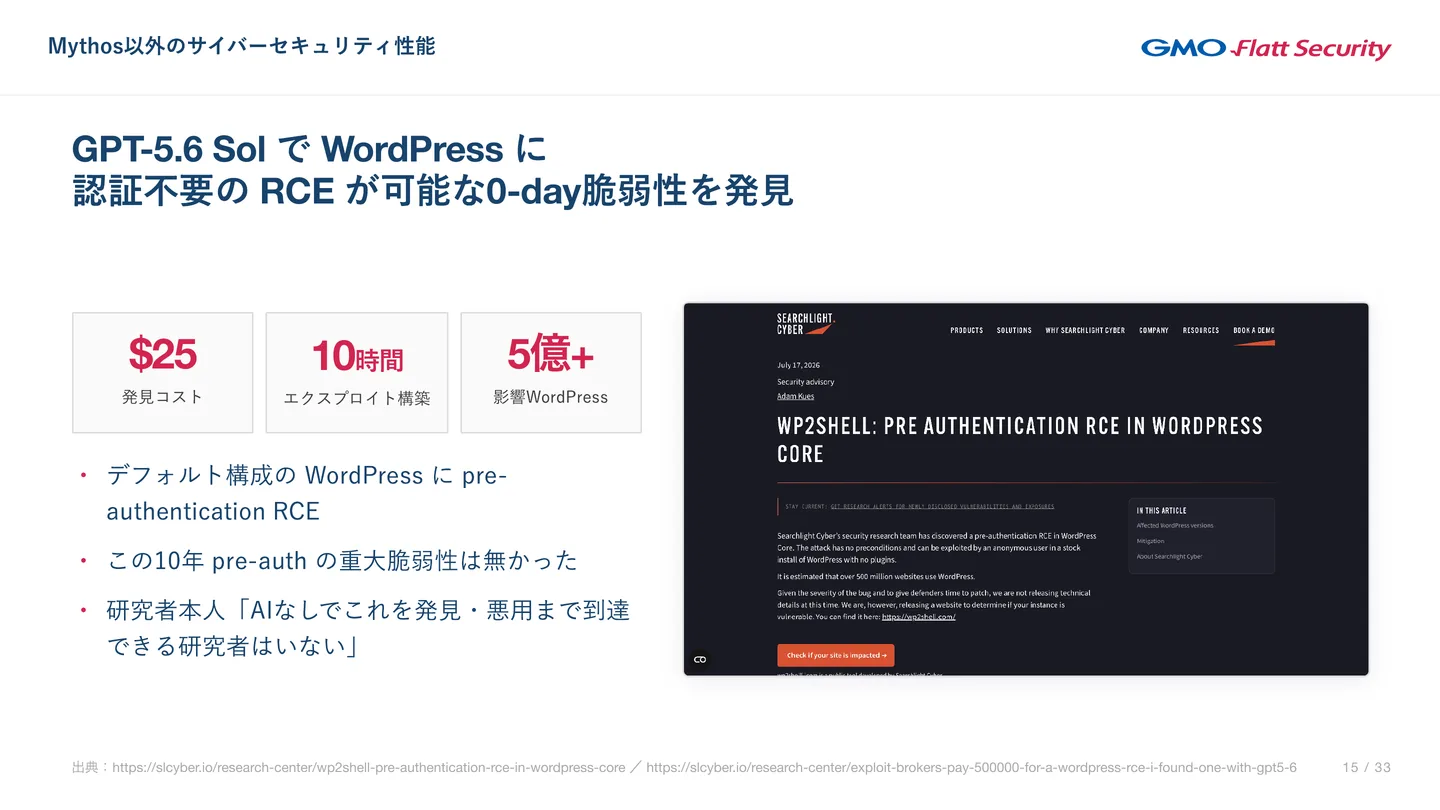
OpenAI のモデルで何ができるかを示したのが、2026年7月17日に公表された WordPress の脆弱性「wp2shell」です。初期の構成の WordPress に対して、認証なしで外部からコードを実行できる(pre-authentication RCE)0-day で、この10年、WordPress に認証不要の重大な脆弱性は無かったとされています。WordPress は世界で5億以上のサイトで使われているとされ、影響の大きさだけでも大きなニュースでした。さらに、この脆弱性を報告した研究者は、GPT-5.6 Sol を使って見つけたとブログに書いています。発見にかかった費用は25ドルほどで、複雑な手順を要する悪用のコードの構築も、AI に任せて10時間ほどだったそうです。
すでに使えるモデルでも自律的な攻撃は成り立つ
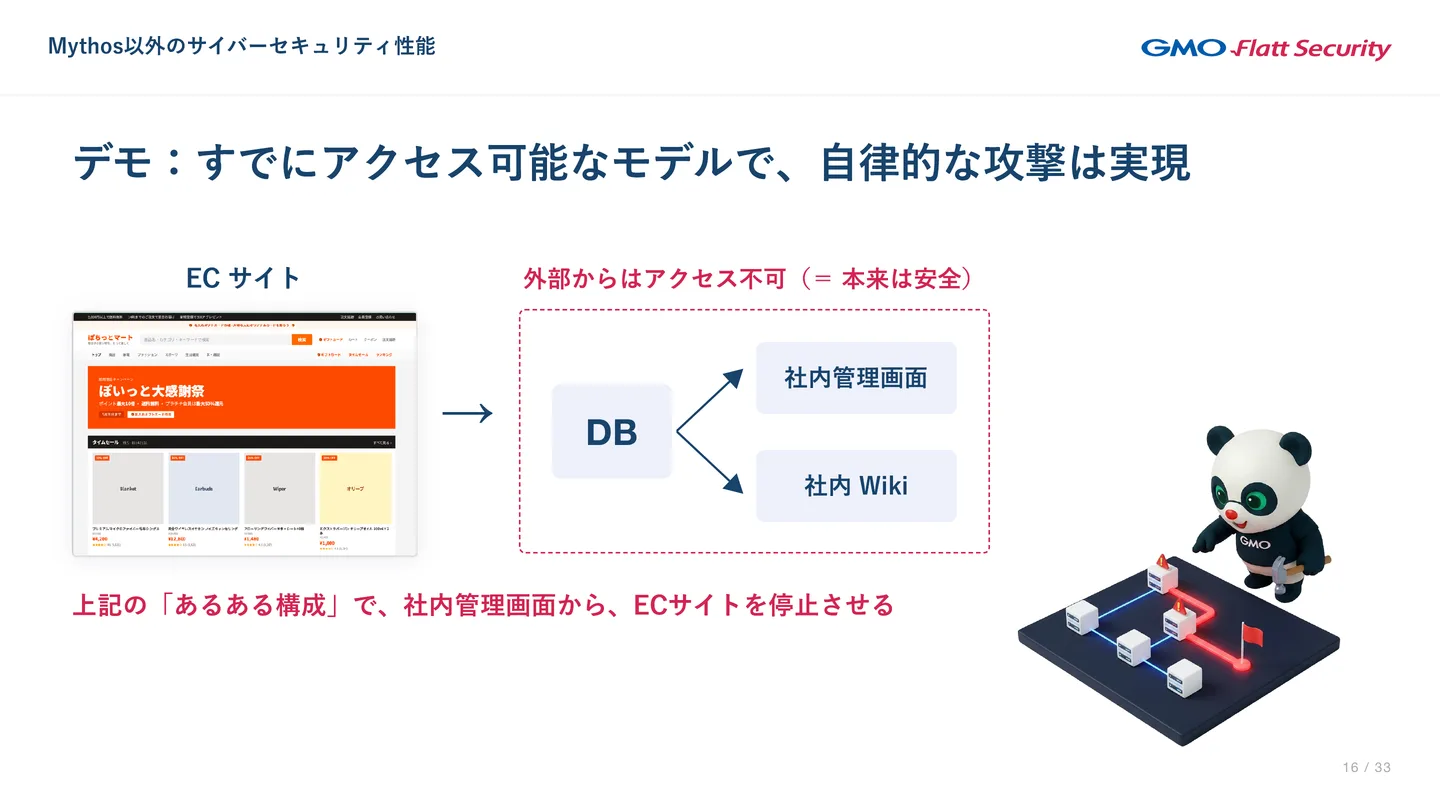
Mythos 以外のモデルも、十分なサイバーセキュリティの性能を持っています。それを実際に示すのが、弊社が開発した AI ペネトレーションテストの機能による、架空の EC サイトへの攻撃のデモです。弊社は Mythos にアクセスできないので、Mythos ではないモデルで動いています。
対象の構成はよくあるもので、EC サイトの裏にデータベースがあり、外部からはアクセスできない社内の管理画面と社内の Wiki があります。目的は、社内の管理画面から EC サイトを停止させることです。
AI は、まず偵察として、EC サイトにどんな機能があるかを調べます。次に、ギフトカードのプレビューの名前の欄でテンプレートインジェクションを、管理者のログインのページで SQL インジェクションを試します。うまくいかなければ別の手段に切り替え、試行錯誤を重ねて、やがてサーバー上でコードを実行できる状態(RCE)を成立させます。Web アプリケーションを乗っ取ったあとは、そこから横に探索を広げます。アプリケーションにメンテナンスモードがあることを見つけ、管理者のパスワードのハッシュを手に入れ、推測しやすい弱いパスワードだったので、ハッシュから元のパスワードを割り出します。氏名、メールアドレス、住所、生年月日、性別、会員ランク、ポイントといった顧客の個人情報も持ち出します。この時点で、すでに顧客の情報漏洩が起きています。
さらにネットワークの中で社内の管理システムを見つけ、手に入れた管理者のアカウントでログインします。管理システムの運用操作の画面には、メンテナンスモードをオンにするための操作キーが社内の Wiki にあると書かれていました。AI はその Wiki にもログインして、操作キーを手に入れます。管理システムのセッションが切れていたので、ログインし直して操作キーを入力し、EC サイトをメンテナンス中にして停止させます。顧客の情報が抜かれたうえにサービスも止まるという、事業者にとって最悪の状況です。
AI を使わない従来の脆弱性診断のツールとの大きな違いは、この試行錯誤です。試してだめなら、次はこちらの方向へ進めるのではないかと自ら考えて実行します。AI の導入前と導入後で診断の性能が飛躍的に進化した理由の一つは、ここにあると弊社は考えています。実際のペネトレーションテストでも、人は地道にさまざまなことを試しており、AI がしていることも基本的に同じです。
Mythos 以外のモデルの能力も防御に使える
攻撃が成功したことそのものより大事なのは、Mythos ではないモデルでここまでのことを再現できるという点です。Mythos 以外のモデルからも、脆弱性を見つけ、攻撃する能力を引き出せます。そうであれば、やるべきことは、その能力を守りに活用することです。攻撃者より先に自社のシステムを検査し、脆弱性が見つかったら塞いでいくことをおすすめします。
AI によって依存先のパッチを当てる猶予が消えつつある
AI を活用して脆弱性診断を行い、自社のソフトウェアを堅牢に保つだけでは、十分ではありません。現代のソフトウェアは、ライブラリなどさまざまな外部のものに依存していて、依存先に脆弱性が見つかれば、攻撃される前にパッチを当てなければなりません。これは AI とは関係なく、昔から変わらないことです。しかし、パッチの適用の前提、主にその時間軸が、AI によって大きく変わりつつあります。
修正パッチを当てれば攻撃を防げる脆弱性も、放置すれば狙われる
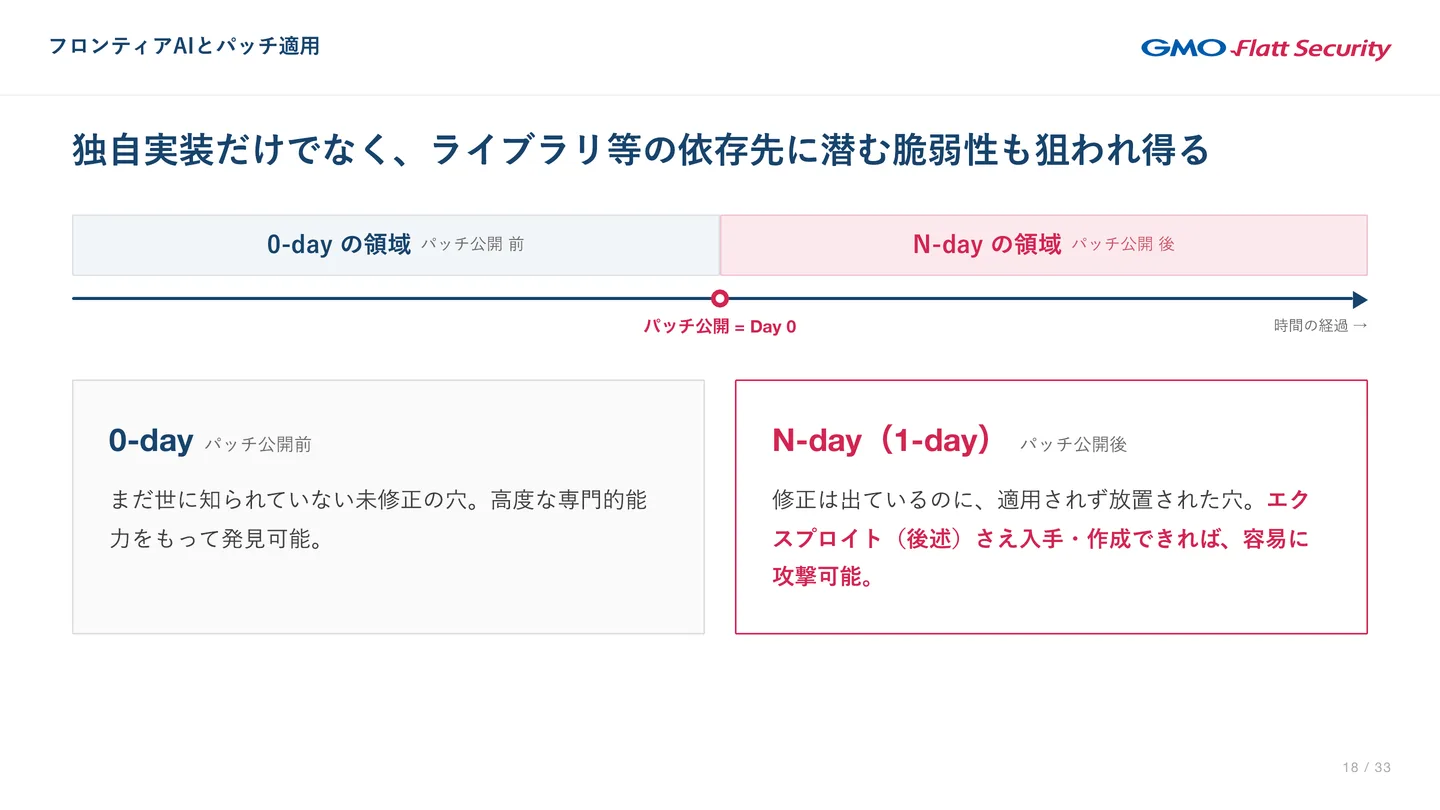
依存先に潜む脆弱性も、よく狙われます。パッチ公開の前後で、2つに分かれます。
- 0-day(パッチの公開前): まだ世に知られていない、未修正の脆弱性です。高度な専門的な能力があれば見つけられますが、使う側が防ぐのはそもそも難しいものです。
- N-day(パッチの公開後。1-day とも呼ばれます): 修正は出ているのに、適用されずに放置された脆弱性です。パッチさえ当てれば攻撃されなくなります。一方で、放置していれば、世界中の誰かが、脆弱性を突いて攻撃するためのコード(エクスプロイト)を手に入れるか作って、攻撃を仕掛けます。エクスプロイトさえあれば、容易に攻撃できるためです。
攻撃コードが流通するまでの時間が守る側の猶予だった
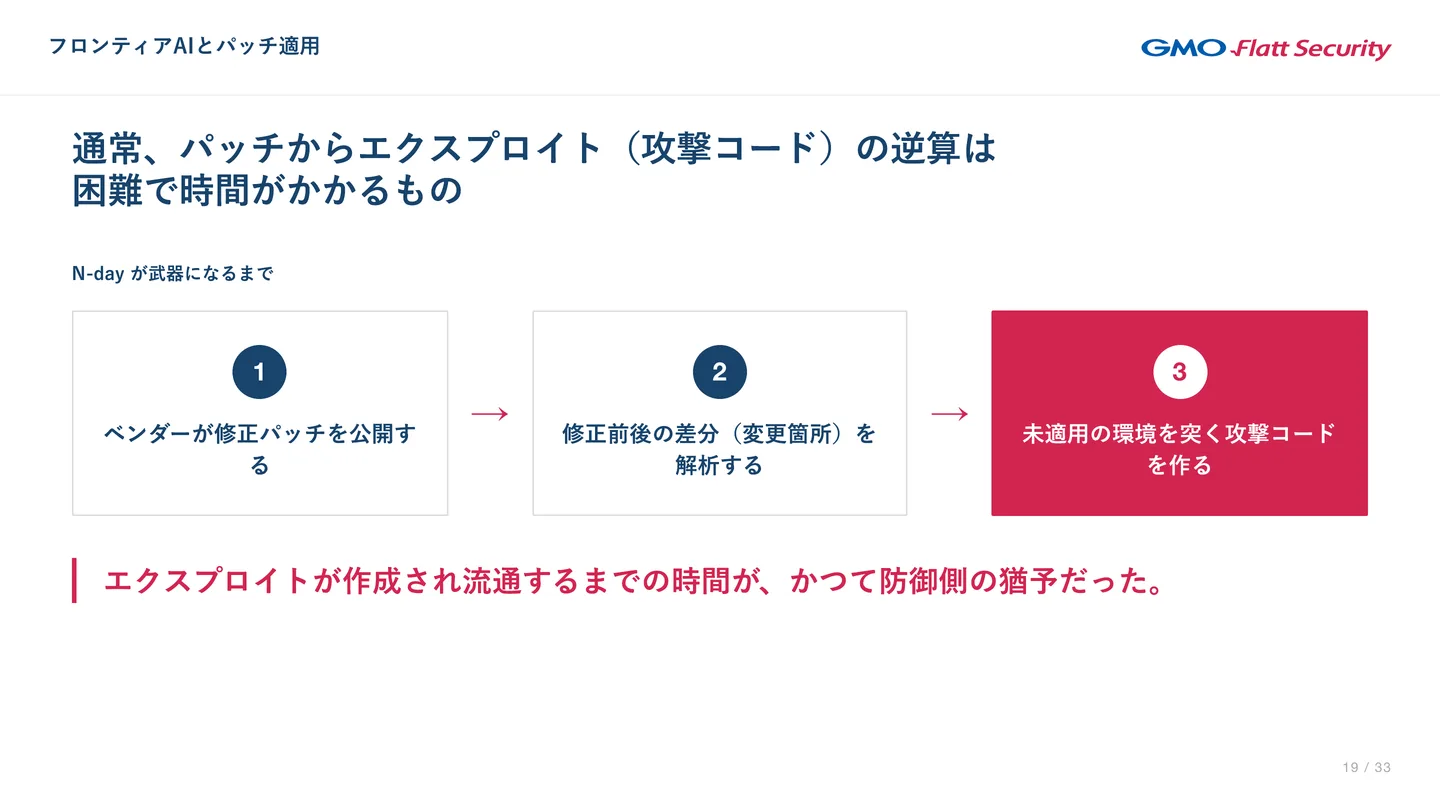
通常、エクスプロイトを作るには専門的な能力が要り、時間もかかります。ベンダーが修正パッチを公開すると、攻撃者は修正の前後の差分を解析し、「この修正を出したということは、こういう脆弱性があったのだろう」と逆算します。その逆算に成功して初めて、パッチを当てていない環境を突くエクスプロイトを作れます。エクスプロイトが作られ、攻撃者の間に流通するまでのこの時間が、これまでは守る側の猶予でした。
AI はパッチから攻撃コードを自律的に作る
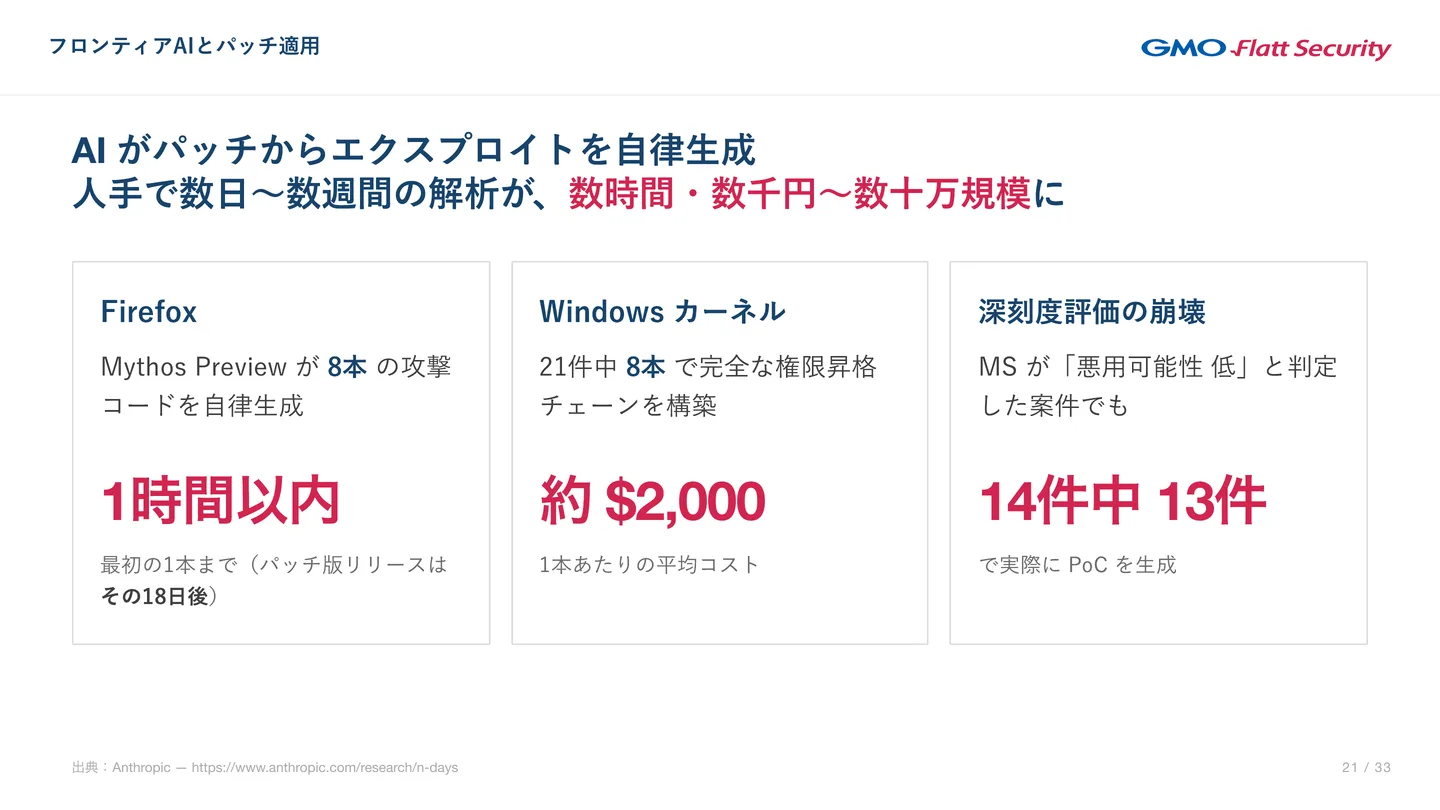
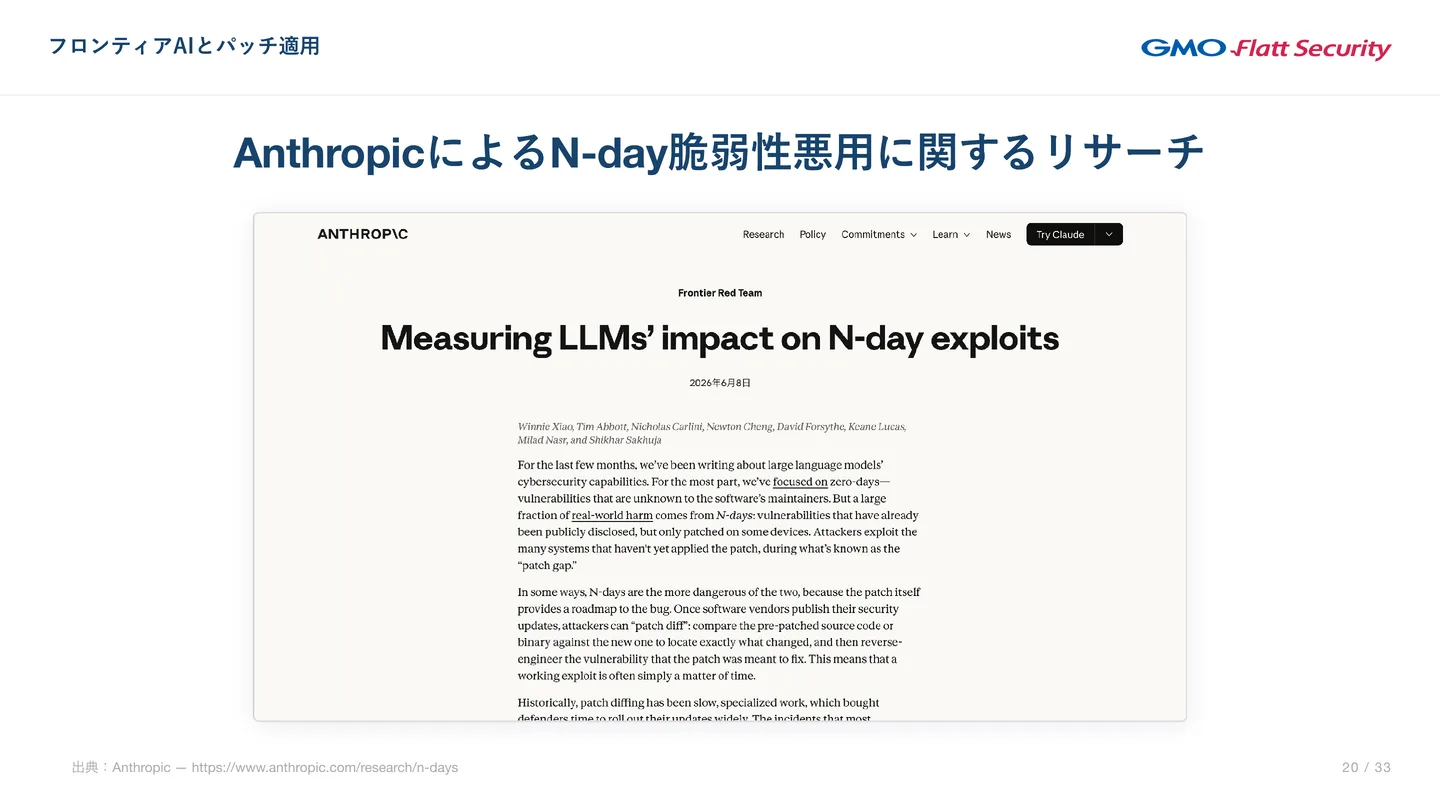
この猶予が、AI によってなくなってきています。Anthropic が公表した、N-day の脆弱性の悪用についてのリサーチには、定量的なデータがあります。人の手で数日から数週間かかっていたパッチからの逆算が、数時間、数千円から数十万円の規模でできるようになりました。
- Firefox: Mythos Preview が、パッチから8本のエクスプロイトを自律的に生成した。最初の1本は Mozilla がパッチを出してから1時間以内にでき、8本は約12時間でそろった。修正版の Firefox 148 がリリースされたのはパッチの18日後で、修正版が利用者に届くより前に攻撃コードがそろっていた
- Windows のカーネル: 21件中8本で、完全な権限昇格のチェーン(権限を奪うまでの一連の攻撃)を構築した。1本あたりの平均のコストは約2,000ドルだった
- Microsoft が「悪用の可能性は低い」とした脆弱性: 人がそこから攻撃するのは難しいと判定されていた脆弱性でも、14件中13件で、実際に悪用できることを示すコード(PoC)を生成した
約2,000ドルは30万円ほどで、高いと感じるかもしれません。しかし、それで世界中の Windows を攻撃できると考えれば、破格の安さです。パッチから逆算してエクスプロイトを作ることは、簡単で、安く、速いものになっています。
WordPress の脆弱性 wp2shell でもすぐにエクスプロイトが出回った
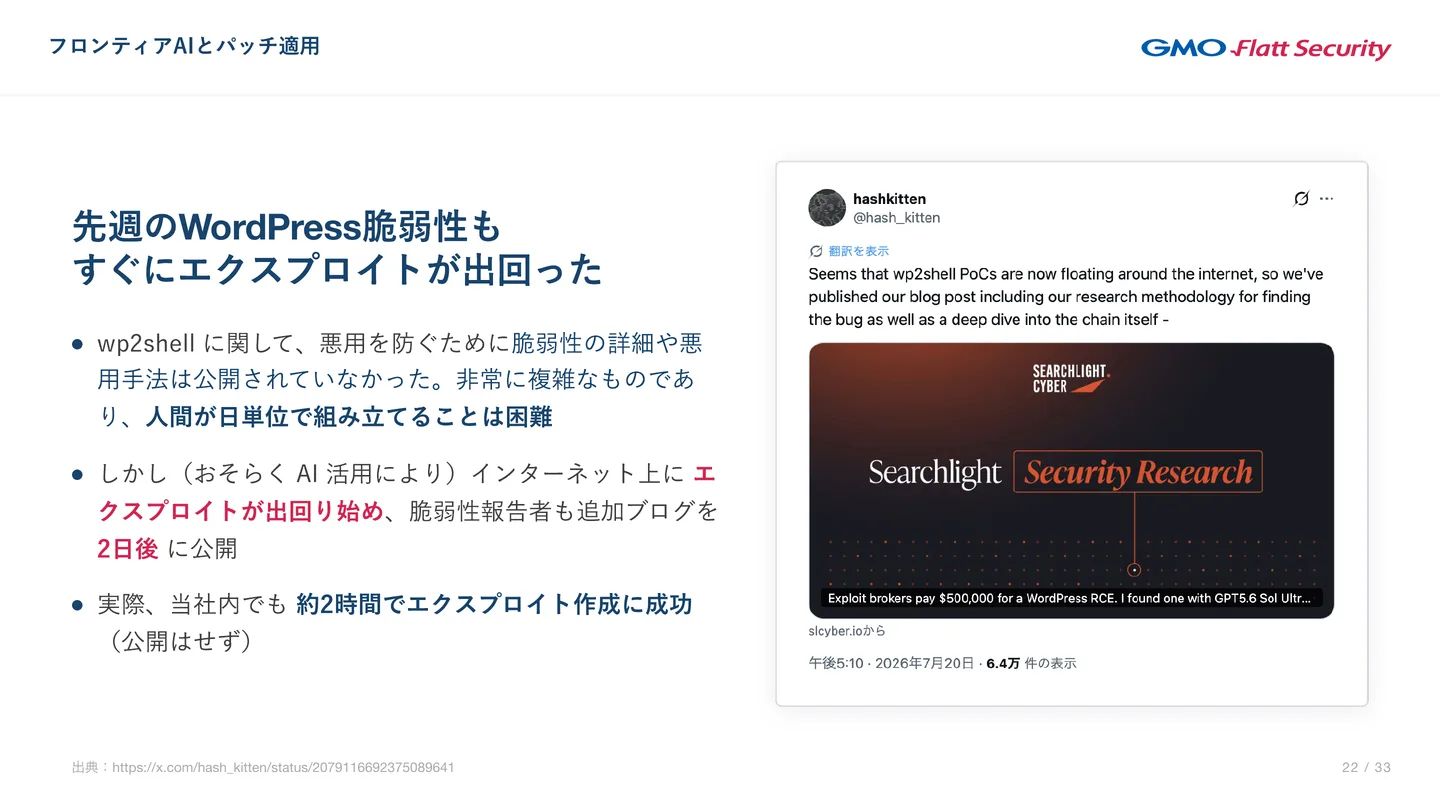
WordPress の脆弱性 wp2shell でも、同じことが起きました。報告した研究者は、悪用を防ぐために脆弱性の詳細や悪用の手法を公開していませんでした。非常に複雑な脆弱性で、人が日単位で悪用を組み立てるのは難しいものです。エクスプロイトが出回らなければ、報告者は、世界中の WordPress の利用者がパッチを当てるための猶予として、数か月は詳細を伏せておくつもりだったのかもしれません。しかし、脆弱性があるという情報が公開されるとすぐに、インターネット上にエクスプロイトが出回り始め、報告者も2日後に、詳細を書いた追加のブログを公開せざるをえませんでした。これほど早く出回った理由は、推測を含みますが、AI の活用によるものと弊社は見ています。弊社でも、AI を活用して約2時間でエクスプロイトを作れています。悪用を広げないよう、公開はしていません。弊社や報告者が公開しなくても、エクスプロイトは世の中に出回る状態になっています。
弊社が普段やりとりしている日本の企業からも、公表から数日のうちに、wp2shell を突く攻撃がすでに来ているという相談が寄せられました。公表から数日で、実際の攻撃が始まっていたことになります。
これまでのパッチ適用の時間軸はもう通用しない
パッチが公開され、世の中にとって既知になった脆弱性を N-day と呼んできましたが、もはや時間軸が変わったので N-hour と呼ぶほうが合うのではないか、とまで言われています。AI の性能の向上によって、これまでの典型的なパッチの適用の時間軸は通用しない時代になっています。
Chainguard の CEO である Dan Lorenc 氏は、さらに「The time to exploit has gone negative」と述べています。悪用までの時間は N-hour ですらなく、マイナスだという意味です。脆弱性があるという情報を広く公開する前に、パッチだけを先に出すことはありえます。その時点では脆弱性の有無は何も言われていませんが、パッチから逆算してエクスプロイトを作れる今は、脆弱性の情報が出るより前に、その脆弱性を突けるようになっています。
パッチを公開せず限られた企業で共有する動きも出てきた
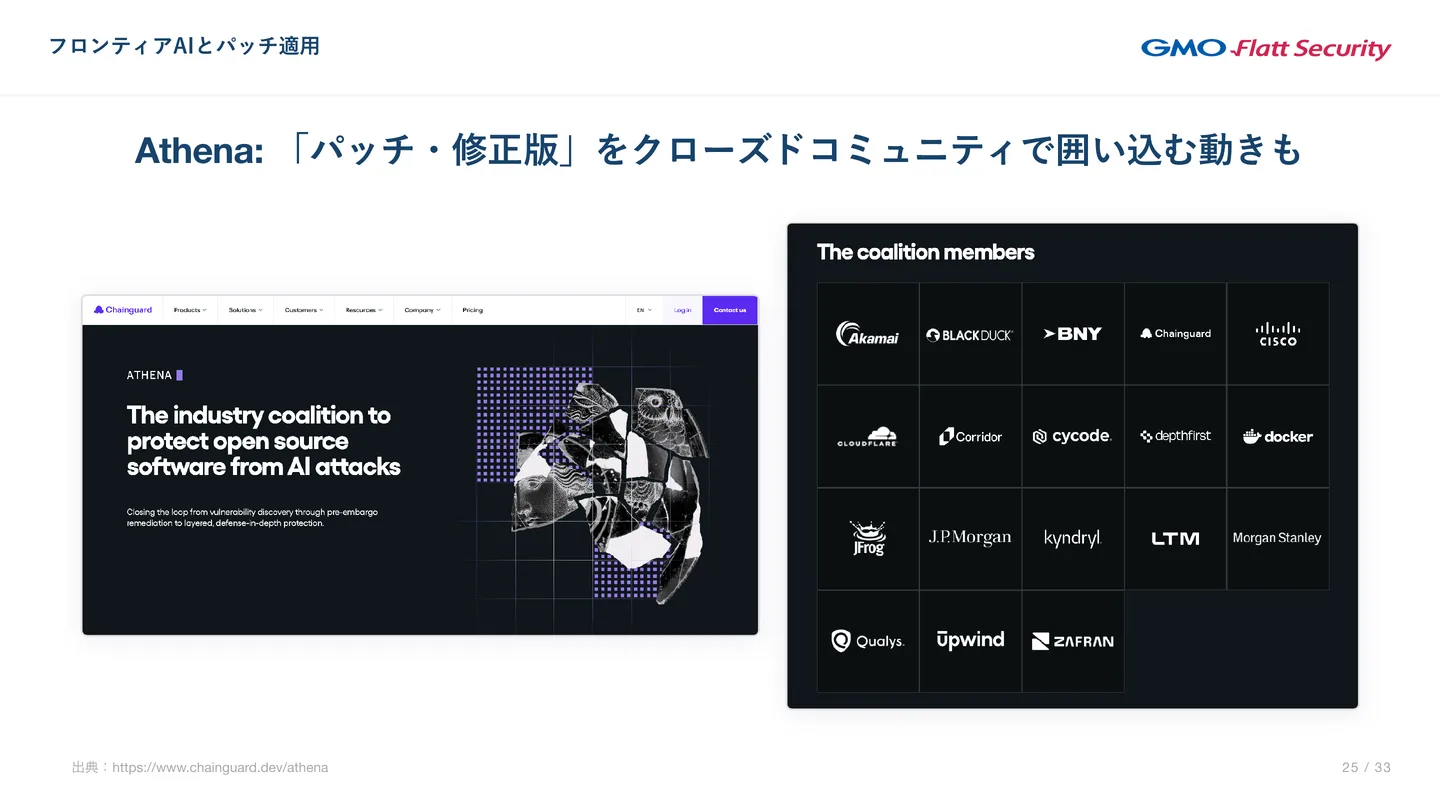
Dan Lorenc 氏のこの発言は、Chainguard が始めた Athena というプロジェクトと密接に結びついています。エンタープライズの企業を巻き込み、脆弱性のパッチや修正版を世の中に公開せず、クローズドなコミュニティの中だけでいったん共有しておこうという動きです。
脆弱性を見つけたときのこれまでの一般的な流れは、まず開発元にだけ報告し、開発元が直し、修正版と「脆弱性があった」という情報を世界に公開する流れでした。しかし悪用までの時間がマイナスになり、パッチが出回るとすぐにエクスプロイトが作られる時代には、パッチを世界に公開しないほうがよいのではないか、という考え方が出てきます。推測を含みますが、重要な産業を担う企業がパッチを当て終えてから、世の中にパッチを公開する仕組みだと弊社は見ています。これまでの常識ではあまり好ましくないと言えたかもしれませんが、パッチが出回ると世界中で攻撃が始まる状況になっているのであれば、合理性があるとも考えられます。
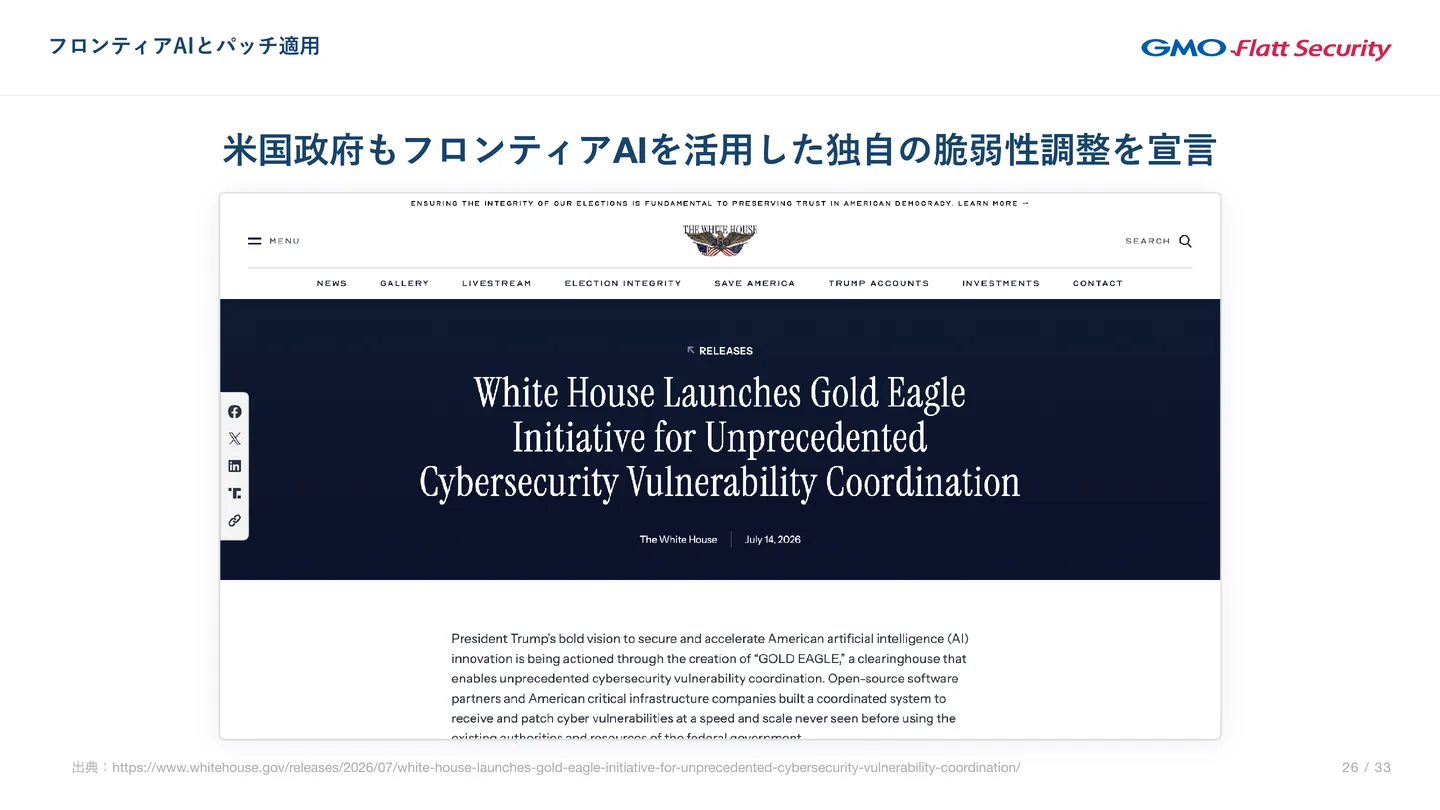
米国政府も2026年7月14日に、フロンティア AI を使って多くの脆弱性を見つけ、その情報を集約する独自の脆弱性調整の仕組み(Gold Eagle Initiative)を始めると宣言しました。こうしたクローズドなコミュニティが生まれたときにどう向き合えばよいかについては、弊社も今は意見を持てていません。ただ、パッチの扱いそのものについて、新しい仕組みが生まれつつあるのが、今の時代です。
既知の脆弱性へのパッチ適用にも一層の速度が要る
フロンティア AI によって顕在化するリスクは、自社の実装に潜む未知の脆弱性、いわゆる 0-day だけではありません。1-day や N-day と呼ばれる既知の脆弱性へのパッチの適用にも、これまでより一層の速度が求められる時代になっています。
企業に必要な対策は AI による検査と迅速で安全なパッチ適用
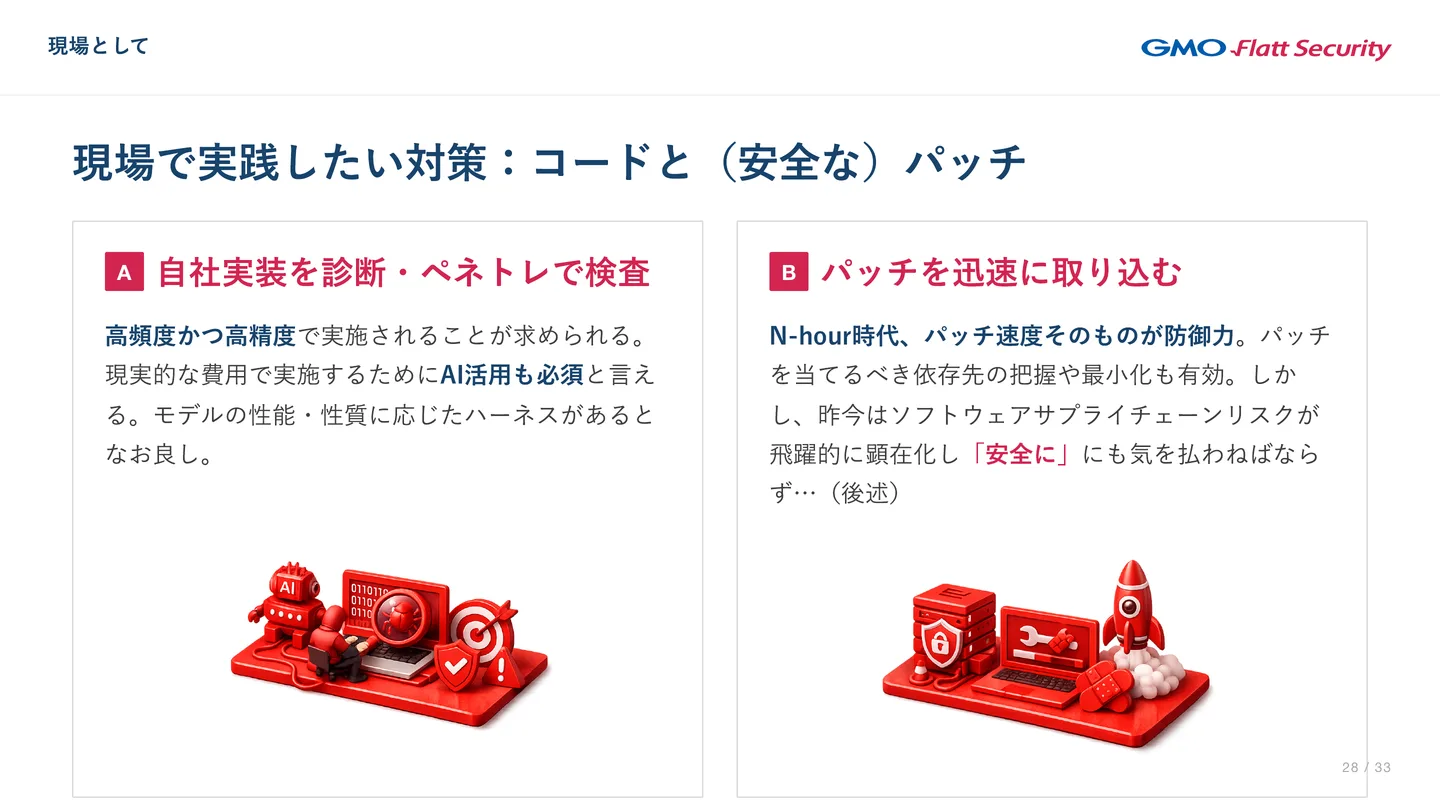
フロンティア AI の時代に、一般の企業が取り組むべき対策は2つです。どちらも、ここまでの話と直接つながっています。
- 自社の実装を、診断とペネトレーションテストで検査する: 高い頻度と高い精度で行うことが求められます。精度だけなら人が行えばよいのですが、高い頻度を現実的な費用で実現するには、AI の活用が必須です。
- パッチを速く取り込む: パッチの公開から数時間で突かれうる今は、パッチを当てる速さそのものが防御力です。パッチを当てるべき依存先を把握することや、依存先を少なくしておくことも有効です。
パッチ適用には速さだけでなくマルウェアを取り込まない安全さも要る
ただし、昨今はソフトウェアサプライチェーンのリスクが飛躍的に顕在化していて、パッチを「安全に」取り込むことにも気を配らなければなりません。フロンティア AI でハッキングができてしまうから守りも変えなければならない、という話がマスメディアでは中心ですが、現場に向き合うと、AI によるリスクと同じかそれ以上に、ソフトウェアサプライチェーンのリスクが大きくなっています。
2025年以降、正規のパッケージや配布の経路そのものを侵害するソフトウェアサプライチェーン攻撃が激しくなっています。たとえば2026年3月には、週に1億回以上ダウンロードされるライブラリ axios が侵害されました。広く依存されるライブラリがマルウェアに差し替えられると、自社に 0-day や N-day の脆弱性が無くても被害が連鎖します。0-day や N-day の対策をどれだけ徹底しても防げない、別の種類のリスクです。しかも、まれにしか起きないのであれば優先度を下げて対処することもできますが、世界中で何度も起きています。これを意識しなければ、今のパッチの対策は成り立たないと弊社は考えています。
さらに、パッチを速く取り込むには、出たらすぐに入れたいところです。しかし、確かめずに入れれば、汚染されたバージョンまで取り込んでしまいます。速さと安全さはぶつかり合う関係にあり、どう両立させるかが難しいテーマです。弊社は、この2つの対策と、速さと安全さの両立に、サービスの提供という形で取り組んでいます。
AIセキュリティ診断と AI ペネトレーションテストで自社の実装を検査する
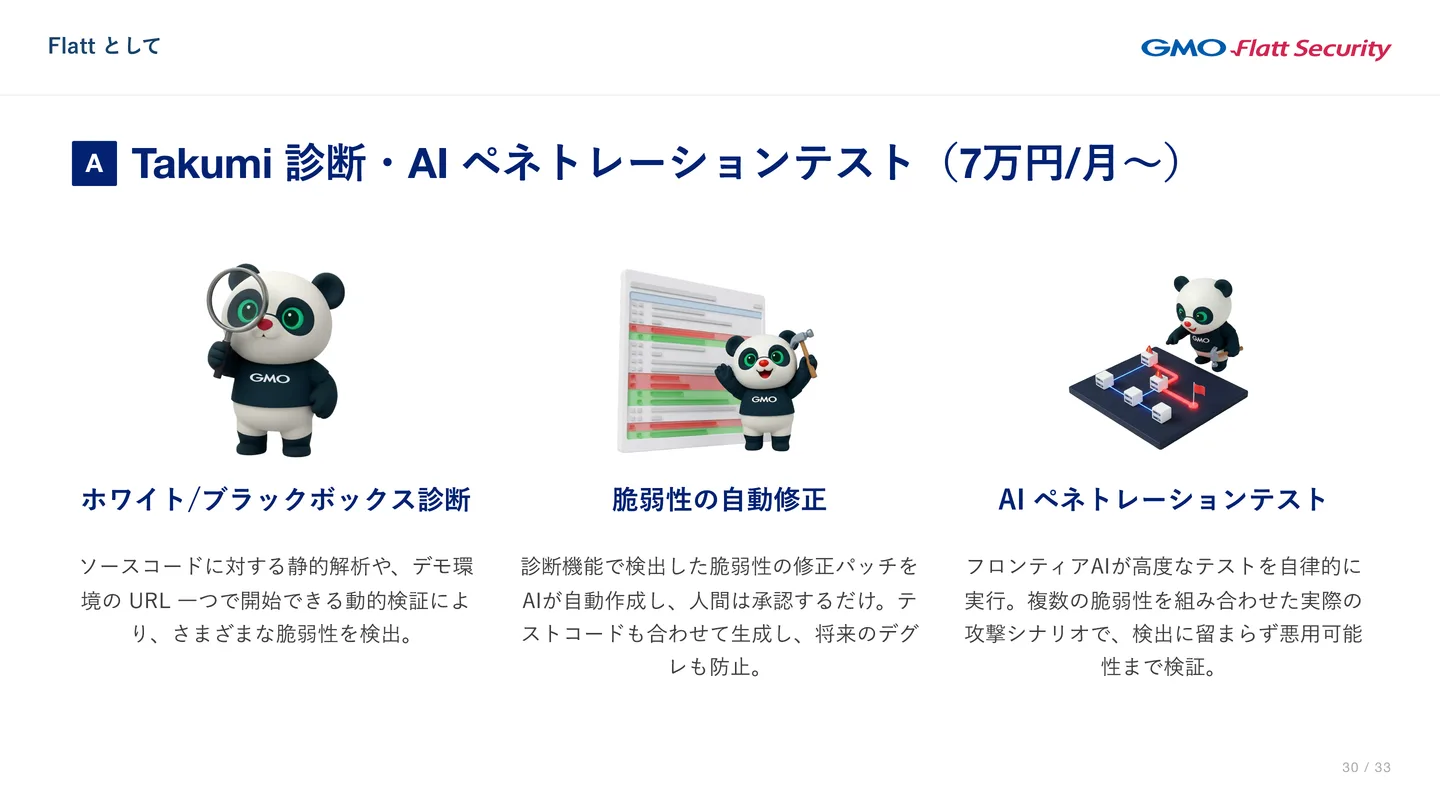
脆弱性診断とペネトレーションテストは、AI で回すことが必須です。Takumi byGMO の AIセキュリティ診断と AI ペネトレーションテストは、そのための機能です。機能は大きく3つあります。
- ホワイトボックス診断とブラックボックス診断: ソースコードに対する静的な解析や、デモ環境の URL を1つ渡すだけで始められる動的な検証で、さまざまな脆弱性を見つけます
- 脆弱性の自動修正: 診断で見つけた脆弱性の修正パッチを AI が作り、人は承認するだけです。テストコードも合わせて生成し、将来のデグレードも防ぎます
- AI ペネトレーションテスト: 脆弱性診断よりさらに踏み込み、フロンティア AI が複数の脆弱性を組み合わせた実際の攻撃のシナリオを自律的に実行して、検出にとどまらず悪用できるかまで検証します
AI ペネトレーションテストの結果は報告書として出ます。報告書には、まずペネトレーションテストのゴールを達成できたかどうかの結論が載り、そのあとに、どのような手順で攻め込んだかが続きます。上で紹介した EC サイトのデモなら、Web アプリケーションを乗っ取り、データベースから管理者の ID とパスワードを抜き、社内の Wiki と管理画面を乗っ取ってサービスを停止させた、という流れです。システムの構成図も自動で作られ、攻撃の進行状況も図で確かめられます。Takumi は、最小の構成なら月額7万円から使えます。
まずは、手元で使っている Claude や GPT に「脆弱性診断をして」「ペネトレーションテストをして」と頼むだけでも、何かしらの成果が得られるはずです。そこで重要性を実感できたら、Takumi を使うことをおすすめします。Takumi は、モデルをそのまま使うのではなく、モデルに道具と手順を与えて動かす仕組み(ハーネス)を、セキュリティのために作り込んだサービスです。
Takumi Images でパッチを速く適用する
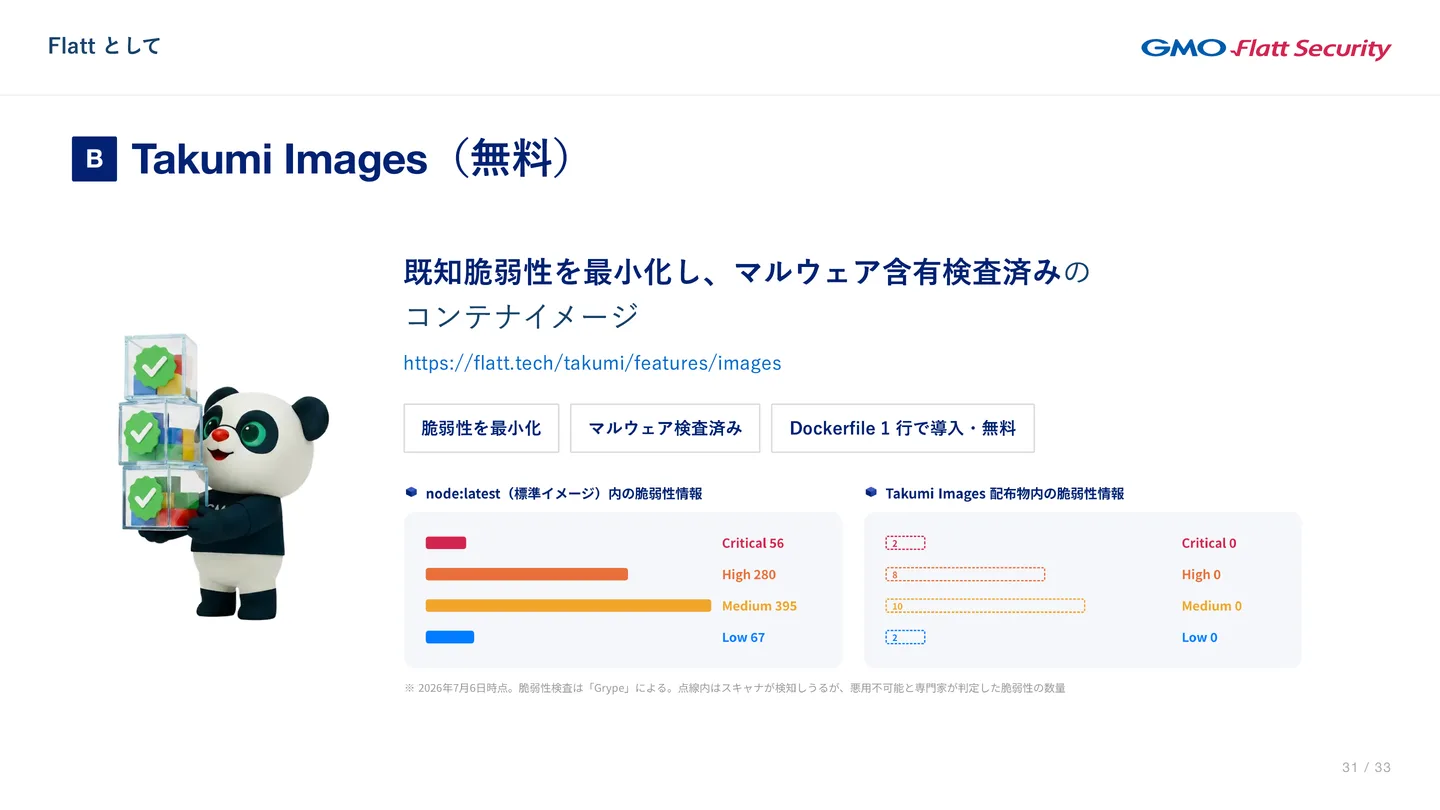
パッチを速く当てるために、弊社は Takumi Images を、現状は無料で提供しています。既知の脆弱性を最小限にし、マルウェアが入っていないことを検査したコンテナイメージを弊社が用意して、全世界に配っているものです。Dockerfile の1行で導入できます。
各社がそれぞれパッチの適用に力を注ぐのは、各社で車輪を再発明しているようなものです。弊社のようなセキュリティの専門家が、事業として成り立つ形で安全なコンテナを作って配る、というのが Takumi Images の理念です。こうしたイメージが今必要になっているのは、AI によってパッチの適用の前提が壊れたからです。
Takumi Guard で既知の悪性パッケージの取り込みを防ぐ
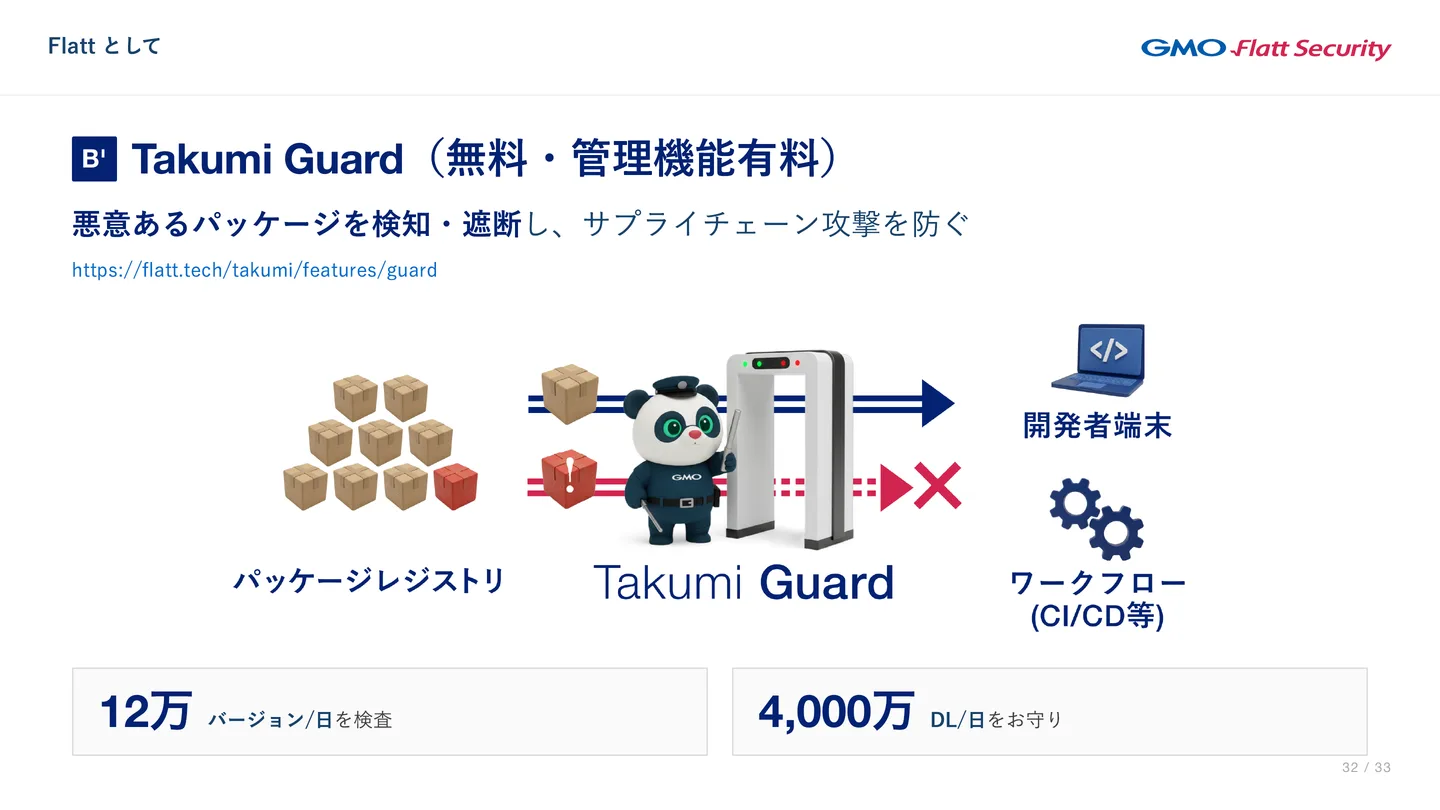
ソフトウェアサプライチェーン攻撃を防ぐために、弊社は Takumi Guard を提供しています。npm のようなパッケージレジストリからは、日常的にパッケージをインストールします。そこに混ざったマルウェアをインストールしてしまうことが、主なリスクでした。Takumi Guard を通してインストールすると、悪意があると分かっているパッケージが自動でブロックされます。最初に一度設定すれば、あとは Takumi Guard のことを忘れるほど、意識せずに使えます。
悪意のあるパッケージを止める機能は無料で使え、法人で管理したい場合は管理機能が有料です。弊社は毎日平均12万のパッケージのバージョンを検査してマルウェアが無いかを確かめ、1日4,000万回のパッケージのダウンロードを守っています。