
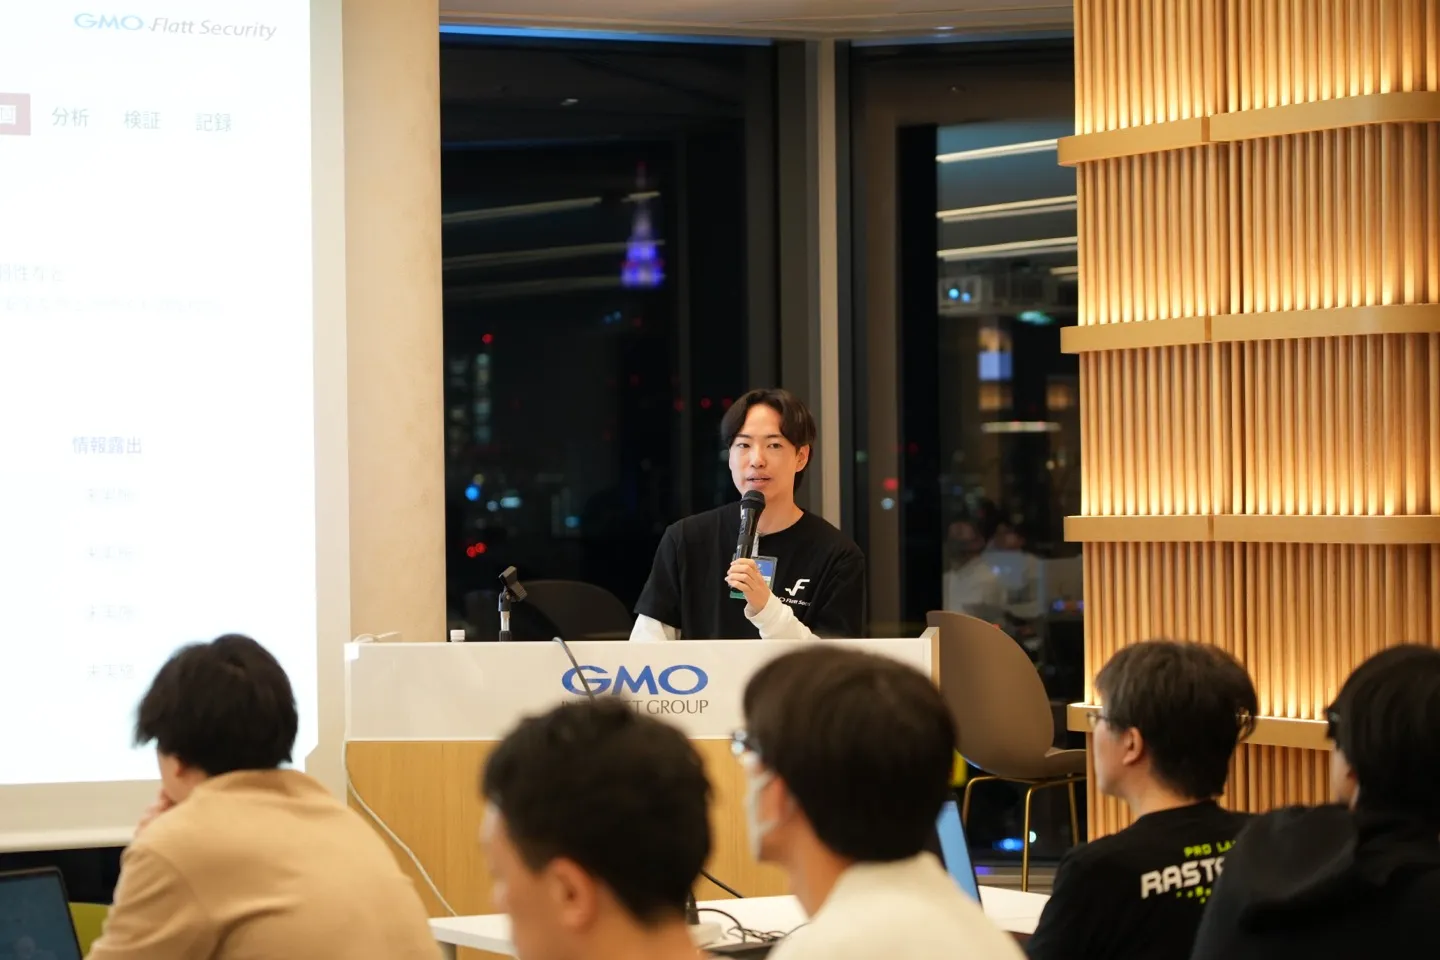
ワークショップは約3時間で、座学と演習を組み合わせた4つのパートで進めました。前半では、座学で脆弱性診断の目的と工程を押さえたうえで、参加者が手元で演習用のアプリを起動し、自分の AI エージェントと一緒に脆弱性を見つけて確かめました。後半では、見つけた脆弱性を直して、また確かめる演習で診断の1周を回したあと、座学に戻り、AI 時代の脆弱性対応と、内製化を進める段階を紹介しました。終了後には、診断の内製化で困っていることを弊社の社員に相談できる懇親会を開きました。
| パート | 内容 |
|---|---|
| 1. 脆弱性診断を理解する(座学) | 診断の目的と工程、実際の診断でぶつかる壁 |
| 2. 脆弱性診断を体験する(演習) | 自分の手での診断と、AI に任せた診断 |
| 3. 発見された脆弱性に対応する(演習・座学) | 見つけた脆弱性の修正と再検査、大量に見つかる脆弱性への対応 |
| 4. 診断の内製化へ向けて(座学) | 内製化の3つの成熟段階と、自社で始める最初の一歩 |
なぜ、いま診断の内製化なのか
AI を使った攻撃の脅威が、現実のものになっています。誰でも手元で動かせるよう本体が公開されたオープンウェイトモデル(GLM-5.3 など)は最先端に近い攻撃能力を持つようになり、安全のための制限(セーフガード)を外した「無検閲」のモデルまで出回っています。実際に、韓国の金融機関では AI を使った攻撃が起きています。
攻撃に必要なコスト・時間・スキルが下がったことで、これまで割に合わなかった、個別の会社を狙う攻撃が割に合うようになりました。攻撃者は会社ごとに固有の脆弱性まで狙えるようになり、攻撃は24時間365日続きます。加えて、開発も速くなり、プロダクトは変わり続けています。外部に年に1回頼む診断では、攻撃の速さにも、プロダクトが変わる速さにも追いつけません。
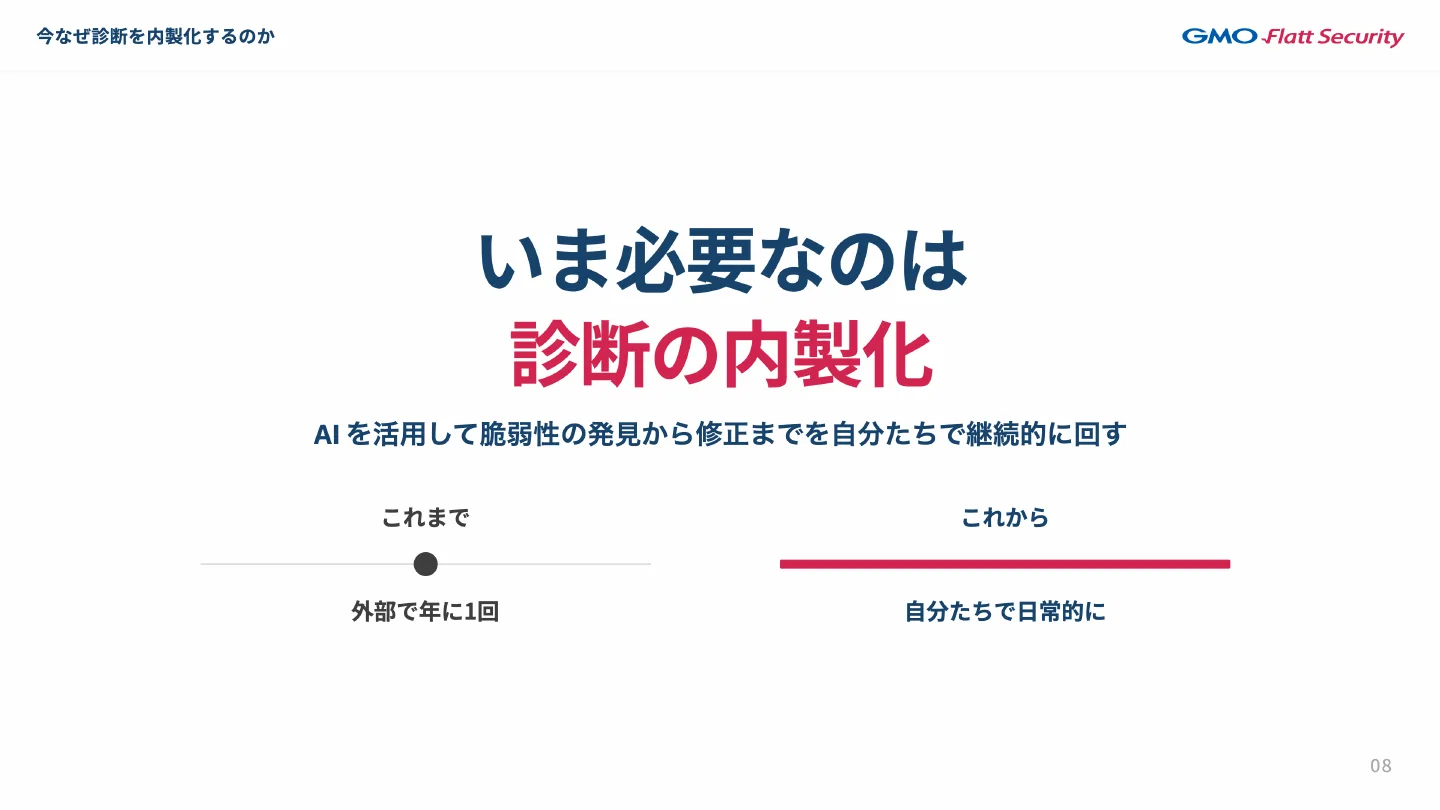
攻撃者が AI を活用するなら、守る側も AI を活用し、脆弱性の発見から修正までを自分たちで速く回す必要があります。こうして診断を自社で回すこと(診断の内製化)が、これからの時代を生き延びる鍵になっています。
脆弱性診断を理解する
見つけることと、安全だと説明することは違う
AI で脆弱性を見つけること自体は、もう特別ではありません。Anthropic が Claude Mythos Preview を使って進める Project Glasswing では、約50のパートナーと1か月で、深刻度が High・Critical の問題が1万件を超えて見つかりました。しかし、見つける力が強くなっても、それだけで診断は完成しません。攻撃者は1つの穴を突ければ成功しますが、守る側はすべてを防がなければならないからです。守る側には、見つけていない範囲も含めて、どこまで安全かを説明できることが求められます。
脆弱性診断は、脆弱性を見つける活動ではなく、プロダクトの安全性を評価する活動です。ただし、脆弱性が無いことは証明できません。そのため診断では、範囲(どの機能を)・観点(どの脆弱性について)・方法(どう確かめたか)・結果(何が分かったか)の4つについて根拠を示し、プロダクトの安全性を説明します。
診断は5つの工程で進む
診断は、準備・計画・分析・検証・記録の5つの工程で進みます。準備と計画で何を調べるかを決め、分析・検証・記録で、決めたものを1つずつ確かめます。仮説を立てて確かめることを繰り返し、安全性の根拠を積み上げていきます。
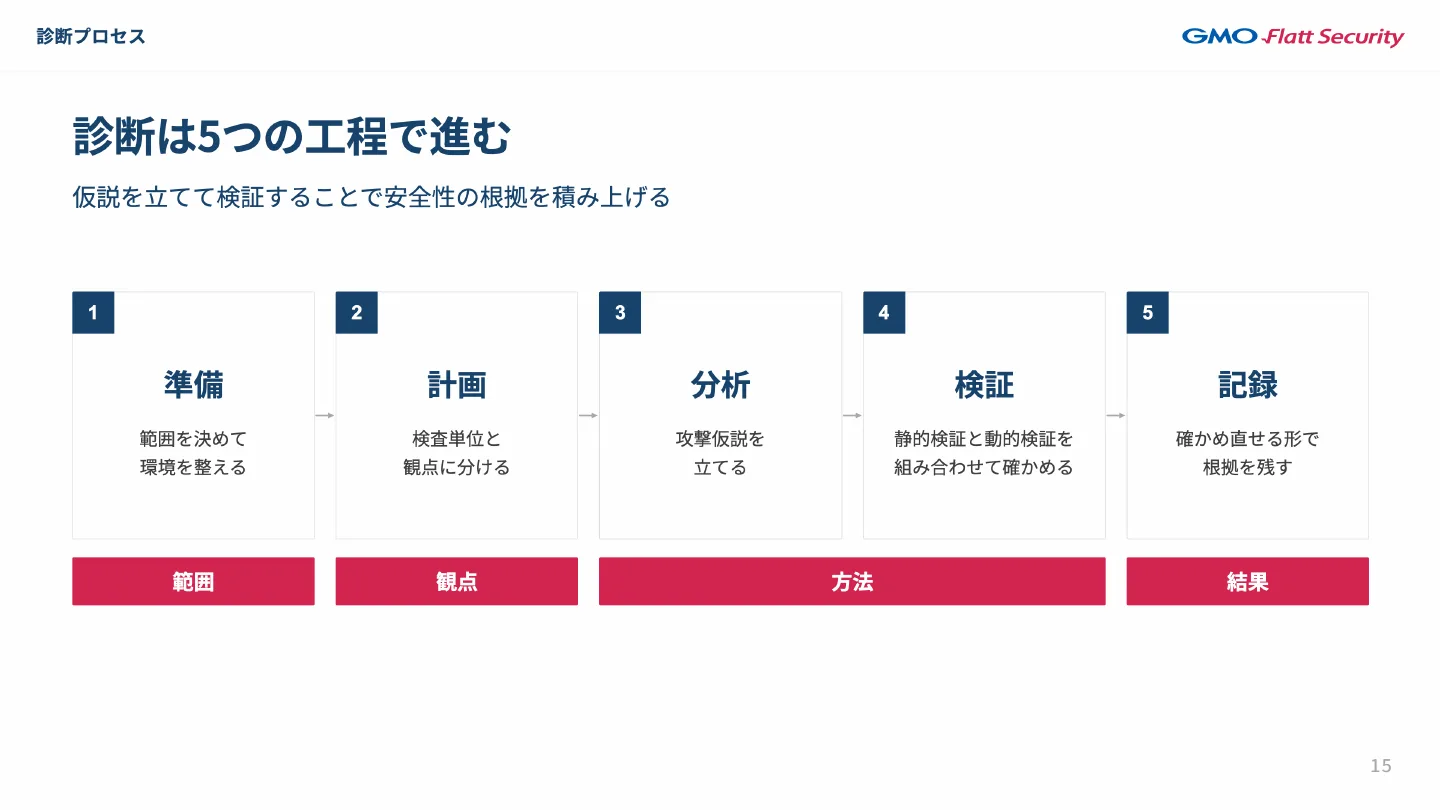
準備では、どこまでを診断の対象にするか、範囲を決めます。対象(URL、機能、リポジトリ)とあわせて、触れてはいけない対象外(本番のデータ、外部のサービスなど)も明確にします。そのうえで、範囲の中を確かめるのに必要な環境・ソースコード・役割ごとのアカウント・データを整えます。
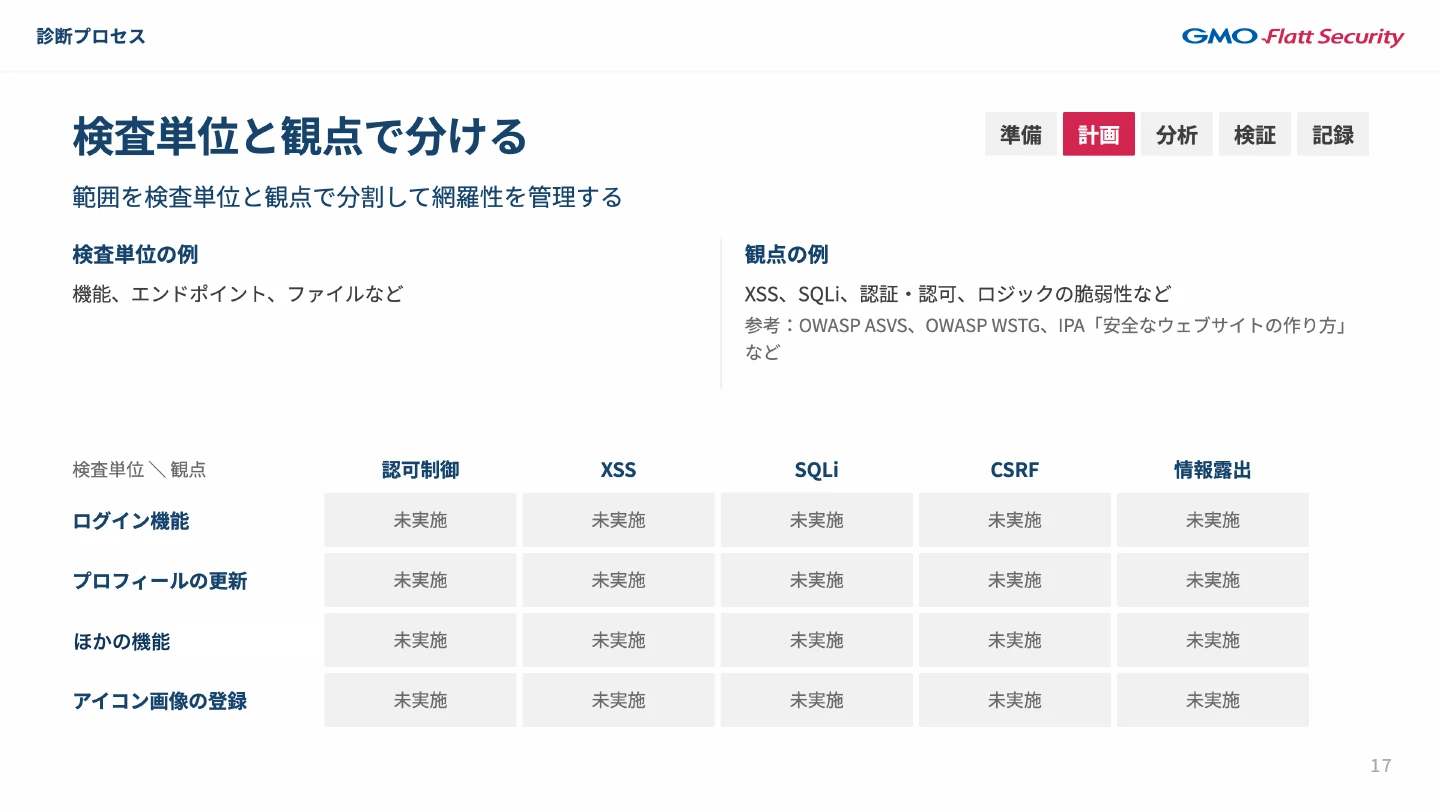
計画では、範囲を、検査単位(機能・エンドポイント・ファイルなど)と観点(XSS、SQL インジェクション、認証・認可、ロジックの脆弱性など)に分け、マトリクスを作ります。マトリクスのマス1つ1つが、調べる単位になります。
残りの3つの工程は、マスごとに繰り返します。
分析では、機能の仕様と観点から、そのマスで起こり得る攻撃を考え、仮説を立てます。たとえば「プロフィールの更新 × 認可制御」のマスなら、他人のプロフィールを更新できてしまわないか、という仮説です。
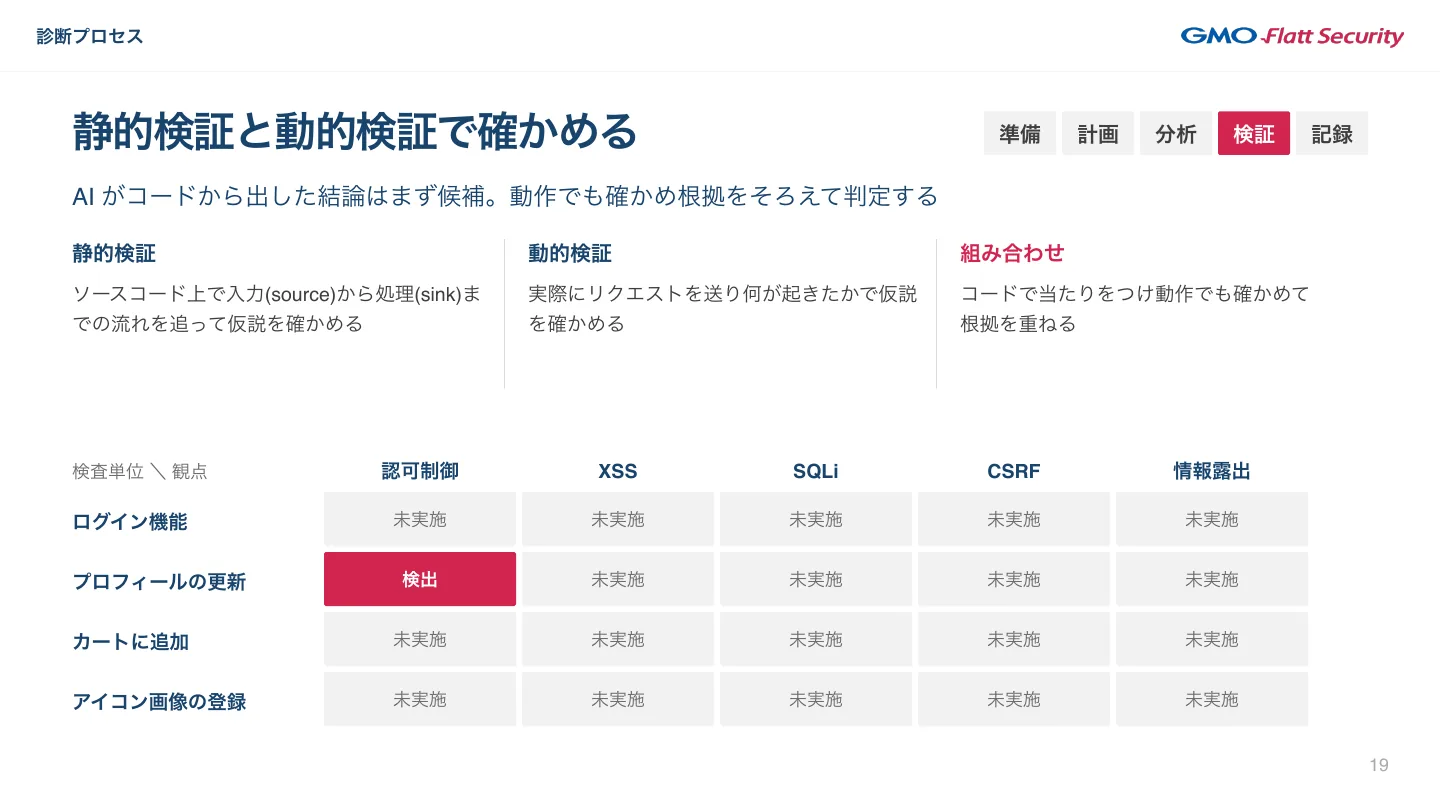
検証では、立てた仮説が成り立つかを確かめます。検証の方法は複数あり、静的検証では、ソースコードを読み、入力から処理までの流れを追って確かめ、動的検証では、実際にリクエストを送り、何が起きたかで確かめます。また、これらを組み合わせて、コードで当たりをつけてから動作でも確かめ、根拠を重ねる方法もあります。
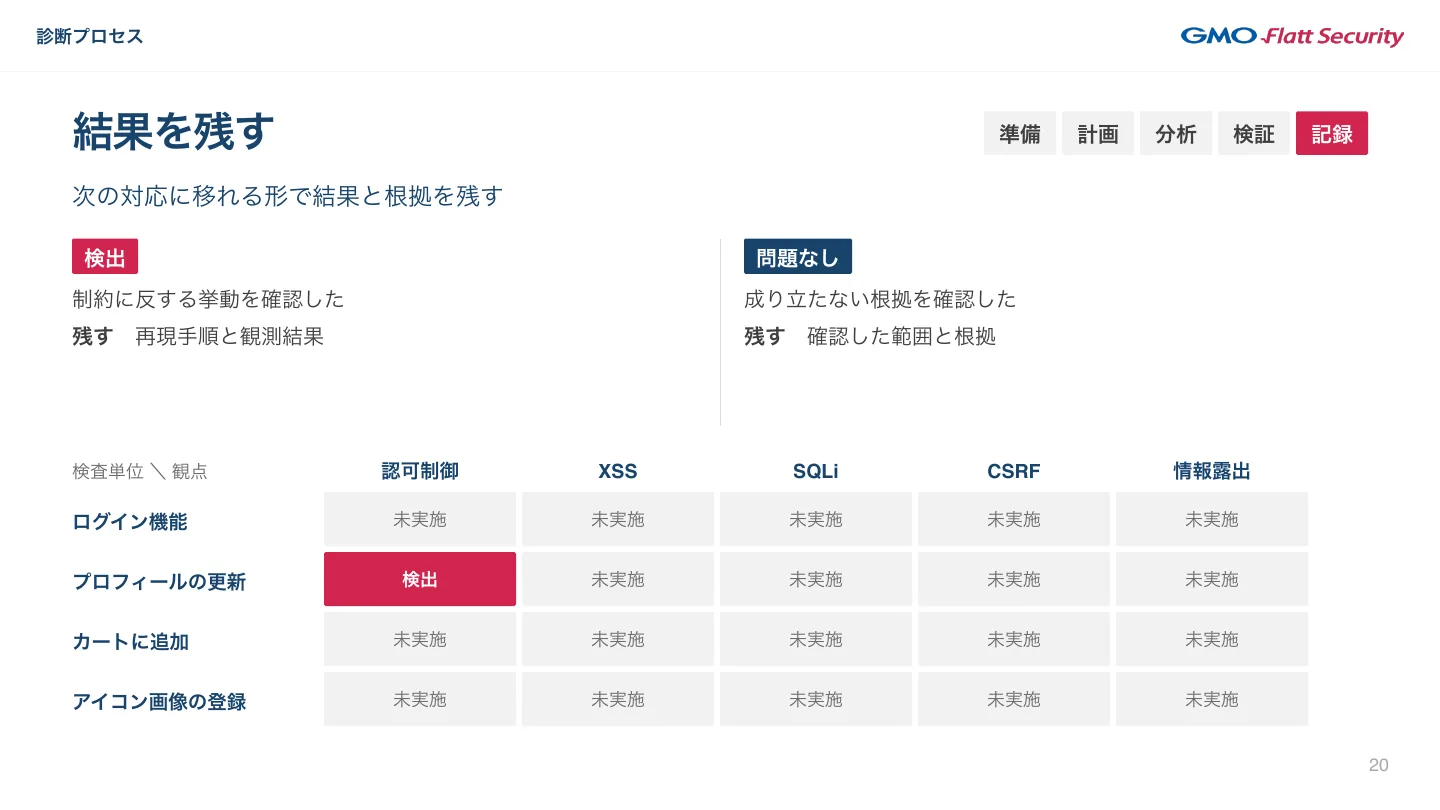
記録では、検証の結果と根拠を、次の対応に移れる形で残します。脆弱性を確かめられたら「検出」として、再現手順と観測の結果を残し、そのまま修正などの対応に移れるようにします。仮説が成り立たない根拠を確かめられたら「問題なし」として、何を試したか、コードのどこでどう防がれているかなど、確かめた範囲と根拠を残します。
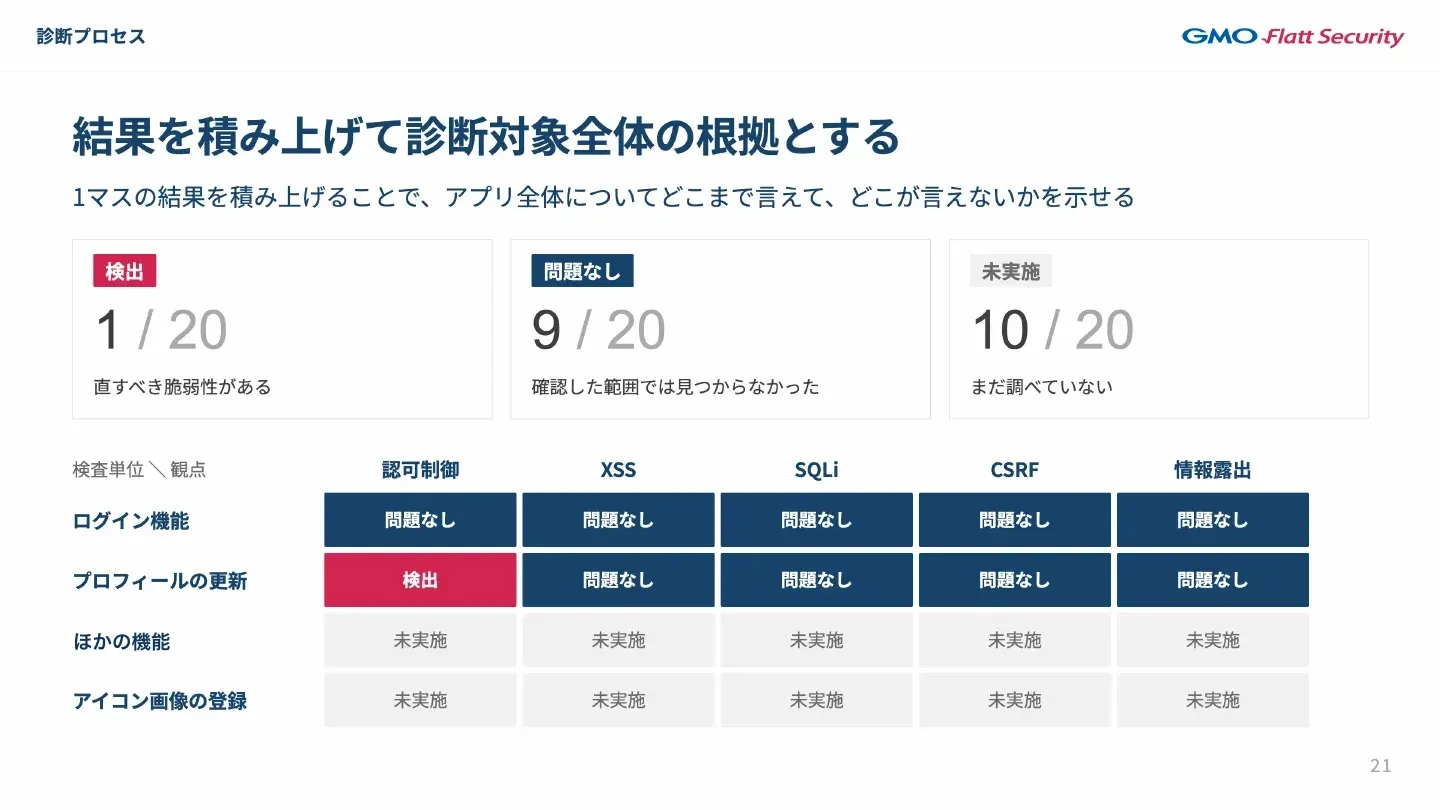
この1マスずつの診断の結果を積み上げることで、アプリ全体について、どこまで安全と言えて、どこが言えないかを示します。脆弱性診断はこのように、根拠を積み上げて、プロダクトの安全性を評価する活動です。なお、診断の品質は、こうして積み上げた根拠に、漏れがないか(網羅性)、正しいか(確かさ)、何をどこまでやったかを示せるか(透明性)で決まります。網羅性は、準備で範囲を合意し、計画で検査単位と観点に分けることで保ちます。確かさは、コードで成り立ち得る理由と、動かして実際に起きる事実の両方を示し、「問題なし」にも根拠を残すことで支えます。透明性は、記録を積み上げて、言えることと言えないことを示すことで保ちます。
実際の診断でぶつかる2つの壁
品質を満たす診断を実際に回そうとすると、2つの壁にぶつかります。
1つ目は、何をどこまで確認するかです。実際のアプリでは、権限やデータの状態によっても挙動が変わり、確かめる組み合わせは膨大になります。これまでの手動の診断は、限られた工数の中で、影響の大きい機能や観点、認証なしで外から届く箇所を優先して、範囲を絞ってきました。
2つ目は、検証できる状態をどう作るかです。範囲・環境・ソースコード・アカウント・データがそろわないマスは、確かめられないまま残ります。こうした状態を整えるのは、アプリが複雑なほど難しくなります。
1つ目の壁は、AI を使えばかなり越えやすくなります。AI は一度に調べられる量が多いので、確かめられる組み合わせを大きく増やせるからです。一方で2つ目の壁は、AI を使っても、自分たちで越える必要があります。試せる環境やアカウント、データが整っていなければ、AI も、脆弱性が成り立つかを正しく確かめられません。
脆弱性診断を体験する
参加者は、座学で紹介した診断の工程に則って、配布したマトリクスを使って診断しました。
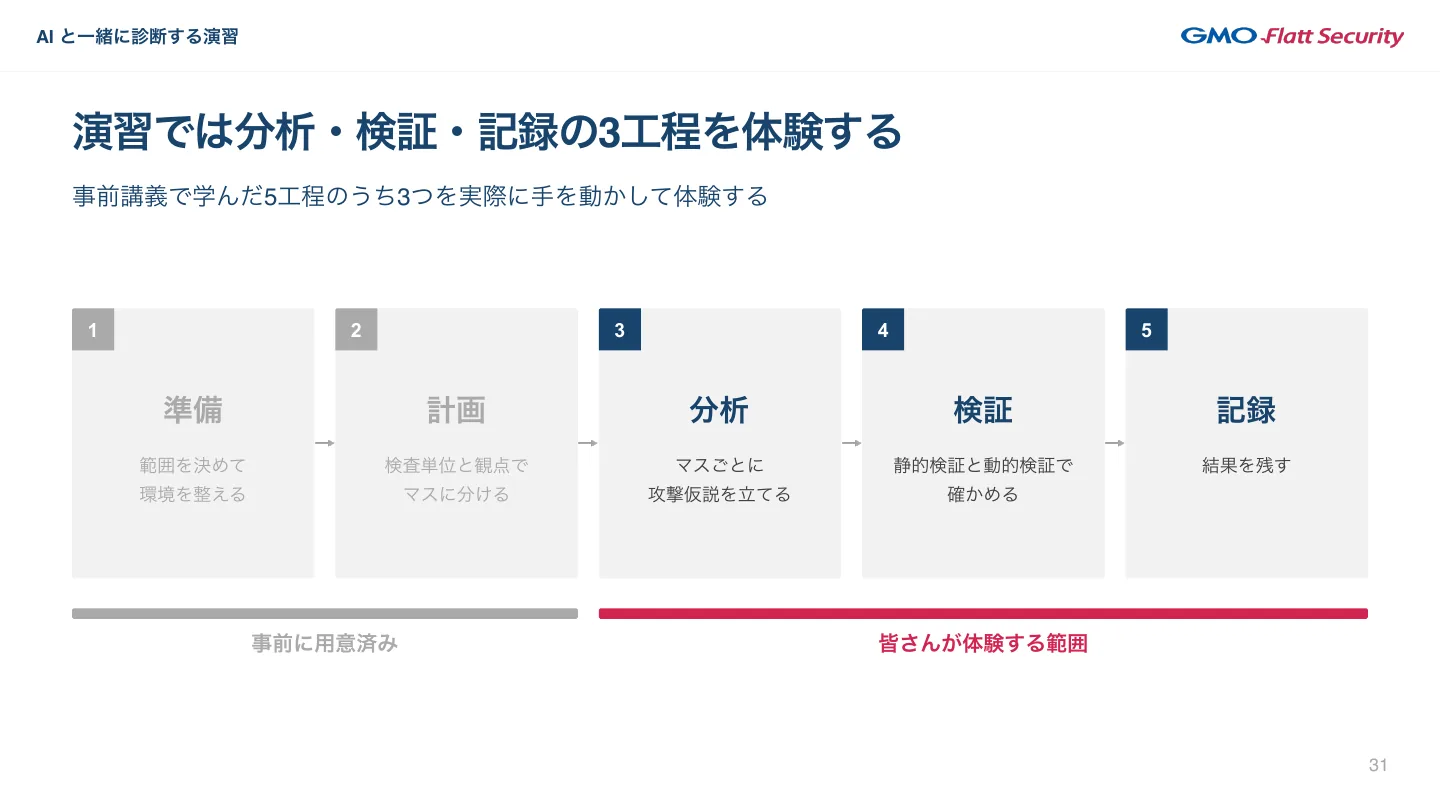
準備と計画はあらかじめ済ませておき、5つの工程のうち分析・検証・記録の3つを体験してもらいました。
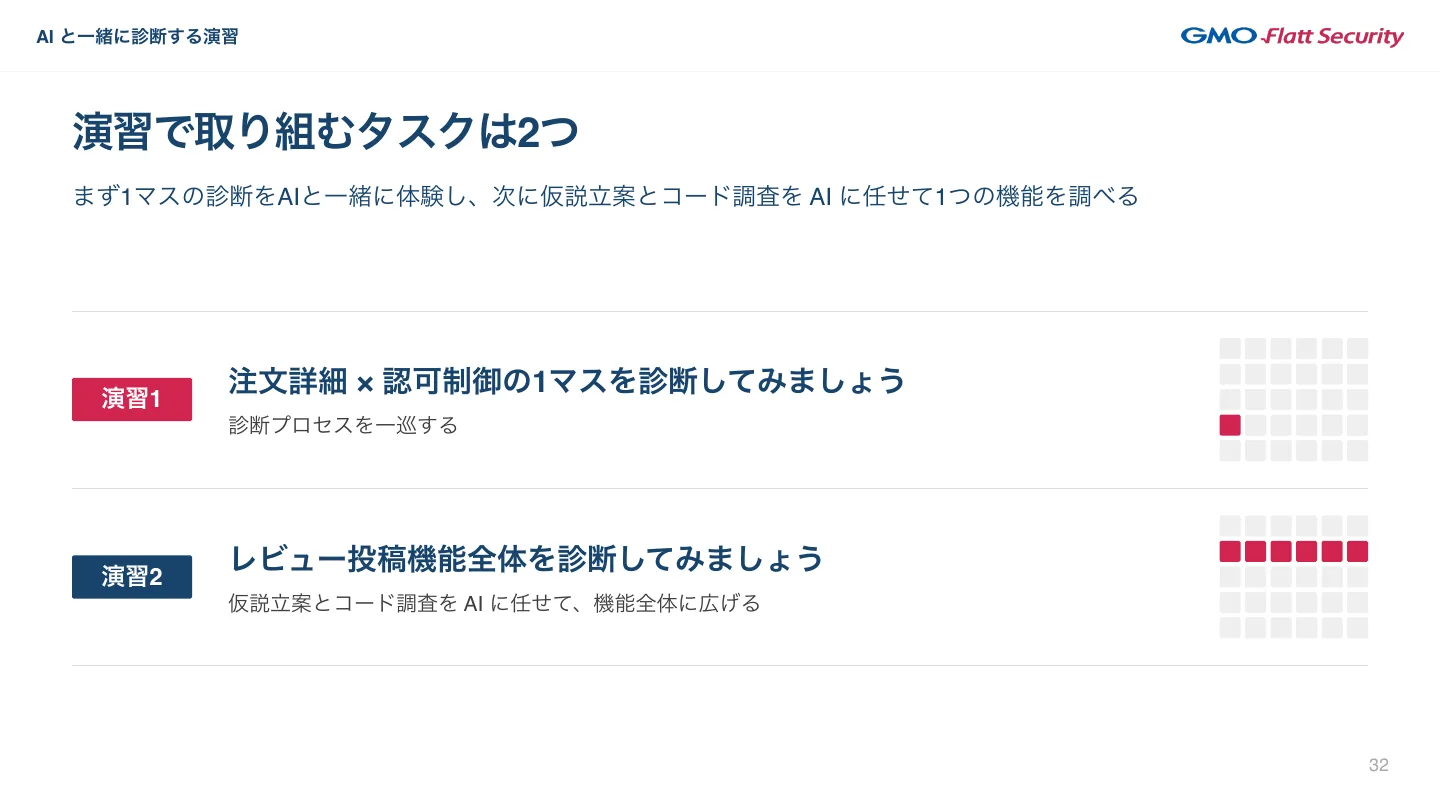
まず自分の手で診断し、次に AI に任せて診断して、何が広がり、何が人の手に残るかを確かめました。
- 自分の手で診断する: 機能の把握から、攻撃の仮説、コードでの確認、動作での確認、記録までを、AI に相談しながら自分の手で進め、1つの機能の1つの観点(1つのマス)を診断しました。
- AI に任せて診断する: 別の機能のすべての観点について、攻撃の仮説の立案とコードの調査を AI に任せました。参加者は、AI が挙げた脆弱性を実際に試して確かめ、AI が何も挙げなかった観点は、その根拠を確かめて記録しました。
AI は脆弱性を広く探せるが、確定には動的検証が要る
演習からは、AI による診断で何ができて、何がまだ足りないかが見えました。
- できること: AI は、コードを読んで脆弱性を探せます。一般的な脆弱性に加えて、仕様を渡せば、認可の不備やロジックの不備のような、そのアプリに固有の脆弱性も見つけられます。1つの機能の複数の観点をまとめて調べられるので、調べる範囲も広げられます。
- まだ足りないこと: AI がコードを読んで挙げた脆弱性は、まだ候補です。コードの外(nginx や WAF の設定など)で防がれている、フレームワークの既定の動作で成り立たない、実行時の設定がコードの既定値と違う、AI が読み違えている、といった理由で、実際には成り立たないものがあるからです。実際にリクエストを送る動的検証で確かめて、初めて脆弱性と判定できます。AI に任せた演習でも、分析と静的検証は AI が行い、動的検証と判定は人が行いました。
AI に任せる範囲を広げるには、マトリクスのマスを1つずつ漏れなく調べさせる、送ってよい範囲を守らせながら動的検証まで任せる、全体を見て重複を消し、同じ原因のものをまとめる、といったことを AI に確実にさせる仕組みが要ります。この記事では、こうした仕組みを「診断ハーネス」と呼びます。
発見された脆弱性に対応する
診断は、見つけて終わりではありません。脆弱性を直し、直ったことを確かめて、初めて対応が完了します。最後の演習では、それまでの演習で見つけた脆弱性の1件を、次の3つの手順で AI と直し、直ったことを確かめました。
- 修正: 診断の結果をもとに、原因の特定と修正を AI に任せました。
- 再検査: 診断のときの再現手順をそのまま実行し、攻撃が通らなくなったことを確かめました。
- 正常系の確認: 本来の利用者として同じ機能を使い、本来の操作が引き続き動くことを確かめました。
直ったかどうかは、コードの変更ではなく、成立していた攻撃が成立しなくなったという事実で示します。その判定に、診断のときの動的検証の再現手順をそのまま使えるので、診断の段階で動的検証をしておくことは、修正の段階でも大きな意味を持ちます。
AI で診断を自動化すると、脆弱性は大量に見つかる
AI で診断を広く・速く回せるようになると、脆弱性は大量に見つかります。演習と並行して、弊社のセキュリティ AI エージェント Takumi byGMO に診断の5つの工程をすべて任せ、同じアプリ全体を診断させたところ、32件の脆弱性が見つかりました。演習で直したのは、このうちの1件にすぎません。
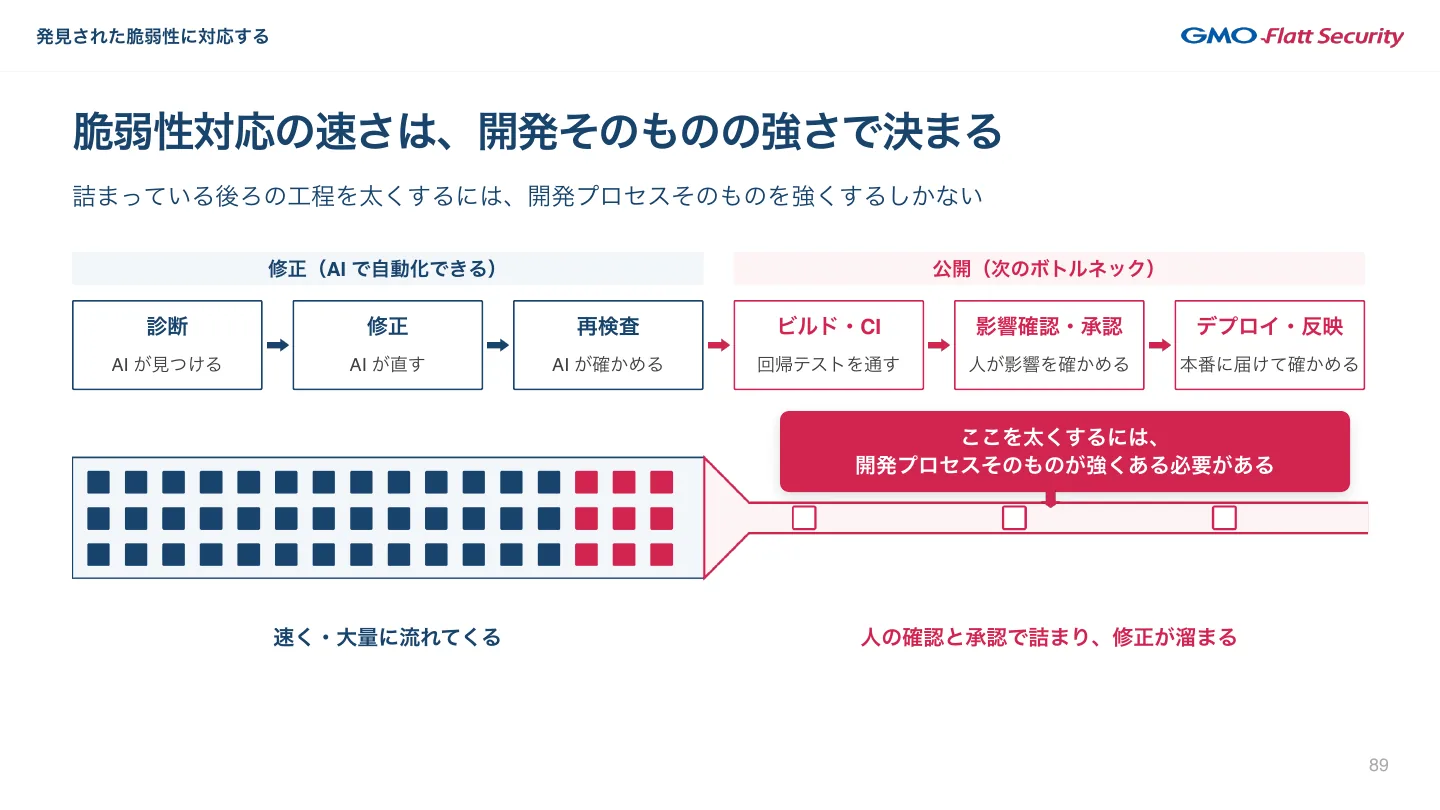
残りをすべて人の手で直し、確かめ続けるのは難しいので、修正と再検査も AI で回す必要があります。ただし、それだけでは追いつきません。修正を AI で回せるようになると、今度は、その修正を安全に公開する工程(回帰テスト、人による影響の確認と承認、デプロイ)が詰まるからです。脆弱性に対応する速さは、公開までを含めた、開発のプロセスそのものの強さで決まります。
脆弱性の修正も、公開するまでの流れは、ふだんの開発での変更と変わりません。そのため、指摘から修正の公開までをひと続きの仕組みにし、脆弱性を悪用できる時間を最小にするには、開発そのものを強くする必要があります。その土台になるのが、開発の手順・ツール・品質管理を標準化してつなぎ、ソフトウェアを安定して作り続ける仕組み(Software Factory)です。
診断の内製化へ向けて
最後のパートでは、これまでの内容を踏まえて、自社で診断の内製化をどう進めていくかを紹介しました。
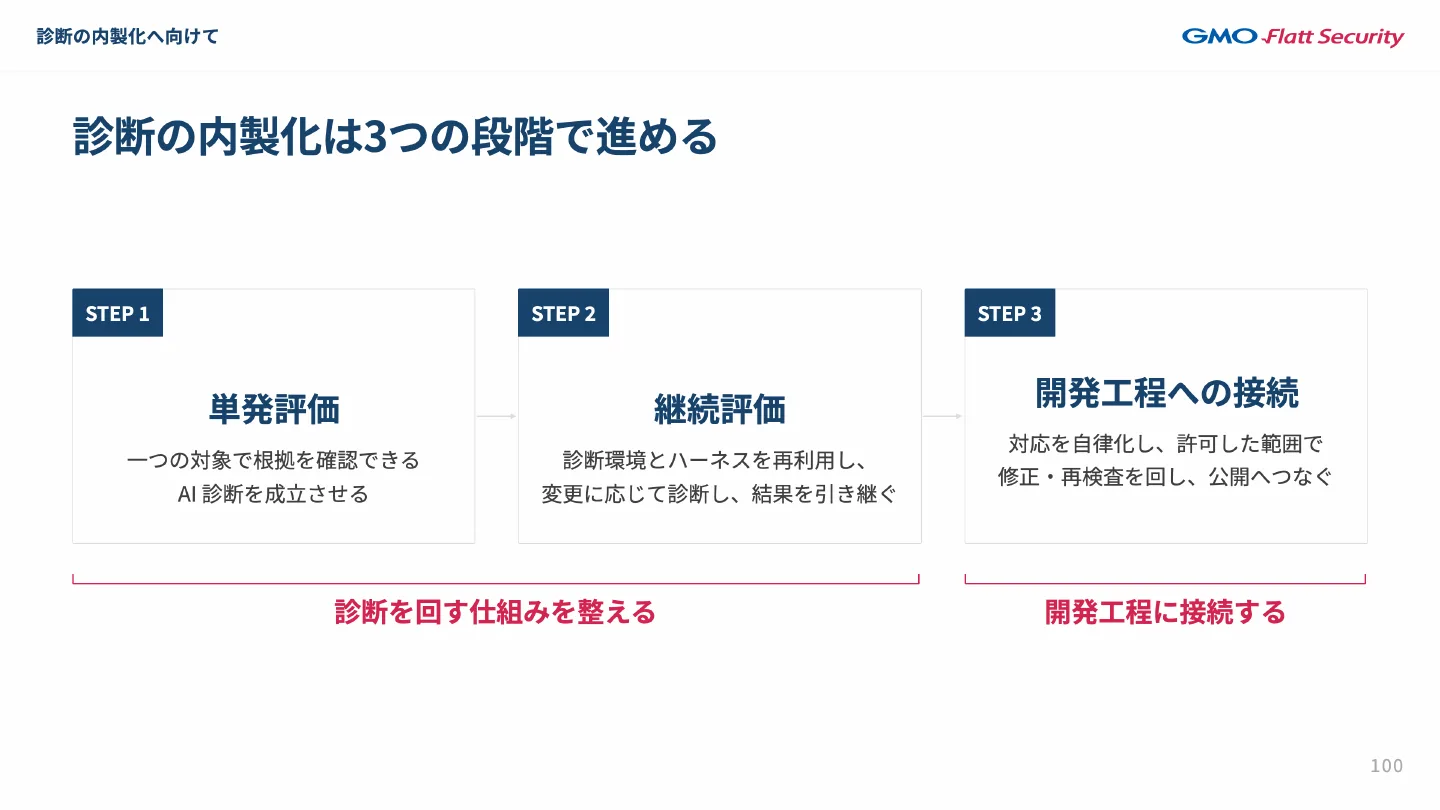
診断の内製化には、3つの成熟段階があります。
- 単発評価: 1つの対象で、一度 AI 診断を回せるようにする
- 継続評価: 変更のたびに診断し、前回の結果を引き継ぐ
- 開発工程への接続: 許可した範囲で修正と再検査を回し、Software Factory につないで公開まで届ける
単発評価: まず1つの対象で AI 診断を成り立たせる
最初の段階では、診断される側(自社のプロダクト)の準備と、AI に診断させる仕組み(診断ハーネス)の両方を整えます。演習では、プロダクトの側について次のものを最初からそろえていました。自社のプロダクトでも、同じものが要ります。
| 準備するもの | 具体的には |
|---|---|
| 試せる環境 | 起動の手順や設定を残し、同じ条件で試せる環境 |
| ソースコード | AI が読める、診断の対象のコード一式 |
| テスト用のアカウント | 権限の異なる複数のユーザー |
| テスト用のデータ | 各ユーザーに結び付く、試験用のデータ |
| 期待動作の仕様 | 誰が何をしてよいかを、実装とは別に記した仕様 |
この表のうち自社でそろっていないものが、内製化で最初に詰まるところです。
診断ハーネスには、どのマスまで調べたかを管理する仕組みや、許可した範囲の外に出させない安全装置が要ります。特に動的検証は、実際の対象にリクエストを送る工程です。AI が許可した範囲を越えれば、攻撃してはいけない相手を攻撃することにもなりかねません。範囲の外に出ないよう指示するだけでは守られないこともあるので、仕組みで強制することが欠かせません。
診断ハーネスは、自前で作ることも、外部から取り入れることもできます。自前で作れば、自社に固有の観点や手順を自由に組み込めます。外部から取り入れれば、すぐに始められ、モデルの更新への追従も任せられます。
継続評価: 変更のたびに診断を起動し、結果を引き継ぐ
単発の診断を回せたら、次は継続して回せるようにします。診断の環境と診断ハーネスは単発評価のものをそのまま使います。変わるのは診断の中身ではなく、始め方と続け方です。そのために、次の2つの仕組みを足します。
- 診断を自動で起動する仕組み: コミット・PR・デプロイや、公開している資産の変更を検知し、変更やスケジュールに応じて診断を自動で起動します。変更した箇所だけでなく、影響の範囲も見て、診断の範囲を選びます。
- 結果と実行を管理する仕組み: 過去の診断結果と比べ、新しく見つかったもの・すでに知っているもの・未対応のもの・修正済みのものを区別して管理します。実行にかかった費用や、実行の失敗、処理の時間も管理します。
開発工程への接続: 診断と脆弱性への対応を1つの Software Factory にする
継続して回せるようになったら、最後は、診断を開発のライフサイクルに組み込みます。AI が、許可した範囲で修正案・テスト・再検証を進め、人は止める条件を決めて監督します。そのために、次の2つを整えます。
- 診断と開発をつなぐ仕組み: 再現の結果を開発の課題に結び付け、修正につなげます。各工程の記録は、次の工程に引き継ぎます。
- Software Factory: 修正案とテストを用意して変更を検証し、安全に公開して、公開後にもう一度検証します。
こうして、単発評価と継続評価で整えた診断の仕組みと、脆弱性に対応する仕組みをつなぎ、1つの Software Factory にします。
「頼む」診断から「回す」診断へ
AI を使った攻撃が現実のものになった今、外部に年に1回頼む診断では、攻撃の速さにも、プロダクトが変わる速さにも追いつけません。試せる環境と診断ハーネスをそろえ、まずは1つの対象での単発の診断から、自分たちで回せるようにしていきましょう。